OpenAI: ezer root jogosultságot adó sérülékenység a Linux kernelben
Az OpenAI közzétett kutatása szerint egy autonóm, AI-ügynökökre épülő biztonsági vizsgálati rendszer 948 különálló, helyi jogosultságkiterjesztést lehetővé tevő sérülékenységet azonosított és igazolt a Linux kernelben. A rendszer nemcsak megtalálta a hibákat, hanem működő exploitokat és javítási javaslatokat is készített hozzájuk.
A kutatók 2026 októberének közepén a Linux kernel aktuális forráskódját vizsgálták. A több mint 40 millió kódsorból az AI-ügynökök először 5034 biztonsági szempontból releváns célpontot, összesen mintegy 2,8 millió kódsort választottak ki.
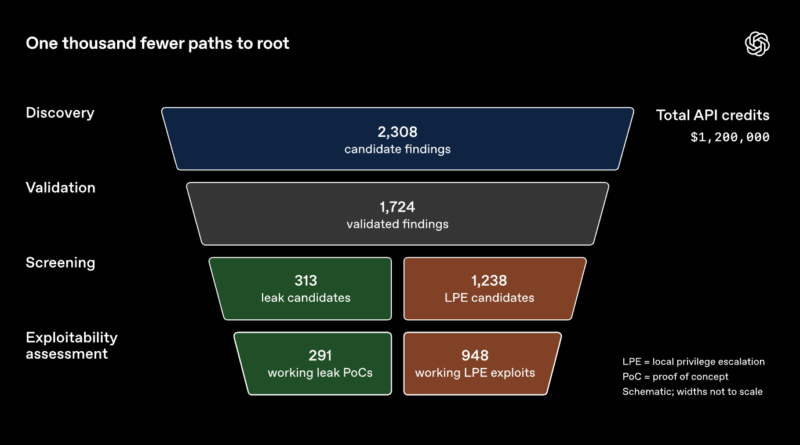
A rendszer ezt követően 2308 lehetséges sérülékenységet talált, amelyek közül 1724-et sikerült dinamikusan reprodukálnia. A kihasználhatósági vizsgálat során 291 információszivárgást igazoló demonstrációs kódot és 1169 működő jogosultságkiterjesztési exploitot állított elő. A hasonló hibák összevonása után 948 különálló LPE-sérülékenységet számoltak össze.
A teszteket nem szándékosan meggyengített rendszereken végezték, a célgépeken többek között a KASLR, SMEP, SMAP és HARDENED_USERCOPY védelmi mechanizmusok is működtek. Az exploitok egy alacsony jogosultságú helyi felhasználó számára tették lehetővé a root hozzáférés megszerzését.
A teljes kutatási futtatás 1,21 millió dollárnyi API-kreditet használt fel, ami különálló LPE-sérülékenységenként átlagosan 1279 dollárnak felel meg. A kutatók szerint ez azt mutatja, hogy a fejlett MI-modellek jelentősen csökkenthetik a működő exploitok előállításának költségét.
Az OpenAI az eredményeket emberi szakértőkkel ellenőriztette, majd megkezdte a sérülékenységek és a javítási javaslatok továbbítását a Linux karbantartóinak. A vizsgálat lezárásakor 61 hiba javítása már bekerült a kernel fő fejlesztési ágába, további 43 javítás előkészítés alatt állt, 299 sérülékenységről pedig nyilvános egyeztetés folyt.
A kutatás egyik legfontosabb következtetése, hogy az AI-alapú sérülékenységkutatás már ipari méretekben képes működő exploitokat előállítani. Ez egyszerre jelent lehetőséget a védelmi szakembereknek és kockázatot a támadók képességeinek gyors fejlődése miatt.
Az OpenAI ezért a sérülékenységek automatikus felderítése mellett a javítások gyorsabb előállítását, az emberi ellenőrzést és a többrétegű rendszerizolációt tartja kulcsfontosságúnak.