Aktív kihasználások
Az amerikai kiberbiztonsági ügynökség két, már aktívan kihasznált sérülékenységgel bővítette ismert támadási hibákat tartalmazó KEV-katalógusát. Az egyik a nyílt forráskódú
Read More
Az amerikai kiberbiztonsági ügynökség két, már aktívan kihasznált sérülékenységgel bővítette ismert támadási hibákat tartalmazó KEV-katalógusát. Az egyik a nyílt forráskódú
Read More
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség hat újabb, bizonyítottan kihasznált sérülékenységet vett fel a Known Exploited Vulnerabilities katalógusába. Ezek között
Read More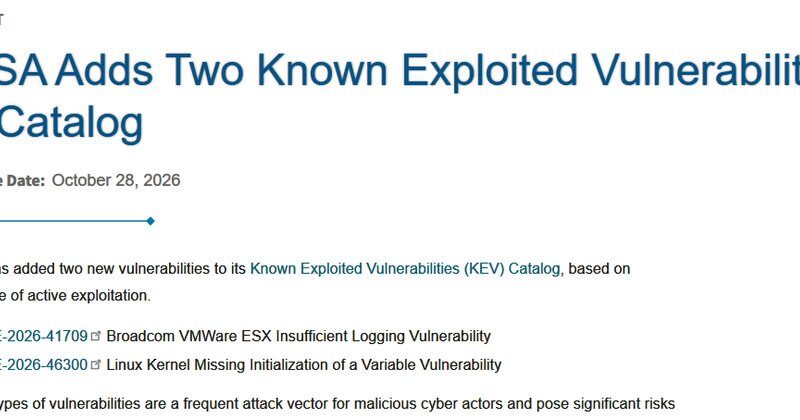
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség két, támadások során már kihasznált sérülékenységgel bővítette a Known Exploited Vulnerabilities (KEV) katalógusát. A hibák a
Read More
Szeptember 18-án négy Linux kernel sérülékenységhez jelent meg működő proof-of-concept exploit, amelyek helyi hozzáférésből root jogosultság megszerzésére használhatók. A hibák többek
Read More
A CISA aktív kihasználás miatt felvette a KEV-katalógusba a CVE-2026-60004 sérülékenységet, amely a self-hosted Gitea Git-szolgáltatást érinti. A code injection hiba lehetővé
Read More
A CISA aktív kihasználás miatt felvette a KEV-katalógusba a CVE-2026-21962 sérülékenységet, amely az Oracle HTTP Server és az Oracle WebLogic Server Proxy
Read More
Aktív támadások zajlanak a Splunk Enterprise CVE-2026-20253 sérülékenység kihasználására, amelyet a CISA is felvett a Known Exploited Vulnerabilities (KEV) katalógusba. A hiba CVSS 9,8-as besorolású, és hitelesítés
Read More
A Palo Alto Networks megerősítette, hogy a CVE-2026-0257 azonosítójú hitelesítésmegkerülési sérülékenységet már aktívan kihasználják interneten elérhető GlobalProtect VPN rendszerek ellen. A hiba lehetővé teszi,
Read More
A CISA figyelmeztetést adott ki több friss ellátási lánc támadási kampány miatt, amelyek fejlesztői és adminisztrációs környezeteket céloznak kompromittált szoftvercsomagokon
Read More
A CISA új KEV (Known Exploited Vulnerabilities) jelölőűrlapot vezetett be, amely lehetővé teszi kutatók, gyártók és biztonsági partnerek számára, hogy közvetlenül
Read More