ZcopyReaper
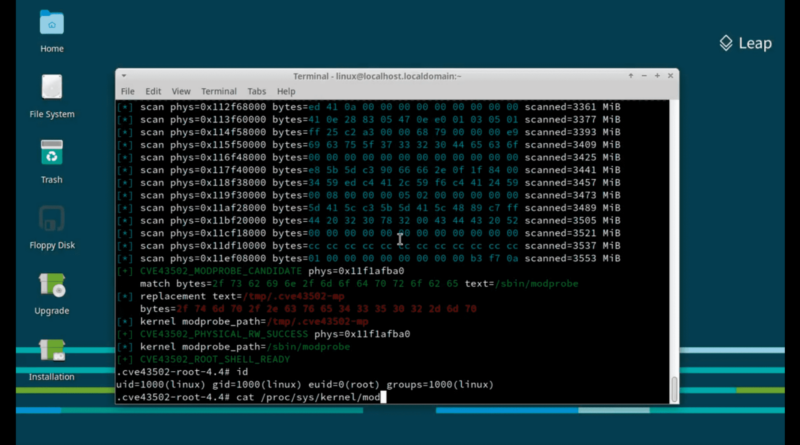
A ZcopyReaper (CVE-2026-43502) egy Linux kernelben található helyi jogosultságkiterjesztési sérülékenység, amely az RDS (Reliable Datagram Sockets) zero-copy küldési útvonalát érinti. A hibát a NebuSec kutatói azonosították, és demonstrálták, hogy egy egyszerű, jogosultság nélküli helyi felhasználó kernel szintű hibát kihasználva magasabb – gyakorlatban root – jogosultságot szerezhet. A sebezhetőség a Linux 4.17-es verziója óta jelen volt, a javítás a 44b550d88b26 commitban került be, az első javított mainline kiadás pedig a Linux 7.1-rc3 volt. A kutatók openSUSE 6.4-es kernelen sikeresen demonstrálták a jogosultságkiterjesztést.
A támadáshoz nem szükséges Linux capability vagy engedélyezett unprivileged user namespace, ezért a CONFIG_USER_NSkikapcsolása nem jelent védelmet. A sérülékeny kódút eléréséhez viszont az INET, AIO, RDS és RDS_TCPkernelkomponensek szükségesek. Ha az RDS modulárisan van fordítva, az rds.ko és rds_tcp.ko moduloknak betöltve vagy automatikusan betölthető állapotban kell lenniük. Emiatt nem minden Linux-gép egyformán veszélyeztetett, a tényleges kitettséghez a kernel verzióját és konfigurációját is ellenőrizni kell.
A ZcopyReaper egy nagyobb kutatás része. A NebuSec automatizált exploitgeneráló rendszere további 20 Linux kernelhibánál is működő kihasználást készített, és ezekhez nyilvános exploitokat tett közzé. Ez biztonsági szempontból legalább olyan érdekes, mint maga a CVE, az AI-val és automatizálással támogatott exploitfejlesztés egyre gyorsabban alakíthat át már ismert kernelhibákat használható helyi támadási eszközökké.