Ransomware augusztusban
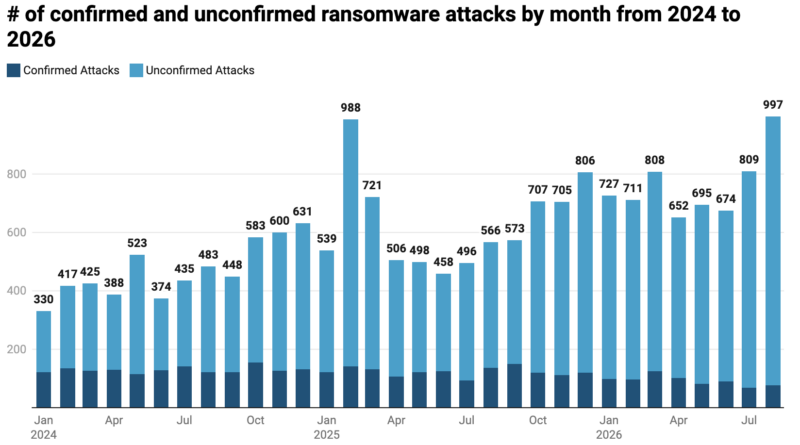
A Comparitech összesítése szerint 2026 augusztusa rekordhónap volt a ransomware-támadások számában, világszerte 997 esetet regisztráltak, napi átlagban 32-t. Ez 23%-os növekedés a júliusi 809 esethez képest, és meghaladja a korábbi, 2025 februárjában mért 988-as havi rekordot. Fontos azonban, hogy a 997 esetből csak 77 volt megerősített, a fennmaradó 920 elsősorban ransomware-csoportok leak site-jain megjelent, egyelőre függetlenül nem igazolt áldozati bejelentés.
A vállalati szektorban 861 esetet jegyeztek fel, 24%-kal többet, mint júliusban. Az egészségügyben 53-ról 69-re, vagyis 30%-kal nőtt a támadások száma, míg a közműszolgáltatóknál 5-ről 10-re emelkedett. A jogi szektorban 52, a technológiai vállalatoknál 42, a pénzügyi szektorban 40%-os növekedést mértek. A gyártásban 23%-kal nőtt az esetek száma, és 12 megerősített incidenssel ez volt az egyik leginkább érintett iparág. Az egészségügyi incidensek között olyan támadás is előfordult, amely épületüzemeltetési rendszereket – például beléptetést, fűtést és szellőzést – érintett, vagyis a ransomware következménye már nem feltétlenül marad az irodai IT-rendszereken belül.
A legaktívabb csoport a Qilin volt 157 bejelentett áldozattal, ezt a The Gentlemen követte 107-tel, együtt az augusztusi esetek több mint 26%-át adták. A Clop aktivitása különösen megugrott, júliusban egy, augusztusban már 45 áldozatot tett közzé, amit a Comparitech a PTC Windchill sérülékenységének kihasználásához kapcsol. Ez jól mutatja, hogy egy széles körben használt vállalati termék sebezhetősége rövid idő alatt nagyszámú szervezet elleni zsarolási kampány alapjává válhat.
Földrajzilag az Egyesült Államok volt messze a leginkább érintett 417 esettel, ezt Németország és Olaszország követte 48–48, az Egyesült Királyság 36, Kanada pedig 35 támadással. 2026 első nyolc hónapjában a Comparitech már 5260 vállalat elleni ransomware-esetet regisztrált, ami 32%-kal több az előző év azonos időszakánál. Az adatok alapján a növekedést nem egyetlen csoport vagy iparág hajtja, egyszerre látható a zsarolóvírus-szolgáltatások nagyobb kapacitása, a sérülékenységek tömeges kihasználása és a működésükben különösen érzékeny egészségügyi, gyártó- és közműszervezetek fokozódó érintettsége.