Telnet-sérülékenység
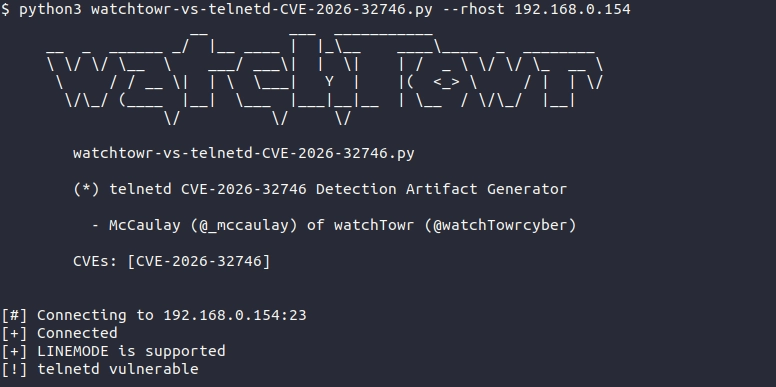
A watchTowr Labs egy 32 éve jelen lévő, kritikus Telnet-sérülékenységet elemzett. A CVE-2026-32746 a GNU Inetutils telnetd LINEMODE/SLC kezelésében található puffer-túlcsordulás, amely még a hitelesítés előtt kiváltható. A hiba CVSS-pontszáma 9,8, és megfelelő körülmények között távoli kódfuttatáshoz, akár root jogosultság megszerzéséhez vezethet.
A sérülékeny kód 1994 óta öröklődött tovább, és nemcsak a GNU Inetutilsban jelent meg, a watchTowr többek között Debian, Ubuntu, FreeBSD, NetBSD, TrueNAS és egyes Citrix NetScaler implementációkban is megtalálta. A sikeres kihasználás ugyanakkor rendszer- és binárisfüggő, ezért nem minden érintett Telnet-szerver támadható ugyanazzal a módszerrel.
A javításokat már több disztribúció kiadta, például az Ubuntu támogatott verzióihoz elérhetők frissített csomagok. Ahol a Telnet nem szükséges, célszerű teljesen kikapcsolni és SSH-ra váltani. Régi ipari, hálózati vagy beágyazott rendszereknél pedig különösen indokolt felmérni, hol fut még telnet, és a 23/TCP elérését megbízható menedzsmenthálózatra korlátozni.