Sirius backdoor
A Trellix kutatása egy többlépcsős adathalász támadást mutat be, amelyben a támadók FedEx-számlának álcázott PDF-dokumentummal terjesztik a Sirius backdoor kártevőt. A támadást egy ügyfélnél észlelt gyanús PDF-megnyitás vizsgálata során fedezték fel.
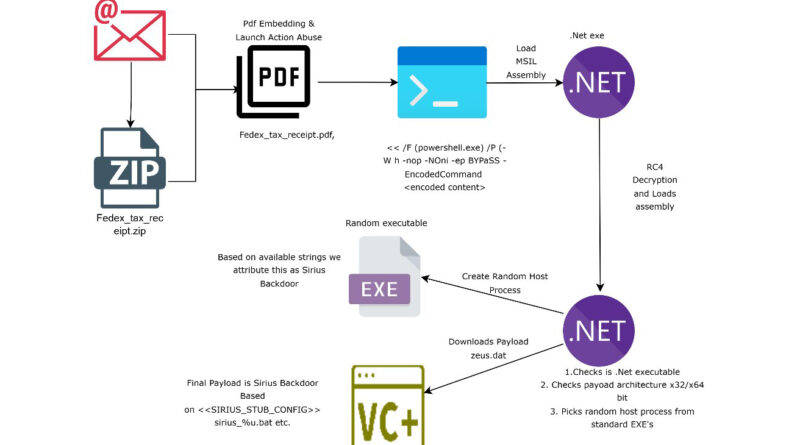
A koreai nyelvű adathalász levél 217 740 dél-koreai won összegű számlára hivatkozik, és egy ZIP-fájlban mellékeli a fertőzött PDF-et. A dokumentum látszólag üres, de /OpenAction és /Launch PDF-funkciókkal PowerShell-parancsot próbál elindítani. Ehhez a felhasználónak jóvá kell hagynia a PDF-olvasó biztonsági figyelmeztetését.
A támadás ezt követően több titkosítási és rejtési réteget alkalmaz. A PowerShell AES-titkosítással védett, GZip-tömörített .NET-kódot fejt vissza és tölt be közvetlenül a memóriába. A következő betöltő RC4-titkosítást és szándékosan beillesztett felesleges bájtokat használ a felismerés megnehezítésére.
A loader megpróbálja módosítani a Windows eseménynaplózási mechanizmusait, majd a Sirius malware legitim folyamatokba, például az msbuild.exe vagy svchost.exe környezetébe juttatja. A módszer célja, hogy a rosszindulatú tevékenység kevésbé legyen feltűnő a végpontvédelmi rendszerek számára.
A Sirius távoli vezérlési funkciókat biztosít, és konfigurációjában vezérlőszerverek, földrajzi szűrési lehetőségek és tartós jelenlétet támogató beállítások szerepelnek. A kártevő képernyőképek készítésére is alkalmas.
A védekezésben kiemelt szerepe van a gyanús mellékletek ellenőrzésének, a PDF-ből indított parancsok blokkolásának, valamint a PowerShell- és folyamatinjektálási események figyelésének. Egy ártalmatlannak látszó PDF is összetett támadási láncot indíthat el, ha a felhasználó engedélyezi a külső program futtatását.