FortiBleed aktív kihasználás
Az FBI és a U.S. Secret Service közös riasztása a FortiBleed nevű, jelenleg is aktív hozzáférés-kereskedő műveletet írja le, amely
Read More
Az FBI és a U.S. Secret Service közös riasztása a FortiBleed nevű, jelenleg is aktív hozzáférés-kereskedő műveletet írja le, amely
Read More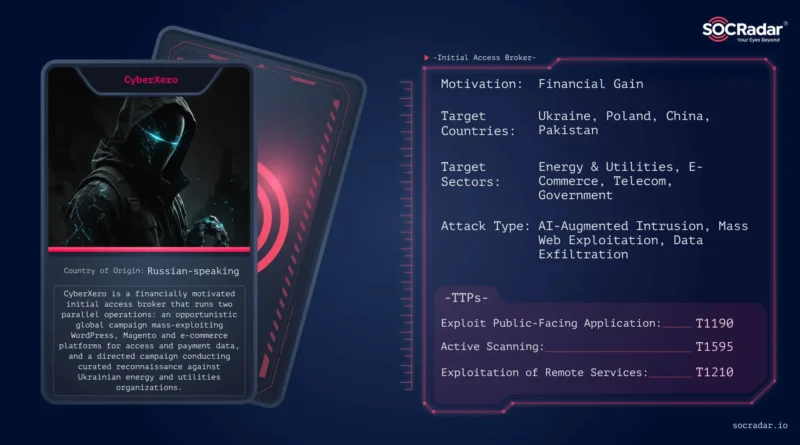
A SOCRadar Threat Research Unit a CyberXero nevű, oroszul kommunikáló Initial Access Broker működését tárta fel egy rosszul konfigurált, nyilvánosan
Read More
A német BSI figyelmeztetést adott ki a Classic McEliece posztkvantum kulcscserélő mechanizmussal kapcsolatban. A probléma nem egy ismert gyakorlati támadás,
Read More
Az Anthropic kibővítette Cyber Verification Programját, és ebbe olvasztotta a Project Glasswing kezdeményezést. A cél, hogy ellenőrzött kiberbiztonsági szakemberek a
Read More
A TrendAI Research az Earth Sirrush néven követett, orosz érdekekhez kötött csoport négyéves működését kapcsolta össze, az aktivitás átfed a CERT-UA
Read More
A japán hatóságok május végén Oszakában őrizetbe vettek egy 28 éves orosz állampolgárt, akit a Qilin ransomware-csoport egyik központi tagjának
Read More
Az Island kutatói egy aktív, ember által vezérelt adathalász platformot tártak fel, amely ChatGPT, Gemini, Claude, Perplexity, Manus és Meta
Read More
A Patchstack aktívan kihasznált WordPress-kampányt azonosított, amely több, egymástól független plugin tárolt XSS-sérülékenységét használja ugyanannak a JavaScript-payloadnak a célba juttatására. Október 4-én
Read More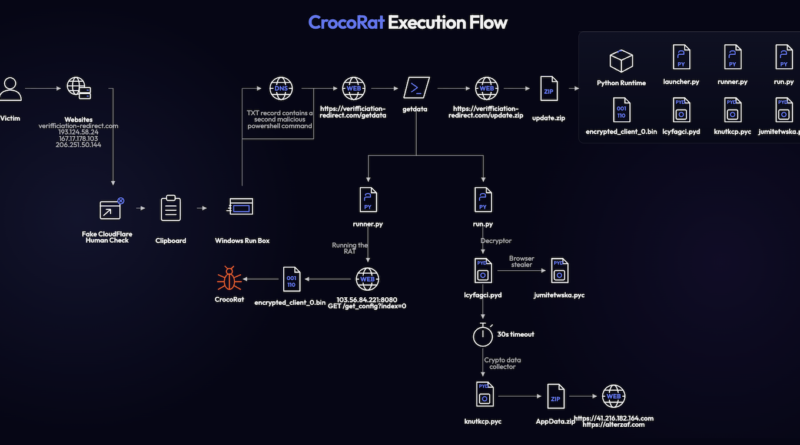
A Flare egy korábban nem dokumentált, CrocoRat Windows RAT-ot és kriptovaluta-lopó kártevőt elemzett, amely a ClickFix módszert egy szokatlan DNS-alapú payload-kézbesítéssel egészíti ki.
Read More
A LibreOffice és az Apache OpenOffice Calc-ban olyan sérülékenységet találtak, amellyel egy manipulált dokumentum megnyitása Java-kód futtatásához vezethet, makróbiztonsági figyelmeztetés nélkül.
Read More