Node.js kihasználás
A Symantec Threat Hunter Team elemzése szerint 2026 februárja óta több, egymástól részben független támadó ismét aktívan használja a Node.js futtatókörnyezetet kártékony JavaScript
Read More
A Symantec Threat Hunter Team elemzése szerint 2026 februárja óta több, egymástól részben független támadó ismét aktívan használja a Node.js futtatókörnyezetet kártékony JavaScript
Read More
A Citizen Lab vizsgálata és a szerb SHARE Foundation közös elemzése megerősítette, hogy a szerbiai kormányellenes diáktüntetések egyik résztvevőjének iPhone-ját az NSO
Read More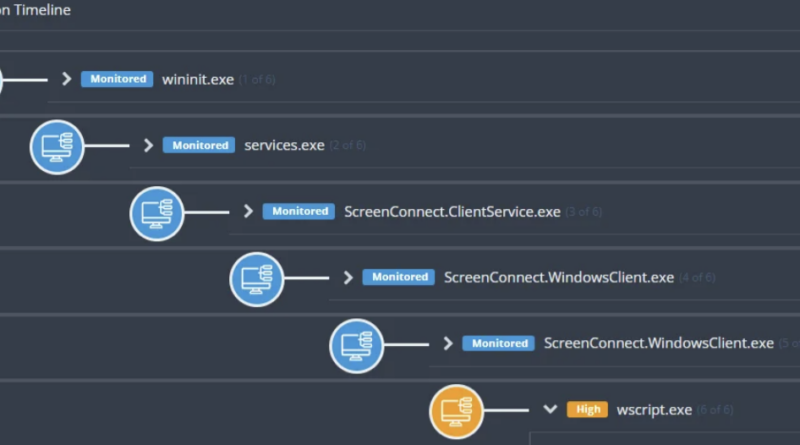
A Huntress vizsgálata egy olyan támadási kampányt mutat be, amelyben a támadók a legitim ConnectWise ScreenConnect távoli hozzáférési szoftvert alakították át tartós hozzáférési és
Read More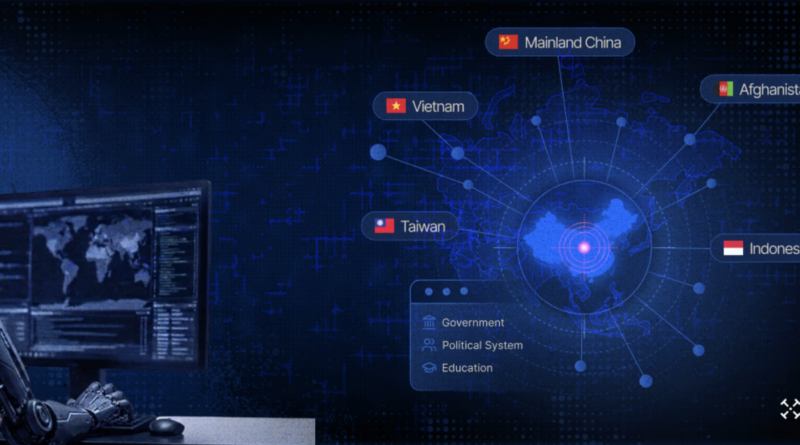
A Hunt.io friss kutatása egy kínai nyelvű támadó AI-val támogatott, részben automatizált behatolási infrastruktúráját tárta fel. Öt nyitva hagyott szerveren talált adatok alapján a
Read More
Az ANY.RUN augusztusi összefoglalója szerint a vállalati támadások egyre gyakrabban nem ismeretlen sérülékenységekre, hanem megbízhatónak tekintett identitásokra, hitelesítési folyamatokra és legitim adminisztrációs eszközökre épülnek.
Read More
A holland rendőrség és az Központi Ügyészség (Openbaar Ministerie – OM) új, kétévente készülő Cybercrimebeeld Nederland 2026 jelentése szerint a hollandia kiberfenyegetés gyorsan változik. 2025-ben
Read More
A Lawfare elemzésében Jason Healey és Jack Snyder megkérdőjelezi az amerikai persistent engagement kiberstratégia egyik alapfeltevését. Az elképzelés szerint az USA folyamatosan műveleteket
Read More
A WhatsApp androidos videóhívási felülete bizonyos készülékeken megkerülheti a lezárt képernyő fotóvédelmét. A támadás nem távoli, a támadónak fizikailag hozzá
Read More
A Check Point Research 2025 közepe óta követi a Gambling Goblin nevű, kínai nyelvű kiberbűnözői csoportot, amely főként brazil kormányzati és oktatási szervezetek Linux
Read More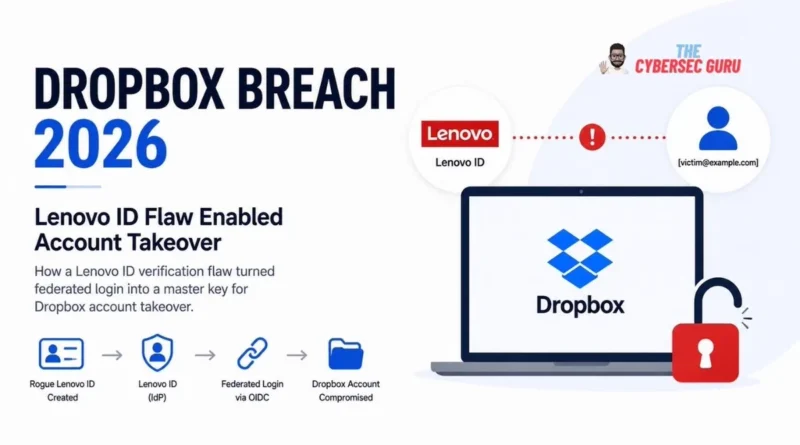
Körülbelül 5000 Dropbox-fiókhoz fértek hozzá jogosulatlanul 2026. augusztus 4. és 21. között egy régi Lenovo ID-integráció hibájának kihasználásával. A támadóknak nem volt
Read More