Visszatért a kínai GhostEmperor
A titokzatos és titkos kínai hackercsoport, a GhostEmperor két év szünet után újra felbukkant, még fejlettebb képességekkel és kitérési technikákkal.
Read More
A titokzatos és titkos kínai hackercsoport, a GhostEmperor két év szünet után újra felbukkant, még fejlettebb képességekkel és kitérési technikákkal.
Read More
2024. július 19-én 04:09-kor (UTC) a CrowdStrike a folyamatban lévő műveletek részeként egy CrowdStrike Falcon frissítést adott ki Windows rendszerekre.
Read More
A Sysdig Threat Research Team (TRT) folytatta az SSH-Snake kiberszereplő megfigyelését, amelyet először 2024 februárjában azonosítottak. Az új felfedezések azt
Read More
A NATO-szövetségesek 2024. július 10-én megállapodtak egy új központ létrehozásáról, amelynek célja az egyre kifinomultabb kiberfenyegetések elleni hatékonyabb védelem. A
Read More
Az operációs rendszer (OS) parancsinjekciós sérülékenységek a szoftvertermékekben található biztonsági hibák egy megelőzhető osztályát jelentik. A szoftvergyártók már a forrásuknál
Read More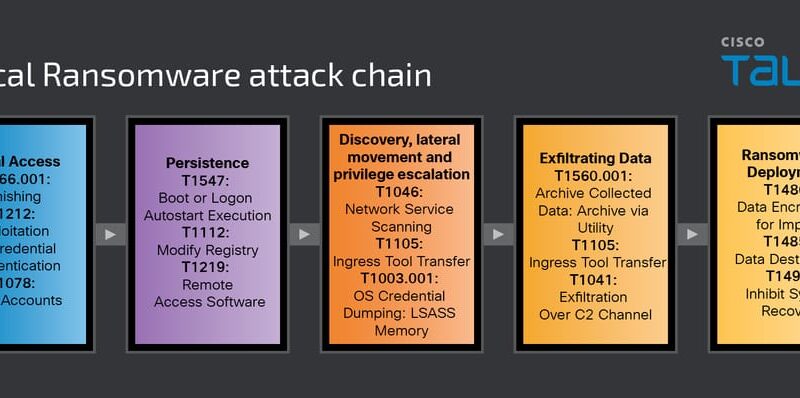
Tekintettel a közelmúltban történt hatalmas ransomware támadásokra, amelyek a kórházaktól az autókereskedésekig mindent megzavartak, a Cisco Talos újra meg vizsgálta
Read More
A kutatók azt állítják, hogy felfedték egy rosszindulatú távoli hozzáférési eszköz fejlesztőjének kilétét, amelyet orosz szervezetek támadására használtak. A F.A.C.C.T.
Read More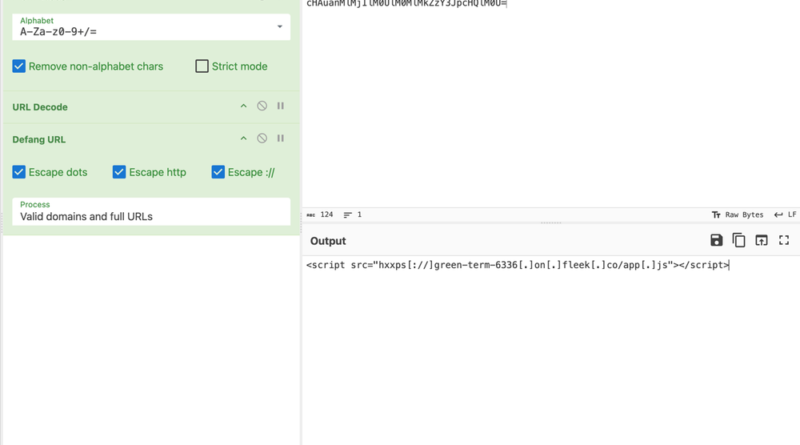
A Cisco Talos az elmúlt hónapokban több olyan rosszindulatú e-mail kampányt is észlelt, amelyek HTML e-mail mellékletekbe rejtett JavaScript kódot
Read More
Kiberbiztonsági kutatók sérülékenységet fedeztek fel a RADIUS hálózati hitelesítési protokollban. A Blast-RADIUS, a széles körben használt RADIUS/UDP protokoll hitelesítésének megkerülése
Read More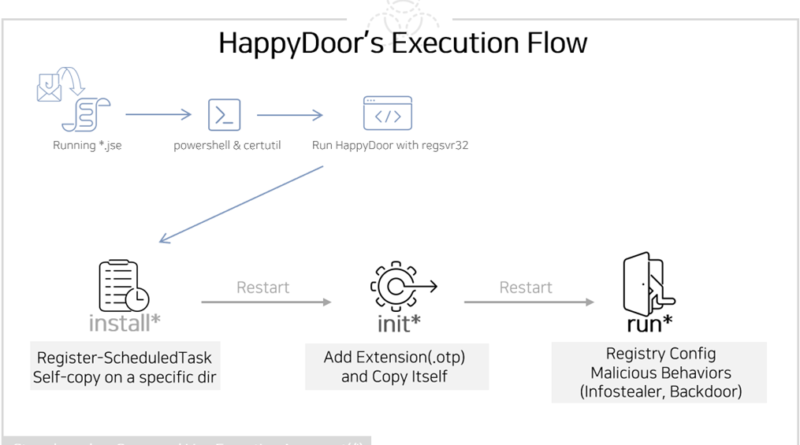
A Kimsuky backdoor-ja a HappyDoor nem egy általánosan ismert malware. Az AhnLab először 2021-ben gyűjtötte be a mintáját, és a
Read More