Dysphoria IoT botnet
A QiAnXin XLab kutatói egy új, Dysphoria IoT botnetet azonosítottak, amely néhány hónap alatt világszerte mintegy 200 000 hálózati eszközt kompromittált. A malware
Read More04
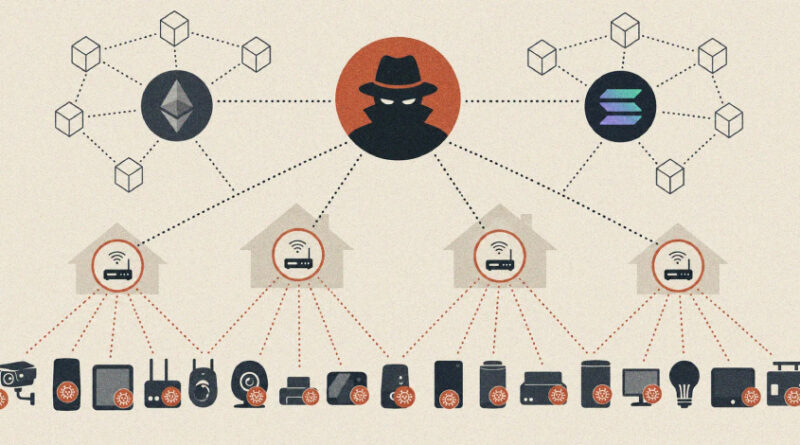
A QiAnXin XLab kutatói egy új, Dysphoria IoT botnetet azonosítottak, amely néhány hónap alatt világszerte mintegy 200 000 hálózati eszközt kompromittált. A malware
Read More
A CYFIRMA jelentése szerint az energia- és közműszektor továbbra is az egyik legfontosabb célpontja az állami hátterű kiberműveleteknek, miközben a ransomware-
Read More
A Dragos vezérigazgatója, Robert M. Lee június 2-án közzétett blogbejegyzésében egy új iparági fogalmat vezetett be: az xOT-ot (Extended Operational
Read More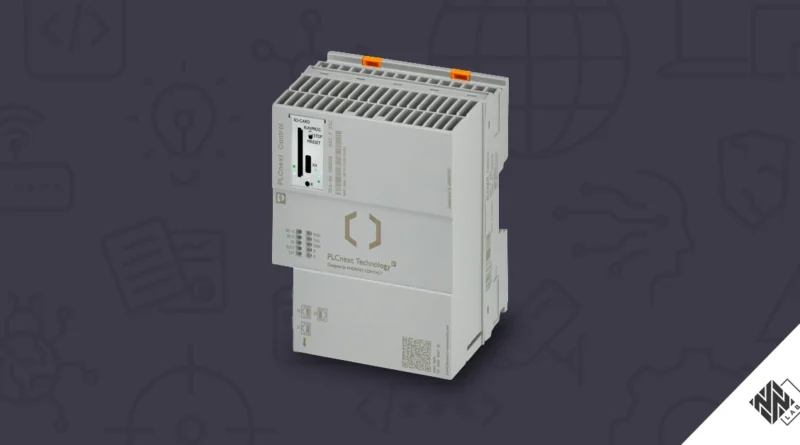
A Nozomi Networks Labs kutatói súlyos biztonsági réseket azonosítottak a Phoenix Contact PLCnext AXC F 3152 ipari vezérlő webes felületén,
Read More
A Home Assistant Android- és iOS-alkalmazásaiban egy magas kockázatú hozzáférésátvételi sérülékenységet javítottak (CVE-2026-44698, CVSS 8.3), amely lehetővé tehette a Home Assistant
Read More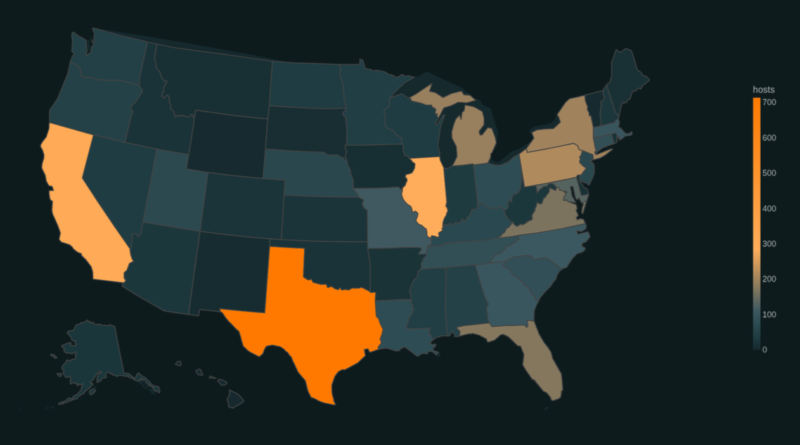
Censys elemzése szerint iráni kötődésű támadók állhatnak azok mögött a legutóbbi incidensek mögött, amelyek során amerikai benzinkutak internet felé nyitott
Read More
A Nozomi Networks elemzése szerint a Sandworm – APT44, Seashell Blizzard, Voodoo Bear – továbbra is az egyik legveszélyesebb állami hátterű fenyegető szereplő az ipari és
Read More
A Dragos elemzése szerint egy 2025 vége és 2026 eleje között zajló mexikói kampány során a támadók kereskedelmi AI modelleket – elsősorban az Anthropic Claude
Read More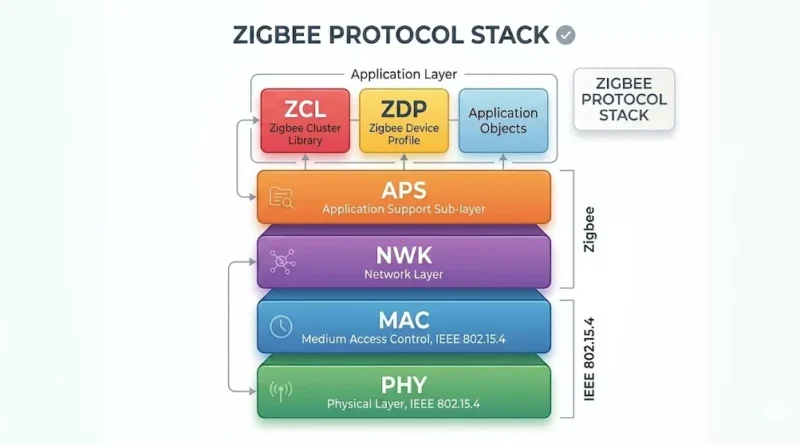
A Synacktiv kutatása egy Zigbee-alapú, teljesen over-the-air (OTA) exploit láncot mutat be a Philips Hue Bridge ellen, amely fizikai vagy IP-alapú hozzáférés nélkül, kizárólag
Read More
Artem Vladimirovich Revenskii (Digit) az orosz államhoz köthető Sector 16 csoport tagjaként vett részt kritikus energetikai infrastruktúrák elleni támadásokban, és bűnösnek vallotta magát
Read More