Ember által működtetett behatolás
A Microsoft által publikált elemzés egy olyan, ember által irányított behatolási modellt mutat be, amely nem sérülékenységek kihasználására, hanem a felhőalapú együttműködési
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
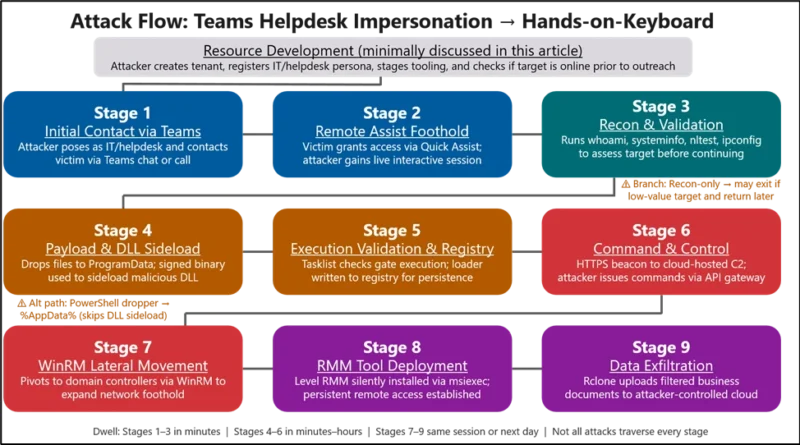
A Microsoft által publikált elemzés egy olyan, ember által irányított behatolási modellt mutat be, amely nem sérülékenységek kihasználására, hanem a felhőalapú együttműködési
Read More
Az OX Security elemzése egy architekturális szintű sérülékenységet ír le az Anthropic által bevezetett Model Context Protocol (MCP) kapcsán, amely nem egy
Read More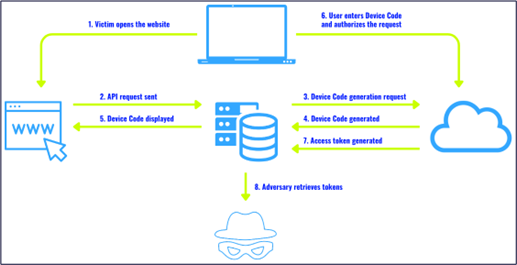
A LevelBlue SpiderLabs elemzés egy olyan támadási technikát ír le, amely az OAuth 2.0 Device Authorization Grant – Device Code
Read More
A serial-to-IP konverterek régi, soros interfészen működő berendezéseket, így mint PLC-k, szenzorok, orvosi műszerek kapcsolódnak IP-alapú hálózatokhoz, így kulcsfontosságú átjáróként
Read More
A német BSI (Federal Office for Information Security) 2026. április 7-én közzétette a Cloud Computing Compliance Criteria Catalogue (C5:2026) frissített
Read More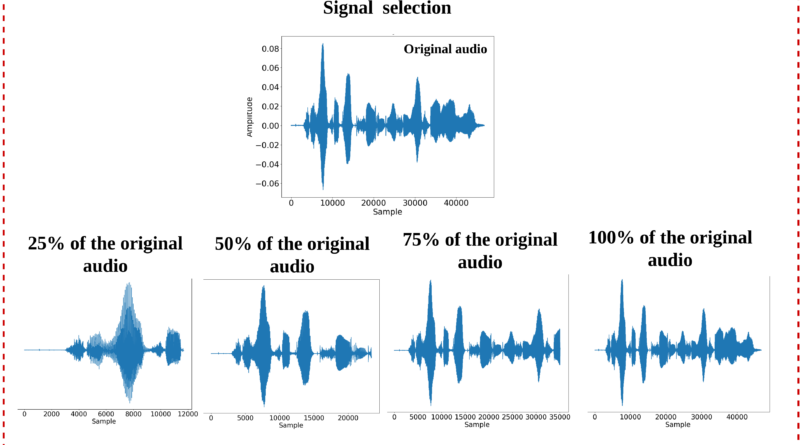
A klasszikus hangbiometriai rendszerek alapfeltevése, hogy egy hangminta egyetlen identitáshoz tartozik, és a rendszer a beszéd jellemzőiből egy stabil reprezentációt
Read More
Az orosz katonai hírszerzéshez köthető támadók a román légierő több e-mail fiókját kompromittálták egy 2024 szeptembere és 2026 márciusa között
Read More
A Which? elemzése szerint a mobilkészülékek arcfelismeréses feloldás biztonsági szintje erősen heterogén, és számos implementáció nem teljesíti a biometrikus erős hitelesítés követelményeit.
Read More
A DataBreachToday által ismertetett eset egy Azure-alapú AI agent működésében azonosított, token-kezelési logikához köthető jogosultsági hibára vezethető vissza, amely lehetővé tette, hogy
Read More
A Barracuda elemzése szerint a Tycoon 2FA kampányok nem szűntek meg a 2026 márciusi nemzetközi fellépés után, hanem fragmentálódtak és szétszóródtak a teljes phishing ökoszisztémában.
Read More