Antino backdoor kormányzatok ellen
A Cisco Talos egy UAT-11587 néven követett, hírszerzési célúnak értékelt kampányt tárt fel, amely legalább 2025 szeptembere óta ázsiai kormányzati, diplomáciai, védelmi,
Read More
A Cisco Talos egy UAT-11587 néven követett, hírszerzési célúnak értékelt kampányt tárt fel, amely legalább 2025 szeptembere óta ázsiai kormányzati, diplomáciai, védelmi,
Read More
A Proofpoint most először részletezte nyilvánosan a TA419 tevékenységét, amelyet Kínához igazodó, hírszerzési célú fenyegetési szereplőként követ. A csoport legalább 2025 áprilisa
Read More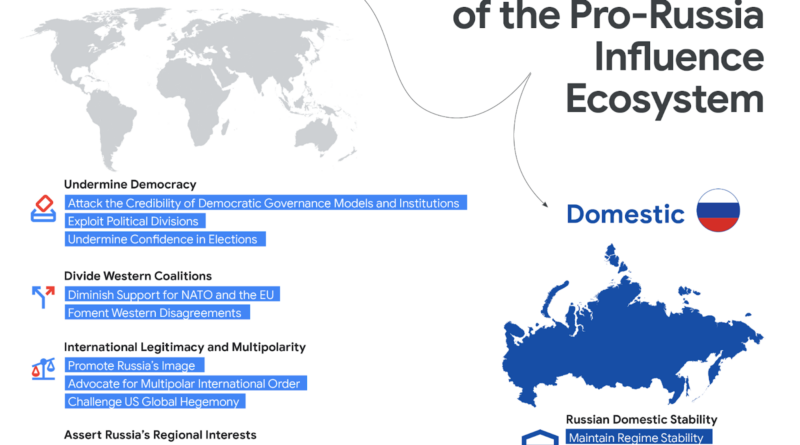
A Google Threat Intelligence Group jelentése szerint az orosz befolyásolási műveletek nem különálló kampányokból állnak, hanem egy többszereplős, egymást erősítő rendszert alkotnak, amelyben állami
Read More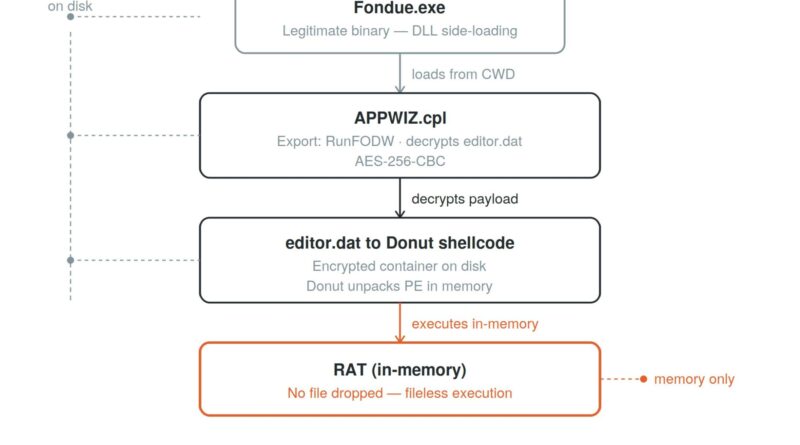
A Rapid7 elemzése szerint a Dropping Elephant (Patchwork/APT-C-09) nevű, India érdekszférájához kötött csoport új fertőzési láncot alkalmazott kínai nyelvű célpontok ellen. A
Read More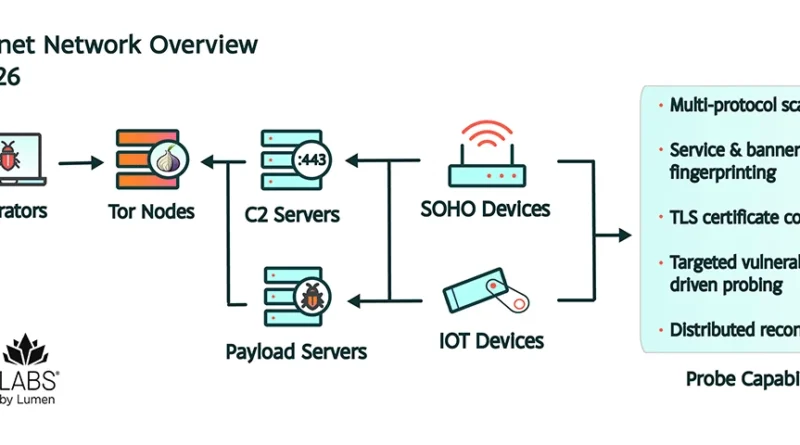
A Black Lotus Labs szerint a JDY botnet az elmúlt két évben jelentősen fejlődött, és mára több mint 1500 kompromittált SOHO-routerből és IoT-eszközből
Read More
A Bauman Moscow State Technical University körül kialakult nemzetközi oknyomozó projekt – amelyben a VSquare, a The Insider, a Le Monde és más európai
Read More
Az orosz katonai hírszerzéshez köthető támadók a román légierő több e-mail fiókját kompromittálták egy 2024 szeptembere és 2026 márciusa között
Read More
A német kormány által tervezett hírszerzési reform egy központosított szuperhatóság létrehozását vetíti előre, amely a Bundesnachrichtendienst és a Bundesamt für Verfassungsschutz felügyeletét és adatkezelését
Read More
Az Egyesült Államok Hírszerzési Közösségének 2026-os jelentése átfogó képet ad a globális fenyegetési környezetről, amelyben a kiberdimenzió már nem önálló
Read More
A Check Point kutatása szerint a Handala Hack valójában nem klasszikus hacktivista csoport, hanem egy állami hátterű iráni kiberművelet, amely a kutatók értékelése
Read More