Threat hunting fenyegetési jelentésből
A Trellix SecondSight Threat Hunting Report öt, 2026 első felében megfigyelt támadási kampányon keresztül mutatja be, hogyan lehet fenyegetési információkból célzott threat huntingot indítani.
Read More
A Trellix SecondSight Threat Hunting Report öt, 2026 első felében megfigyelt támadási kampányon keresztül mutatja be, hogyan lehet fenyegetési információkból célzott threat huntingot indítani.
Read More
A Censys ARC egy hibásan konfigurált, nyilvánosan elérhető könyvtárban megtalálta a Moobot IoT-botnet forráskódját, aktív DDoS-eszközöket, támadási naplókat és egy hamis
Read More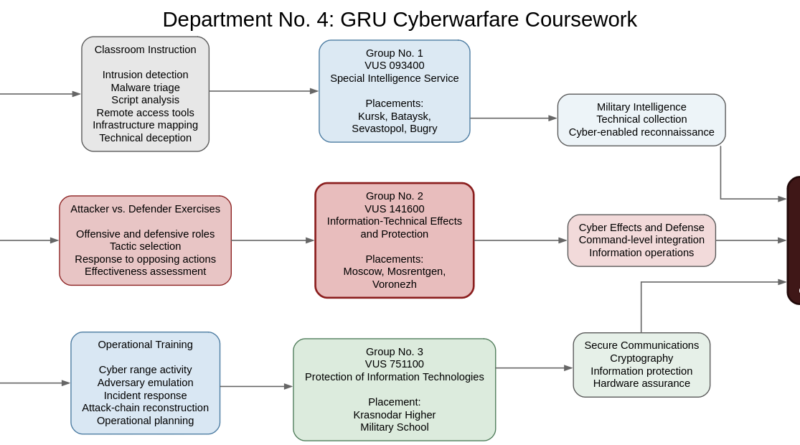
A DomainTools Investigations által elemzett 1,8 GB-os, mintegy 1600 dokumentumból álló szivárgás részletes képet ad a moszkvai Bauman Műszaki Egyetem Military Training
Read More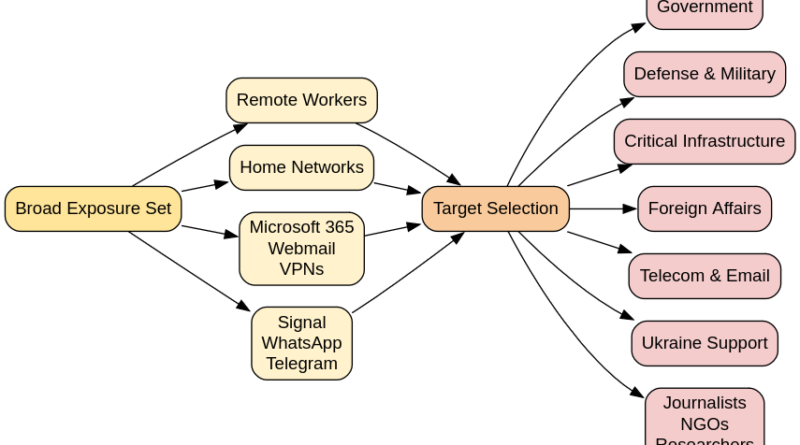
A DomainTools Investigations jelentése egy, az orosz hírszerzéshez köthető, többrétegű adatgyűjtési műveletet mutat be, amelyben a támadók nem közvetlenül a
Read More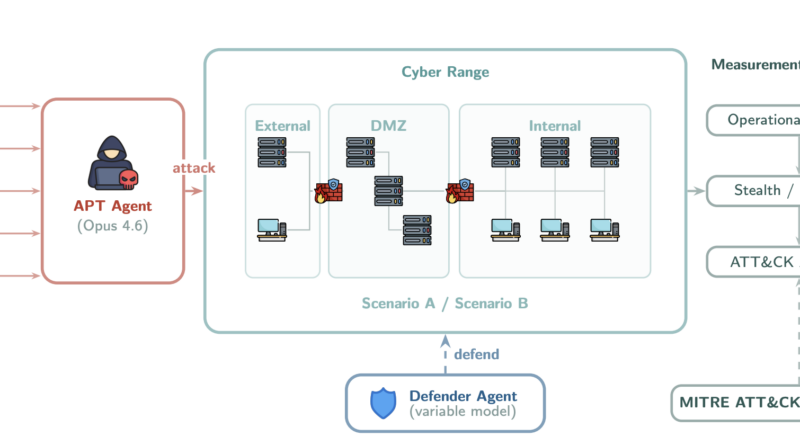
Nemzetközi kutatók tanulmánya nem egyszerűen arról szól, hogy a mesterséges intelligencia segítheti a támadókat, hanem arról, hogy az AI-alapú agensek
Read More
A Bauman Moscow State Technical University körül kialakult nemzetközi oknyomozó projekt – amelyben a VSquare, a The Insider, a Le Monde és más európai
Read More
Az Akamai kutatása egy klasszikus, de ritkán megfigyelhető hibát mutat be, egy állami szereplő által kihasznált zero-day nem megfelelő javítása
Read More
Az orosz katonai hírszerzéshez köthető támadók a román légierő több e-mail fiókját kompromittálták egy 2024 szeptembere és 2026 márciusa között
Read More
A Reuters beszámolója szerint orosz kötődésű hackerek legalább 170 ukrán ügyészségi és nyomozói e-mail fiókot kompromittáltak, miközben a teljes kampány során legalább
Read More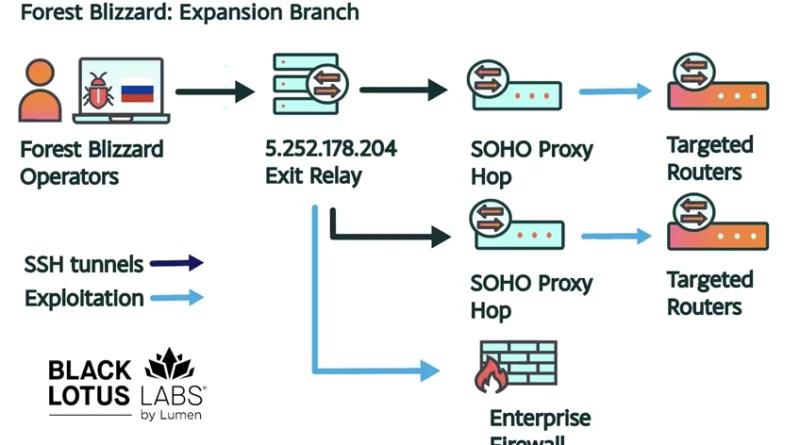
A Lumen Black Lotus Labs által leírt FrostArmada kampány egy orosz állami hátterű kiberkémkedési művelet, amelyet az APT28 (Forest Blizzard, Fancy Bear, Storm-2754) hajt végre,
Read More