EU NIS2 módosítás
Az Európai Bizottság javaslatot tett a NIS2 módosítására, amely új követelményeket vezetne be a kritikus infrastruktúrát üzemeltető szervezetek számára. A
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
Az Európai Bizottság javaslatot tett a NIS2 módosítására, amely új követelményeket vezetne be a kritikus infrastruktúrát üzemeltető szervezetek számára. A
Read More
A Sansec által publikált PolyShell kampány egy kifejezetten gyorsan eszkalálódó, tömeges exploitation hullámot mutat be, amely egy kritikus sérülékenység a Magento /
Read More
A Fehér Ház által kiadott alkalmazást eredetileg kommunikációs eszközként pozicionálták, amely közvetlen hozzáférést biztosít hírekhez, élő közvetítésekhez és politikai frissítésekhez.
Read More
A Cyble elemzése egy aktívan futó kampányt mutat be, amely jól illusztrálja a modern infostealer műveletek és a social engineering konvergenciáját, különösen
Read More
A Kor Security elemzése az Open VSX sérülékenységről egy klasszikus, de rendkívül veszélyes szoftvertervezési hibát mutat be, amely a szoftver-ellátási
Read More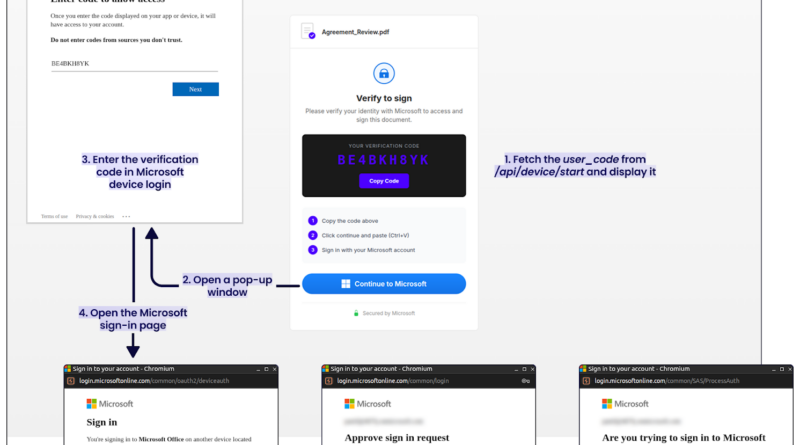
A Sekoia elemzése az EvilTokens phishing keretrendszert egy új generációs, gyorsan terjedő Phishing-as-a-Service (PhaaS) platformként írja le, amely a Microsoft device code autentikációs folyamatát
Read More
A kiszivárgott információk szerint a Mythos egy új, felső kategóriás AI-modell, amely jelentős ugrást jelent a korábbi rendszerekhez képest, különösen kódgenerálás,
Read More
Az ENISA Secure by Design and Default Playbook kiadványa azt mutatja, hogy a kiberbiztonság szemlélete alapvetően átalakul, a védelem már nem utólag
Read More
A Check Point Research elemzése egy új és stratégiai jelentőségű kockázatot tár fel a generatív AI rendszerek működésében, egy rejtett adatkiáramlási csatornát
Read More