EvilTokens megzavarása
A Microsoft szeptember 22-én bírósági engedéllyel felszámolta az EvilTokens infrastruktúrájának jelentős részét, amely február óta az egyik gyorsan terjedő Microsoft 365 phishing-as-a-service platformmá
Read More
A Microsoft szeptember 22-én bírósági engedéllyel felszámolta az EvilTokens infrastruktúrájának jelentős részét, amely február óta az egyik gyorsan terjedő Microsoft 365 phishing-as-a-service platformmá
Read More
A Cisco Talos kutatói egy ARToken nevű, teljes funkcionalitású Phishing-as-a-Service adminisztrációs panelt elemeztek, amely az EvilTokens platform egyik partnerének infrastruktúrájához tartozik. Az ARToken több mint 80 API-végpontot tartalmaz, és teljes
Read More
Az ESET kutatói által elemzett EvilTokens egy új generációs Phishing-as-a-Service (PhaaS) platform, amely alapvetően eltér a hagyományos adathalász készletektől. A támadók nem hamis bejelentkezési
Read More
A Sekoia kétrészes elemzése az EvilTokens PhaaS működésének mélyebb, operatív szintű feltárását, a phishing egy teljesen automatizált, AI-vezérelt BEC (Business Email Compromise) platformmá
Read More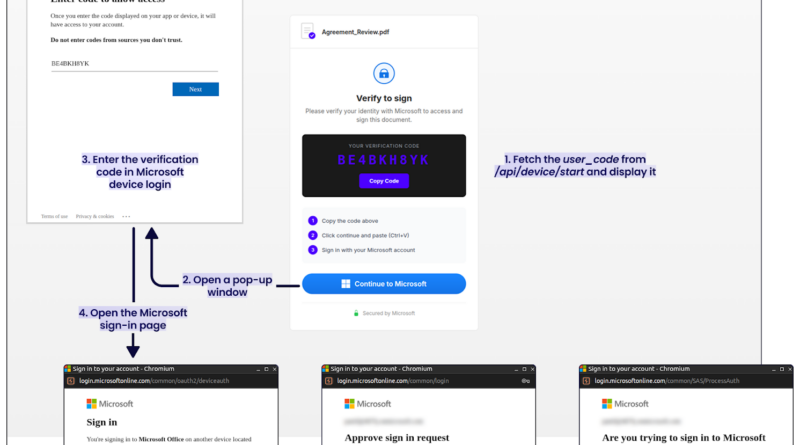
A Sekoia elemzése az EvilTokens phishing keretrendszert egy új generációs, gyorsan terjedő Phishing-as-a-Service (PhaaS) platformként írja le, amely a Microsoft device code autentikációs folyamatát
Read More