Exvicy ClickFix malware framework
A Sekoia kutatói feltárták az Exvicy ClickFix malware-terjesztő keretrendszert, amelyet 2026 májusa óta Malware-as-a-Service szolgáltatásként kínálnak kiberbűnözői fórumokon. A szolgáltatás kompromittált
Read More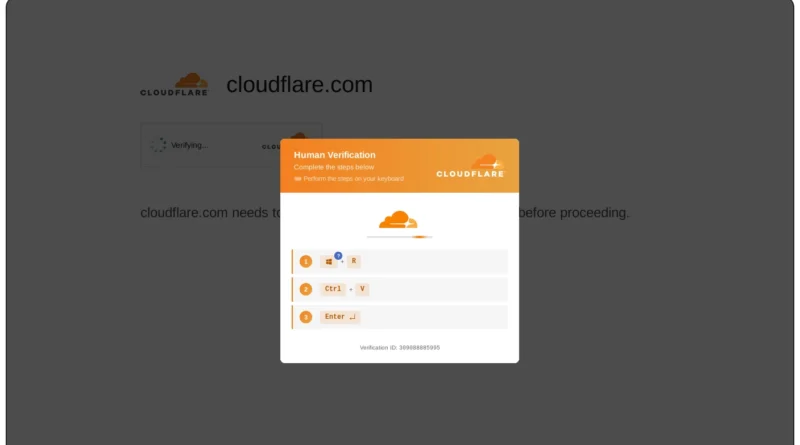
A Sekoia kutatói feltárták az Exvicy ClickFix malware-terjesztő keretrendszert, amelyet 2026 májusa óta Malware-as-a-Service szolgáltatásként kínálnak kiberbűnözői fórumokon. A szolgáltatás kompromittált
Read More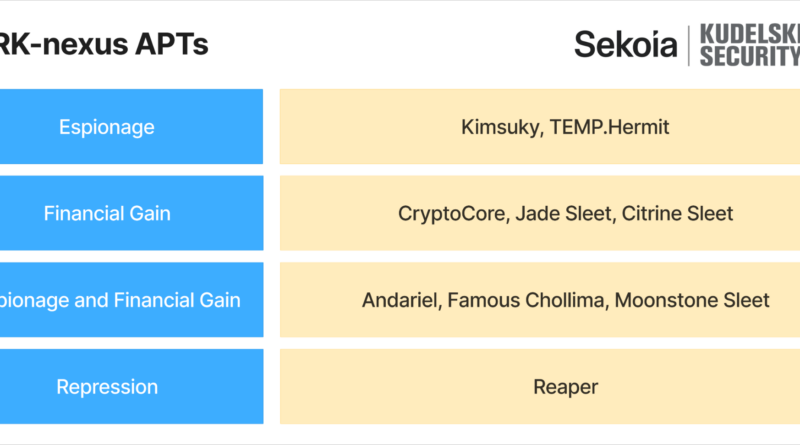
A Kudelski Security kutatása a Lazarus Group gyűjtőnévnél jóval összetettebb képet ad Észak-Korea kiberműveleteiről. A szerzők szerint Phenjan a kibertámadásokat az állami
Read More
A Sekoia kutatása szerint az ErrTraffic egy gyorsan terjedő malware-terjesztő keretrendszer, amely a jelenleg rendkívül népszerű ClickFix technikára épül. A platform nem egyetlen kártevőt
Read More
A Sekoia részletes elemzése szerint az orosz FSZB-hez köthető Gamaredon (Shuckworm, UAC-0010) csoport továbbfejlesztette malware-készletét, és új eszközkészletet vet be ukrán állami, katonai és közigazgatási
Read More
A Sekoia kétrészes elemzése az EvilTokens PhaaS működésének mélyebb, operatív szintű feltárását, a phishing egy teljesen automatizált, AI-vezérelt BEC (Business Email Compromise) platformmá
Read More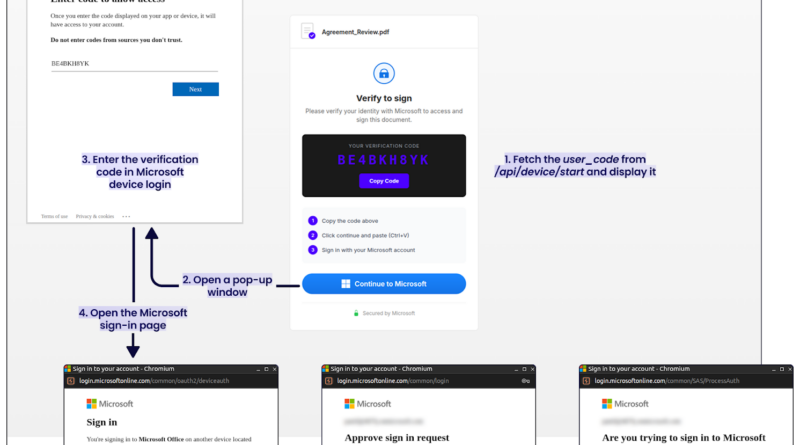
A Sekoia elemzése az EvilTokens phishing keretrendszert egy új generációs, gyorsan terjedő Phishing-as-a-Service (PhaaS) platformként írja le, amely a Microsoft device code autentikációs folyamatát
Read More
A Sekoia jelentése szerint a Silver Fox kampány során egy kínai kötődésű csoport egyszerre folytat pénzügyi motivációjú tömeges támadásokat és APT-jellegű
Read More
A SEKOIA.IO az OysterLoader nevű, többfázisú loader malware működését tárja fel, amely az elmúlt időszakban dinamikusan fejlődő elkerülési technikákat vet be a védekezés
Read More
A SEKOIA.io jelentése szerint a Calisto (ColdRiver / Star Blizzard) legújabb kampányában az eddig többnyire rejtett hírszerzési célok helyett, civil szervezetek, köztük a Reporters
Read More
A Sekoia TDR elemzése a PolarEdge kampány egyik, QNAP-ra célzott backdoorját ismerteti. A kutatók szerint a támadók a CVE-2023-20118 sebezhetőséget kihasználva jutottak
Read More