APT csoportok kezdeti hozzáférése
A prii308 blogja elemzi, hogyan alkalmaznak különböző APT (Advanced Persistent Threat) csoportok kezdeti hozzáférési payloadokat a támadásaik során. A szerző négy konkrét
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
A prii308 blogja elemzi, hogyan alkalmaznak különböző APT (Advanced Persistent Threat) csoportok kezdeti hozzáférési payloadokat a támadásaik során. A szerző négy konkrét
Read More
Az OECD kiadta a Quantum Technologies Policy Primer című jelentését, amely átfogó áttekintést nyújt a kvantumtechnológiák fejlődéséről és azok gazdasági, társadalmi,
Read More
A SpecterOps blogja a System Access Control List (SACL) használatát ismerteti a red team műveletek közben. A SACL-ek olyan biztonsági jelzések,
Read More
A Szingapúri Kiberbiztonsági Ügynökség (CSA) az Open Worldwide Application Security Project (OWASP) együttműködésével 2025. február 20-én kiadott egy javaslatot a
Read More
A Black Basta ransomware csoport lett a következő kiberszereplő, amelynek belső csevegései kiszivárogtak, ami potenciálisan azonosító adatokat fedhet fel a
Read More
Egy eddig ismeretlen kiberszereplő európai egészségügyi szervezeteket vett célba 2024. második felében, amely során a kínai állam által támogatott kiberszereplőkhöz
Read More
A Kaspersky jelentése szerint az Angry Likho APT csoport (Sticky Werewolf) új támadási hullámot indított, amelyben a Lumma Stealer nevű adatlopó kártevőt alkalmazzák. Ezek a
Read More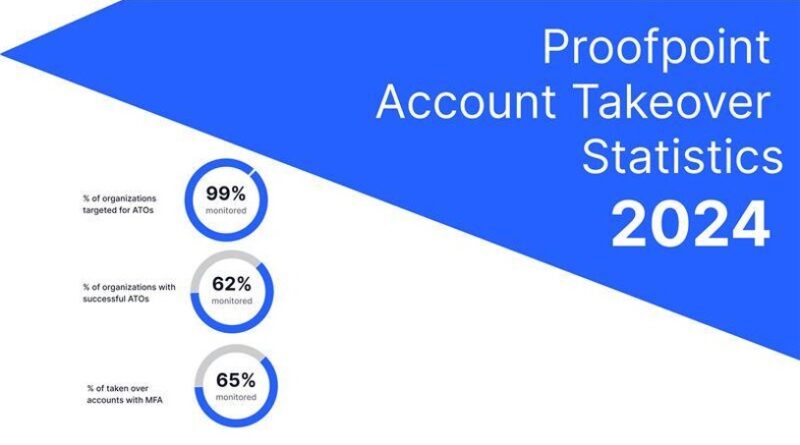
Proofpoint legfrissebb kutatása szerint az általuk monitorozott ügyfelek 99%-át érte legalább egy fiókátvételi kísérlet 2024-ben, és ezek 62%-ában legalább egy
Read More
A Microsoft bemutatta a Majorana 1 nevű kvantumchipet, amely egy új, topológiai mag architektúrán alapul. Ez az áttörés lehetővé teheti olyan kvantumszámítógépek
Read More
A Wiz kutatónak jelentése a modern szoftverfejlesztés legfontosabb biztonsági kockázatait és trendjeit elemzi. A jelentés több százezer GitHub, GitLab és
Read More