Hitelesség hallucináció
A Proofpoint most először részletezte nyilvánosan a TA419 tevékenységét, amelyet Kínához igazodó, hírszerzési célú fenyegetési szereplőként követ. A csoport legalább 2025 áprilisa
Read More
A Proofpoint most először részletezte nyilvánosan a TA419 tevékenységét, amelyet Kínához igazodó, hírszerzési célú fenyegetési szereplőként követ. A csoport legalább 2025 áprilisa
Read More
A Proofpoint kutatása szerint négy, kémkedési célú fenyegetési szereplő néhány nap alatt kezdte használni ugyanazt az új BlueMoon exploitkitet. Elsőként augusztus 28-án a Kínához kötött
Read More
A Proofpoint a kínai nyelvű kiberbűnözői környezetből származó PackClient moduláris RAT/C2 keretrendszert azonosította, amelyet Telegramon értékesítenek, és amelyet a TA4922 már aktív támadásokban használ.
Read More
A Proofpoint kutatói szerint a TA488 (Void Blizzard vagy Laundry Bear) orosz állami hátterű kiberkémcsoport a korábban Zimbra ellen alkalmazott módszer után már a Microsoft
Read More
A Proofpoint kutatói szerint a prompt injection már nem csupán elméleti AI-biztonsági probléma, hanem a kiberbűnözői fórumokon is egyre gyakrabban megjelenő támadási
Read More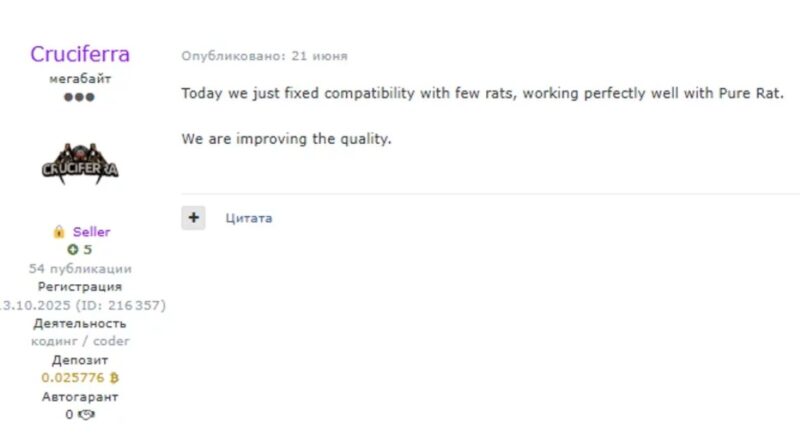
A Proofpoint kutatói a Cruciferra Crypter-as-a-Service szolgáltatást elemezték, amelyet több, egymástól független kiberbűnözői csoport használ különféle kártevők célba juttatására. A
Read More
A Proofpoint kutatói egy új, egyre gyakrabban alkalmazott technikát azonosítottak, amely az OAuth client_id mező manipulálásával segíti a Microsoft Entra ID felhasználóinak
Read More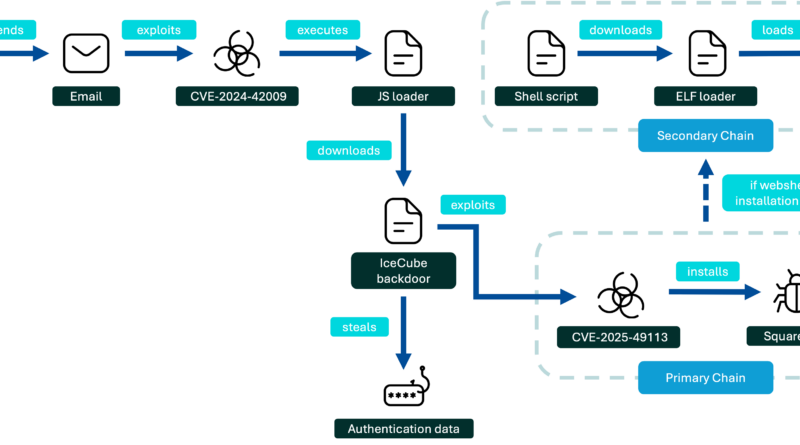
A Proofpoint egy új, UNK_MassTraction néven követett, feltehetően Kínához köthető kiberkémkedési kampányt azonosított, amely 2026 májusa óta használja ki a Roundcube Webmail CVE-2024-42009 XSS sérülékenységét. A támadások rendkívül célzottak, elsősorban amerikai és
Read More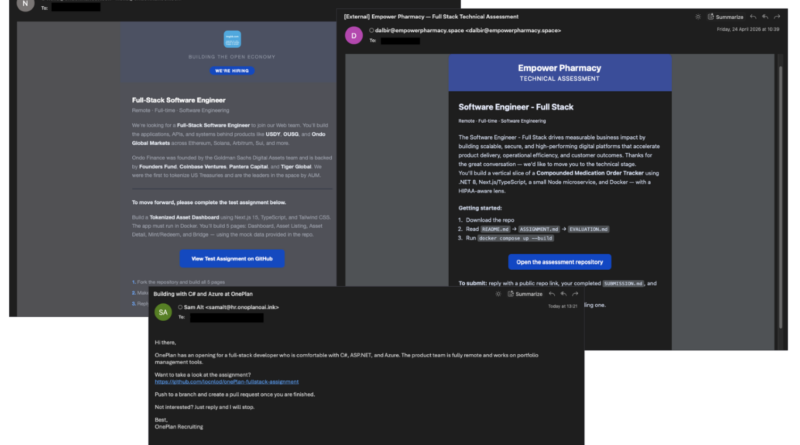
A Proofpoint egy új, UNK_DeadDrop néven követett, feltehetően észak-koreai kötődésű műveletet azonosított, amely 2026 áprilisa és májusa között közel 100 szervezet fejlesztőit célozta meg. A támadások
Read More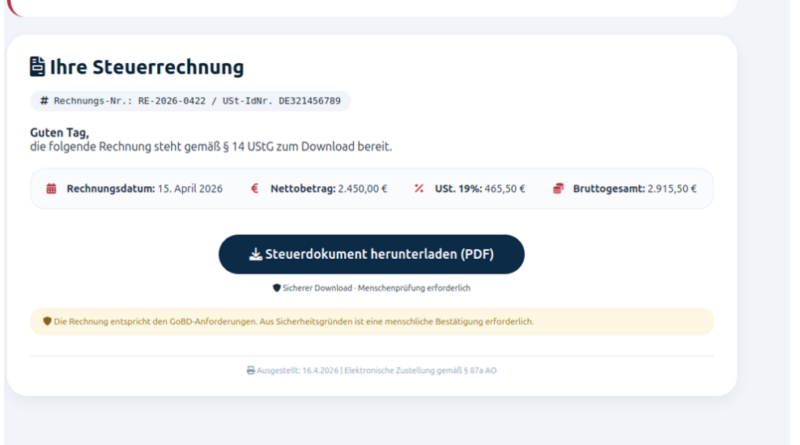
A Proofpoint új kutatása egy TA4922 néven követett, feltételezhetően kínai nyelvű kiberbűnözői csoport működését mutatja be, amely az elmúlt évben jelentősen kibővítette
Read More