Starland RAT
A Cisco Talos kutatói egy pénzügyi haszonszerzésre specializálódott fenyegető szereplőt követnek UAT-11795 néven, amely 2025 vége óta főként pénzügyi intézményeket és vállalati
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
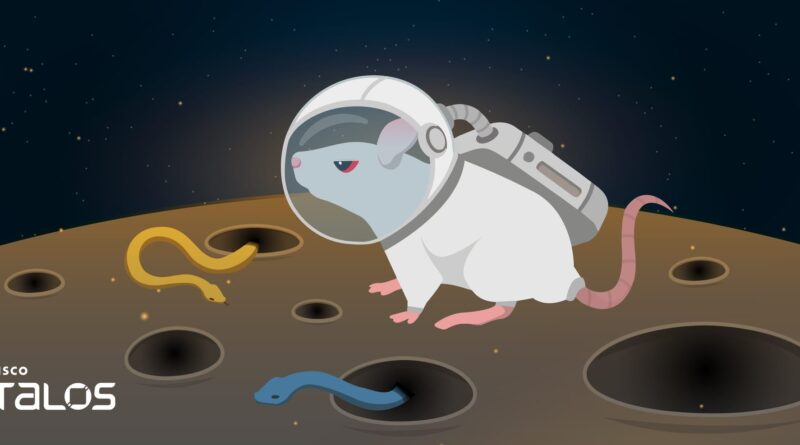
A Cisco Talos kutatói egy pénzügyi haszonszerzésre specializálódott fenyegető szereplőt követnek UAT-11795 néven, amely 2025 vége óta főként pénzügyi intézményeket és vállalati
Read More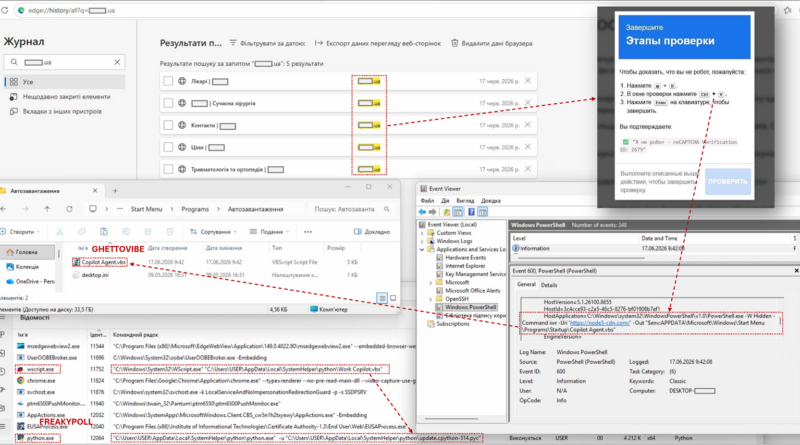
Az ukrán CERT-UA figyelmeztetése szerint az UAC-0099 (Sandworm, APT44, Seashell Blizzard) csoport új adathalász kampányt indított ukrán állami szervek, katonai szervezetek és kritikus infrastruktúrát
Read More
A CISA rendkívüli figyelmeztetést adott ki, miután több, on-premises Microsoft SharePoint Servert érintő sérülékenységet – CVE-2026-49704, CVE-2026-49706, CVE-2026-53771 – aktívan kihasználják támadásokban. A
Read More
A Sophos State of Ransomware 2026 jelentése 2158, az előző évben zsarolóvírus-támadást elszenvedett szervezet tapasztalatait elemezte 17 országban. A felmérés szerint a
Read More
A Splunk több biztonsági hibát javított a Splunk Enterprise és a Splunk Cloud Platform termékekben, amelyek közül három különösen fontos a vállalati környezetekben. A CVE-2026-20305 path
Read More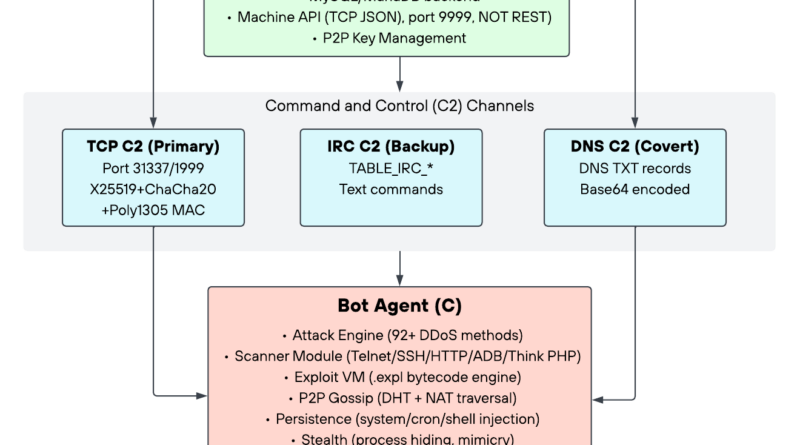
A Palo Alto Networks Unit 42 kutatói egy eddig nem dokumentált IoT-botnet keretrendszert elemeztek TuxBot v3 Evolution néven, amelynek teljes forráskódját, 17
Read More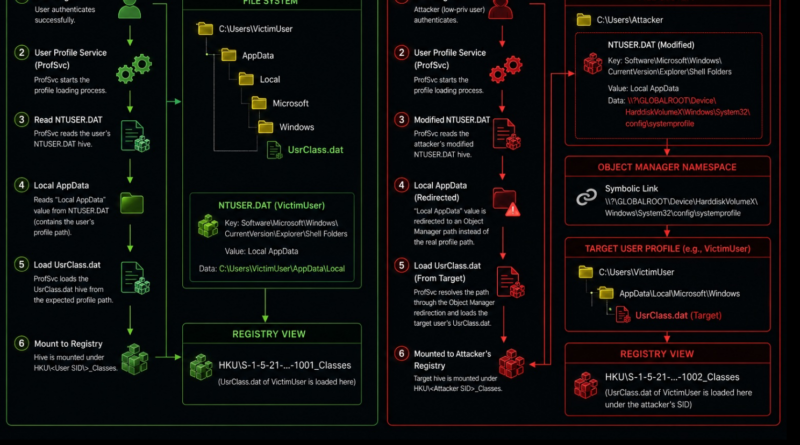
A Cyderes kutatói a LegacyHive nyilvánosan közzétett Windows zero day sérülékenységet elemezték, amely a Windows User Profile Service (ProfSvc) működését érinti. A hiba
Read More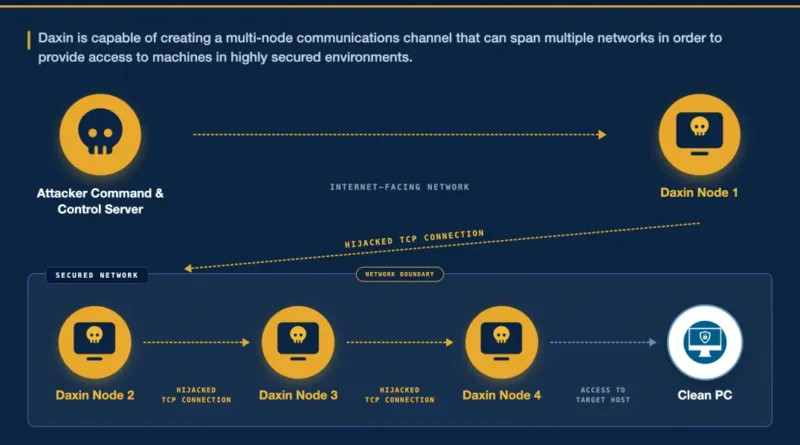
A Symantec Threat Hunter Team kutatói ismét azonosították a Daxin rendkívül fejlett backdoor-t, amelyet a kínai BlackTech (Palmerworm, Circuit Panda) kiberkémkedő csoporthoz kötnek. A
Read More
A Kaspersky GReAT kutatói az OkoBot moduláris malware-t vizsgálták, amely elsősorban kriptovaluta-felhasználókat támad. A kampány legalább 2025 óta aktív, több mint 25
Read More