Aktívan kihasznált Microsoft OWA zero-day
A Microsoft és a CISA sürgős figyelmeztetést adott ki egy aktívan kihasznált Microsoft Exchange Server zero-day sérülékenység miatt. A CVE-2026-42897 azonosítójú hiba az Outlook
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
A Microsoft és a CISA sürgős figyelmeztetést adott ki egy aktívan kihasznált Microsoft Exchange Server zero-day sérülékenység miatt. A CVE-2026-42897 azonosítójú hiba az Outlook
Read More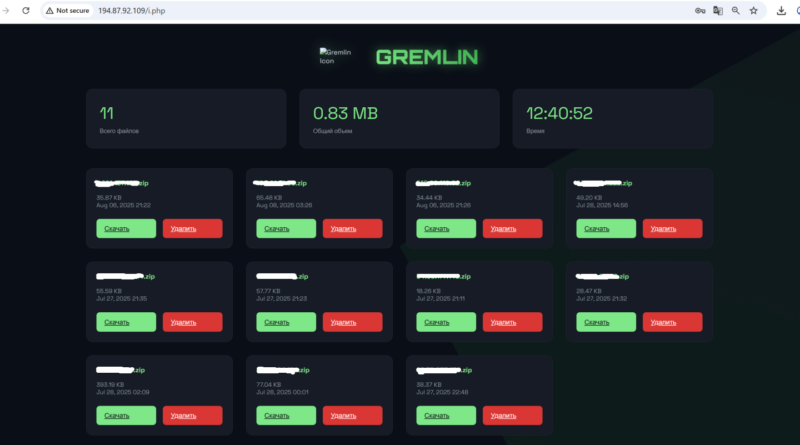
A Palo Alto Networks Unit 42 kutatása szerint a Gremlin Stealer rövid idő alatt egyszerű credential stealerként működő malware-ből komplex,
Read More
A Darktrace kutatása szerint egy kínai kötődésű APT-kampány – amelyet mérsékelt bizonyossággal a Twill Typhoonhoz, a Mustang Pandahoz kötnek – 2025 szeptembere
Read More
A Nozomi Networks elemzése szerint a Sandworm – APT44, Seashell Blizzard, Voodoo Bear – továbbra is az egyik legveszélyesebb állami hátterű fenyegető szereplő az ipari és
Read More
A Google Threat Intelligence és az RH-ISAC elemzése szerint a BlackFile nevű extorziós csoport 2026 eleje óta intenzív vishing kampányokat
Read More
A Bitdefender kutatása szerint a kínai kötődésű FamousSparrow APT-csoport 2025 vége és 2026 eleje között több hullámban támadott egy azeri
Read More
A Cato CTRL kutatása szerint egy feltételezetten kínai kötődésű fenyegető szereplő egy globális gyártóvállalat indiai telephelyét próbálta kompromittálni egy új,
Read More
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség (CISA) az amerikai Hadügyminisztériummal, az Energiaügyi Minisztériummal, az FBI-jal és a Külügyminisztériummal együttműködve kiadta
Read More
2007-ben Észtország volt az első ország, amely kormányzati, pénzügyi és médiainfrastruktúrát célzó, összehangolt, nagyszabású kibertámadásnak volt kitéve. Egy kicsi, erősen
Read More
Ursula von der Leyen, az Európai Bizottság elnöke 2026. május 12-én kijelentette, hogy szerinte Európának szigorítania kell a gyermekek közösségi
Read More