Splunk Enterprise sérülékenység
WatchTowr kutatói részletesen elemezték a CVE-2026-20253 azonosítójú Splunk Enterprise sérülékenységet, és arra a következtetésre jutottak, hogy a gyártó által eredetileg fájlműveleti problémaként
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
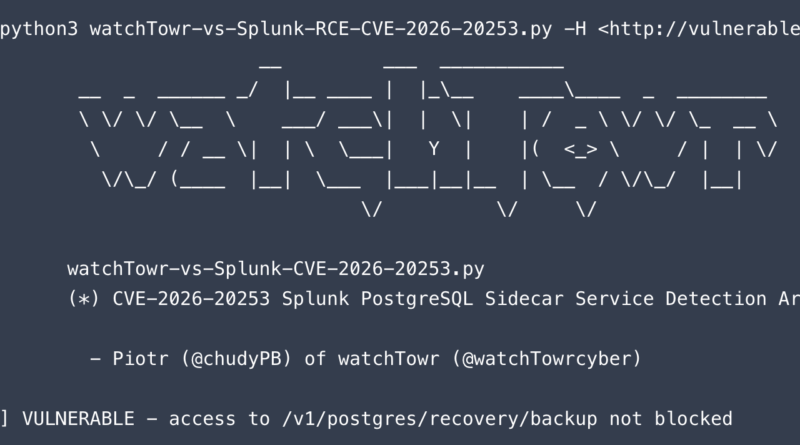
WatchTowr kutatói részletesen elemezték a CVE-2026-20253 azonosítójú Splunk Enterprise sérülékenységet, és arra a következtetésre jutottak, hogy a gyártó által eredetileg fájlműveleti problémaként
Read More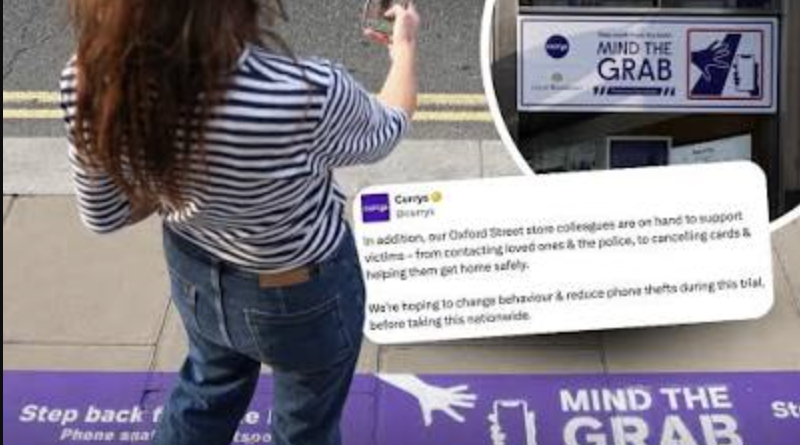
A londoni Metropolitan Police és az Apple új együttműködést jelentett be a mobiltelefon-lopások mögött álló nemzetközi bűnözői hálózatok felszámolása érdekében. Az együttműködés lényege, hogy a rendőrség
Read More
A NIST új ransomware-útmutatója nem egy technikai védelmi kézikönyv, hanem egy kockázatkezelési keretrendszer, amely a NIST Cybersecurity Framework 2.0 funkcióira (Govern,
Read More
A jelenlegi verziókban az OpenSSL fejlesztői összesen 18 biztonsági rést szüntettek meg. Köztük egy magas súlyosságú sérülékenységet (CVE-2026-45447) javítottak, amely speciálisan kialakított PKCS#7
Read More
Az EUROPOL és nemzeti bűnüldöző szervek felszámolták az AudiA6 nevű kriptovaluta-mixerszolgáltatást, amelyet a hatóságok szerint kiberbűnözők és zsarolóvírus-csoportok használtak illegális bevételeik tisztára
Read More
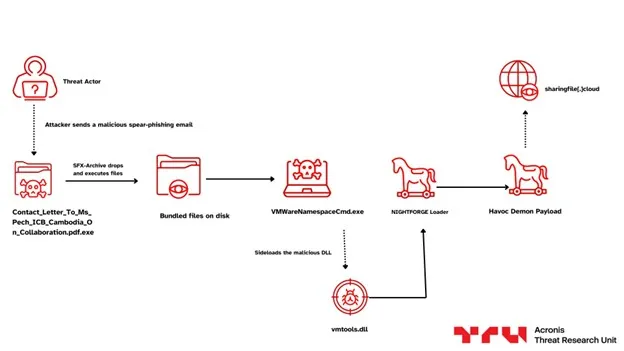
Az Acronis kutatói egy új, Khmer Shadow kiberkémkedési műveletet tártak fel, amely elsősorban kambodzsai kormányzati szerveket, minisztériumokat és közigazgatási intézményeket, konkrétan védelmi
Read More
A Gen Digital kutatói egy GoFileLoader nevű új malware-terjesztő kampányt azonosítottak, amely elsődlegesen infostealer telepítésére szolgál. A fertőzési lánc hamis szoftverletöltésekkel, crackekkel,
Read More
A Brian Krebs által ismertetett elemzés szerint a gyorsan növekvő The Gentlemen zsarolóvírus-szolgáltatás (RaaS) mögött nagy valószínűséggel egy zeta88, vagy hastalamuerte nicknevet használó orosz
Read More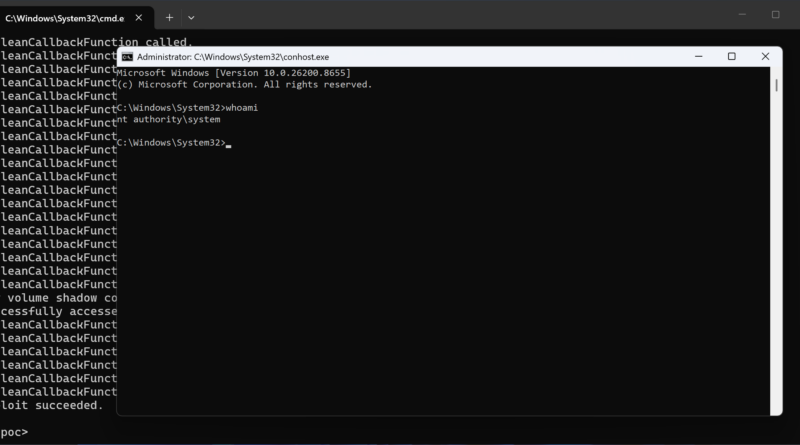
A RoguePlanet egy nyilvánosan közzétett, jelenleg még nem javított Windows helyi jogosultságkiterjesztési zero-day exploit, amely a Microsoft Defender egyik race condition alapuló hibáját használja ki.
Read More