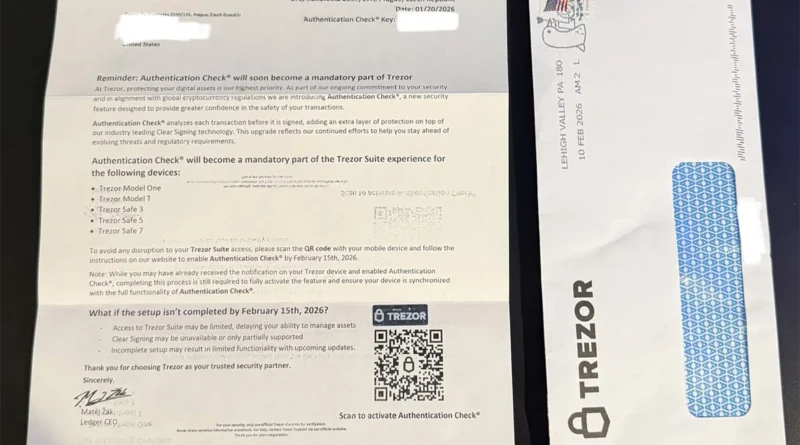
Phishing-támadás – papíron, levélben, bélyeggel
Egy szokatlan kripto-adathalász kampányról számol be a Bleeping Computer, ahol a támadók nem e-mailben vagy SMS-ben, hanem hagyományos postai levelekkel célozzák a Trezor és más kriptotárca
Read More
Egy szokatlan kripto-adathalász kampányról számol be a Bleeping Computer, ahol a támadók nem e-mailben vagy SMS-ben, hanem hagyományos postai levelekkel célozzák a Trezor és más kriptotárca
Read More
A ReliaQuest kutatói egy phishing kampányról számoltak be, amely nem hagyományos e-maileken, hanem közösségi médián, főleg LinkedIn privát üzenetein keresztül
Read More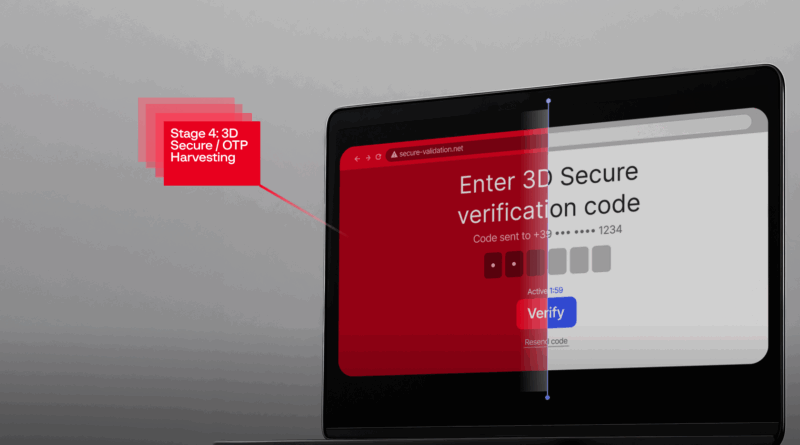
A Group-IB egy eddig dokumentálatlan phishing-kampányt ismertet, amely főként Olaszországot és más európai országokat célozta meg. A kutatók szerint a
Read More
A CrowdStrike 2025-ös State of Ransomware Survey jelentése szerint a zsarolóvírus-támadások mesterséges intelligencia (AI) által támogatott formái egyre nagyobb kihívást jelentenek a vállalatok számára.
Read More
Az ANY.RUN kutatói adathalász készletet azonosítottak, amit Tykit néven követnek, és ami több iparágban is aktív és nagyszámú Microsoft 365
Read More
A kiberszereplők már ClickFix technikát is elérhetővé tettek könnyen használható adathalász készletekben, így az szélesebb körben is elérhetővé vált, valamint
Read More
A Python Software Foundation figyelmeztette a felhasználókat egy új adathalász támadásra, amely egy hamis Python Package Index (PyPI) weboldalt használ
Read More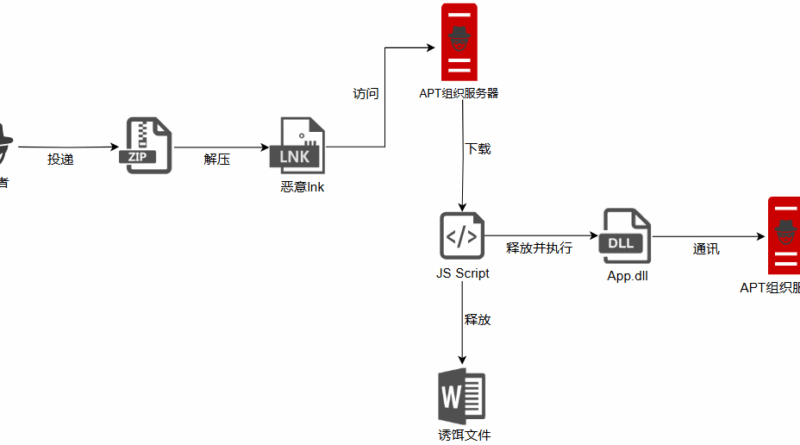
A 2012 óta aktív, dél-ázsiai célpontokra (többek közt Pakisztán, Afganisztán, Nepál, Bhután, Mianmar) specializálódott APT-C-24 csoport (Sidewinder) új, LNK fájlokra
Read More
A Seqrite Lab új fenyegetést azonosított, amelyet az APT37 (más néven ScarCruft vagy InkySquid), az Észak-Korea által államilag támogatott kiberkémkedési
Read More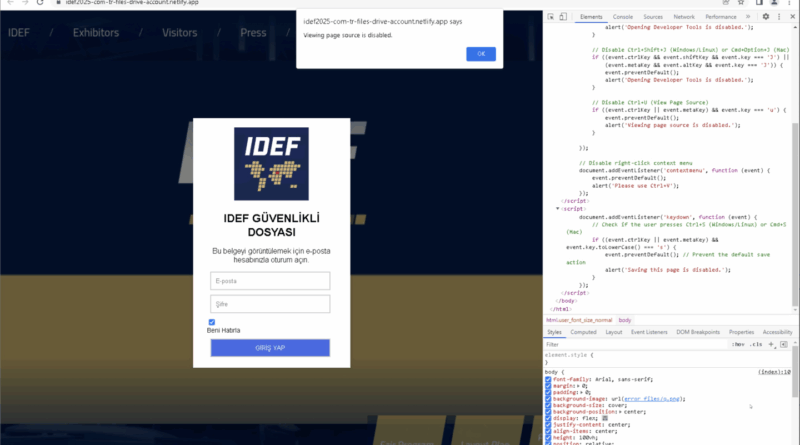
A StrikeReady Labs kutatása szerint egy eddig kevéssé ismert, vélhetően dél-ázsiai eredetű APT-csoport (Advanced Persistent Threat) célzott adathalász és mobilos
Read More