RatHat Android malware
A Zimperium zLabs egy új, RatHat Android-kártevőt azonosított, amely elsősorban banki és fizetési adatok megszerzésére készült. A malware smishinggel, rosszindulatú hirdetésekkel és hamis alkalmazásletöltő oldalakkal terjed. A kutatók szerint a mögötte álló szereplők valószínűleg Kínából működnek.
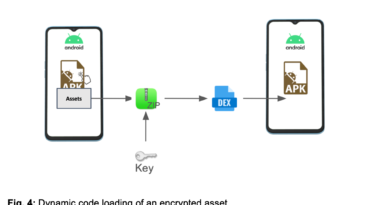
A RatHat különlegessége, hogy az Android Accessibility szolgáltatását kihasználva bekapcsolja a fejlesztői módot és a Wireless Debuggingot, majd saját magát párosítja a helyi ADB-vel. Ezzel shell-szintű hozzáférést szerez, és olyan háttérfolyamatokat telepít, amelyek az alkalmazás eltávolítása után is megmaradhatnak, sőt újratelepíthetik a kártevőt. Egy FRP-alapú reverse tunnel segítségével a támadó tartós távoli hozzáférést is fenntarthat.
A kártevő hamis banki felületekkel lop belépési adatokat, elfogja az SMS-ben és értesítésekben érkező OTP/MFA-kódokat, képernyőt rögzít, valamint a nyers /dev/input érintési koordinátákból PIN-kódokat és feloldási mintákat is rekonstruálhat. Ez bizonyos Android-védelmeket is megkerülhet, amelyek a képernyőképet vagy az Accessibility-alapú adatolvasást tiltják.
A RatHat generatív AI-t is használ a kezelőfelület értelmezésére és automatizált navigációra, az Accessibility-fa alapján meghatározhatja, hová kell kattintani vagy merre kell görgetni. Az AI tehát itt nem magát a malware-t irányítja önálló hacker módjára, hanem rugalmasabbá teszi az eszköz kezelését. Védekezésnél különösen gyanús a váratlan Accessibility-engedélykérés, a Wireless Debugging aktiválása és a nem hivatalos forrásból telepített APK.