RatHat Android malware
A Zimperium zLabs egy új, RatHat Android-kártevőt azonosított, amely elsősorban banki és fizetési adatok megszerzésére készült. A malware smishinggel, rosszindulatú hirdetésekkel és hamis alkalmazásletöltő
Read More
A Zimperium zLabs egy új, RatHat Android-kártevőt azonosított, amely elsősorban banki és fizetési adatok megszerzésére készült. A malware smishinggel, rosszindulatú hirdetésekkel és hamis alkalmazásletöltő
Read More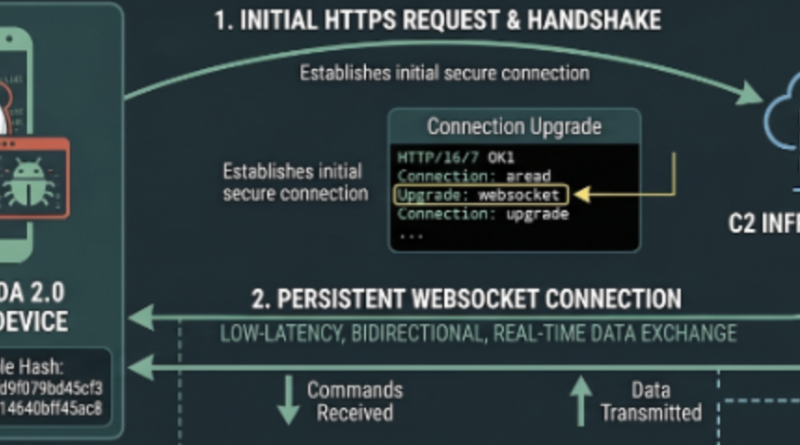
A Zimperium zLabs a ToxicPanda 2.0 nevű Android banki trójai jelentősen továbbfejlesztett változatát azonosította. A malware már 167 távoli parancsot támogat, és phishing overlay-ekkel 349 banki, pénzügyi,
Read More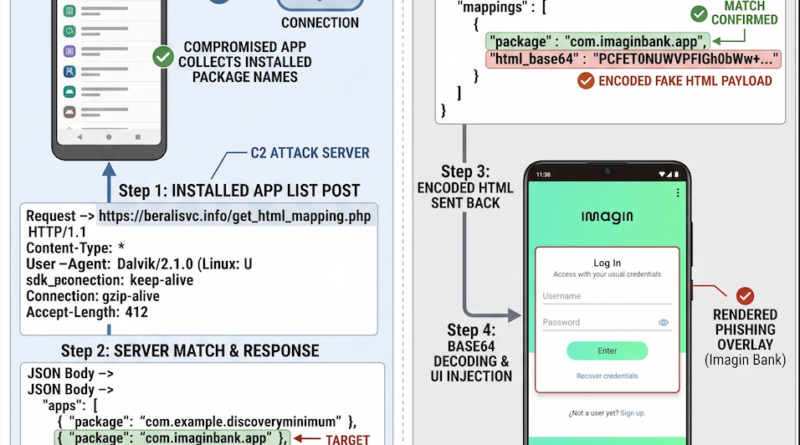
A Zimperium zLabs kutatói egy új Android banki trójait azonosítottak Rokarolla néven, amely a jelenlegi mobilbanki kártevők egyik legösszetettebb példája. A malware
Read More
Zimperium zLabs kutatói új Android kártevőt, a DroidLockot azonosítottak, amely elsősorban spanyol nyelvű felhasználókat céloz, és egyszerre alkalmaz social engineeringet, jogosultság-túlkapást és távoli
Read More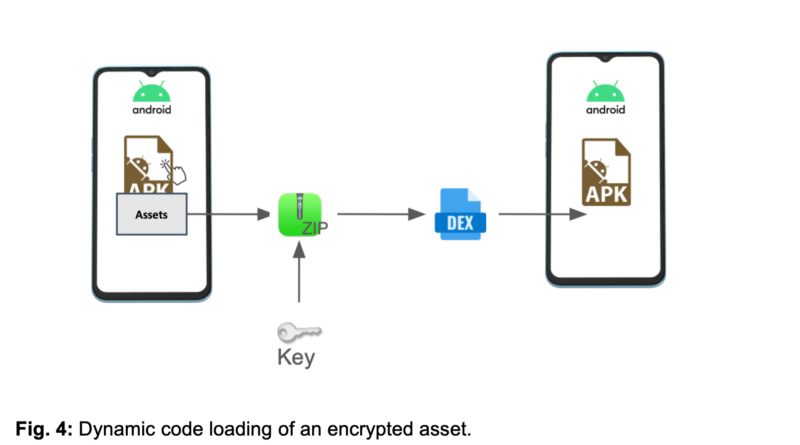
A Zimperium zLabs felfedezte, hogy a régóta ismert reklámcsalásra épülő Konfety malware új változata jelent meg, amely a korábbi klónos
Read More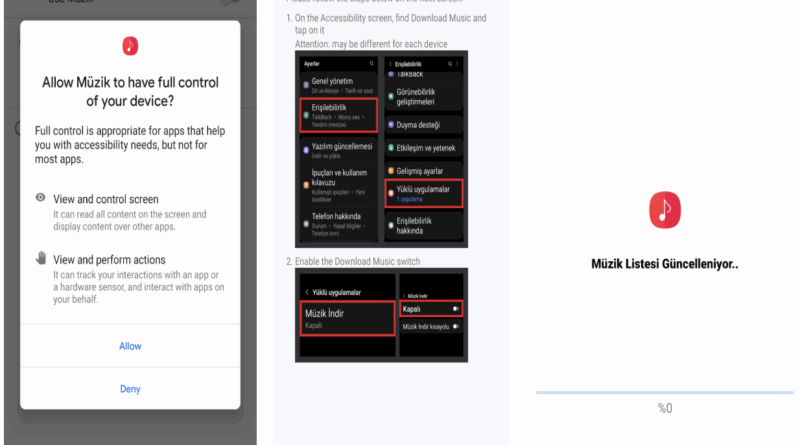
A Zimperium zLabs nemrég felfedezte, hogy a GodFather mobilbanki trójai új generációja nagyon kifinomult módon használ mobilos virtualizációs technikát. A kártevő egy
Read More