Exvicy ClickFix malware framework
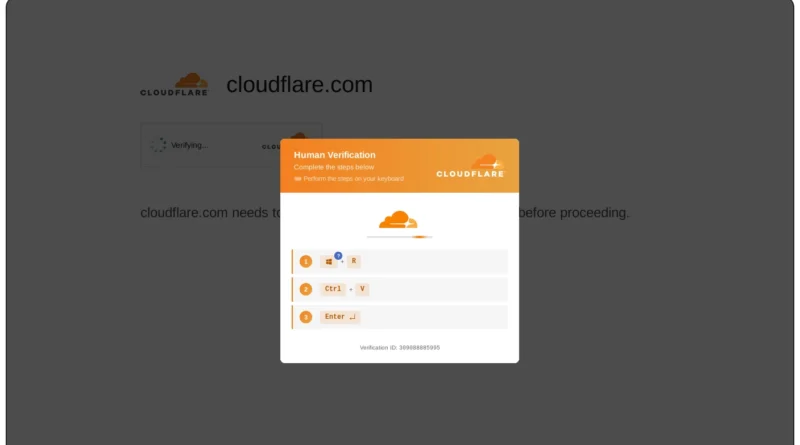
A Sekoia kutatói feltárták az Exvicy ClickFix malware-terjesztő keretrendszert, amelyet 2026 májusa óta Malware-as-a-Service szolgáltatásként kínálnak kiberbűnözői fórumokon. A szolgáltatás kompromittált WordPress-oldalakba injektált JavaScripttel hamis Cloudflare Turnstile ellenőrzést jelenít meg. A felhasználót arra veszi rá, hogy Win+R, majd beillesztés és Enter segítségével maga futtassa a vágólapra helyezett rosszindulatú PowerShell-parancsot. A háttérben a rendszer az áldozatok operációs rendszerét, azonosítóját és a fertőzési folyamat állapotát is továbbítja az Exvicy C2-infrastruktúrájának.
A kutatók nagy bizonyossággal az ErrTraffic közvetlen másolatának tartják az Exvicyt. A két rendszer injektált JavaScriptje, ClickFix-kódja, vágólapkezelése, 13 nyelvet támogató csalija, anti-analysis funkciói és C2-kommunikációja több ponton gyakorlatilag azonos. Az Exvicy egyszerűbb, míg az ErrTraffic például Polygon blokkláncot használhat C2-címek elrejtésére, az Exvicy keményen kódolt szerverekre támaszkodik. A Sekoia telemetriájában már több ügyfélkörnyezetből láttak kommunikációt az infrastruktúrájával, tehát nem pusztán fórumon hirdetett koncepcióról van szó.
A malware-terjesztési infrastruktúra is könnyen másolható termékké vált. Egy működő ClickFix-platform kódjának újrahasznosításával új szereplő viszonylag gyorsan saját MaaS-szolgáltatást indíthat, majd különböző payloadokat teríthet ugyanazzal a social-engineering mechanizmussal. Védekezésnél ezért nem elég az aktuális C2-domaineket tiltani, figyelni kell a kompromittált weboldalakról érkező hamis CAPTCHA-kat, a böngészőből a vágólapra kerülő PowerShell-parancsokat, valamint a böngésző → Run → PowerShell végrehajtási láncot.