MuddyWater Orosz bérelhető eszközökkel
Az Iránhoz kötött MuddyWater (Mango Sandstorm/Seedworm) 2026-ban nem kizárólag saját fejlesztésű eszközökre támaszkodott, hanem orosz nyelvű kiberbűnözők által működtetett Malware-as-a-Service infrastruktúrát is bérelt. A kutató a TAG-150/GrayBravo platform egyik Smokest nevű tenantját vizsgálta. Az attribúciót közepes bizonyosságúnak értékeli, a célpontok profilja, egy MuddyWaterhez korábban kapcsolt CastleRAT C2, valamint közösen megjelenő kódaláíró identitások együtt mutatnak a csoport felé. Az egyes infrastruktúra-elemek önmagukban viszont nem alkalmasak attribúcióra, mert ugyanazokat más bűnözői ügyfelek is használják.
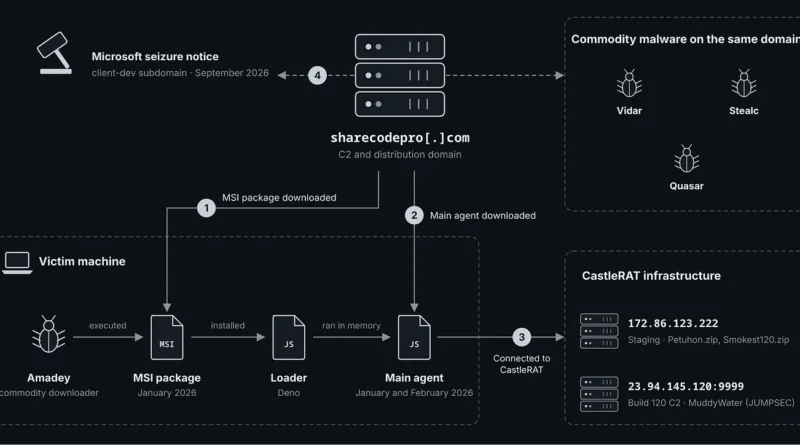
A feltárt láncban az Amadey commodity downloader tölti le a sharecodepro[.]com címről az MSI-csomagot. Ez VBScriptet indít, telepíti a legitim Deno runtime-ot, majd azon keresztül futtatja memóriában a DinDoor/DenoDoor JavaScript-agentet. A végső szakaszban CastleRAT komponensek érkeznek, és a gép egy korábban MuddyWaterhez kapcsolt CastleRAT C2-höz csatlakozik. A sharecodepro[.]com ugyanakkor Vidar, Stealc és Quasar mintákat is kiszolgált, egyik aldomainjét pedig később a Microsoft Amadey elleni lefoglalási oldalára irányították át – ez erősen alátámasztja a közös MaaS-infrastruktúra képét.
A DinDoor funkcionalitása jóval több egyszerű backdoornál, képernyőképet készít, PowerShell-parancsokat és távoli shellt futtat, SOCKS5 tunnelt nyit, fájlokat mozgat, keyloggingot és clipboard-figyelést végez. Böngészőkből jelszavakat, cookie-kat és bankkártyaadatokat, továbbá password manager-, 2FA- és kriptotárca-bővítmények adatait gyűjti. Külön ChromeV20 modulja DLL-injektálással próbálja megkerülni a Chrome, Edge és Brave App-Bound Encryption védelmét; a kutató ezt a nyílt forrású ChromElevator kódjára vezeti vissza. Medium
A kutatás érdekesebb következtetése ezért nem egy új malware-család, hanem az állami és bűnözői infrastruktúra összemosódása. A MuddyWaterhez kapcsolt szereplő ugyanazt a terjesztési, loader- és C2-szolgáltatási piacot használhatja, amely infostealeres és más pénzügyi motivációjú műveleteket is kiszolgál. Ez az attribúciót is nehezíti, egy Amadey-, DinDoor- vagy TAG-150-nyom nem jelenti automatikusan MuddyWater jelenlétét.