Irán háborús kibertevékenysége
A SOCRadar az Irán, Izrael és az Egyesült Államok közötti háború első hónapjának kibertevékenységét elemezte, majd öt szakaszból álló fenyegetési
Read More
A SOCRadar az Irán, Izrael és az Egyesült Államok közötti háború első hónapjának kibertevékenységét elemezte, majd öt szakaszból álló fenyegetési
Read More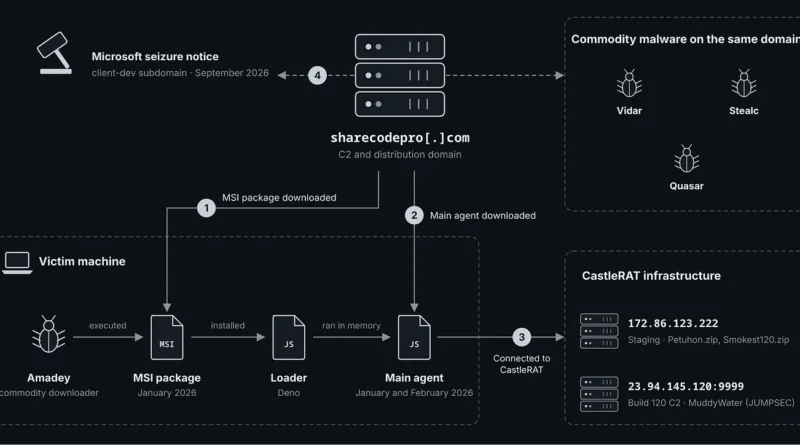
Az Iránhoz kötött MuddyWater (Mango Sandstorm/Seedworm) 2026-ban nem kizárólag saját fejlesztésű eszközökre támaszkodott, hanem orosz nyelvű kiberbűnözők által működtetett Malware-as-a-Service infrastruktúrát is bérelt. A
Read More
A SentinelLABS értékelése szerint az iráni konfliktus kiberdimenziója kevésbé látványos, de stratégiailag veszélyesebb annál, mint amit a nyilvános hacktivista közlemények
Read More
A Check Point Research a Cavern (Cav3rn) nevű moduláris .NET-alapú C2 keretrendszert azonosított, amelyet a Cavern Manticore néven követett, iráni kötődésű APT-csoport használ izraeli szervezetek ellen. A
Read More
Az iráni hátterű Seedworm (MuddyWater) APT-csoport hónapok óta aktívan jelen van amerikai és izraeli kötődésű szervezetek hálózataiban, köztük banki, repülőtéri, védelmi beszállítói
Read More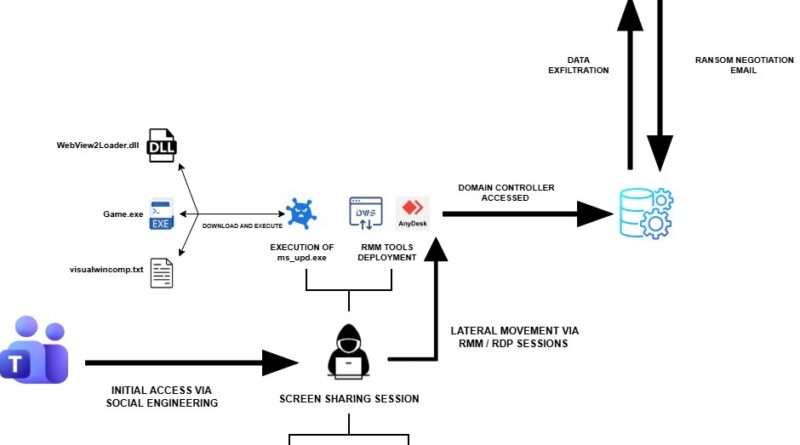
A Rapid7 elemzése egy olyan incidenst tár fel, amelyben a támadók tudatosan elmosták a határt a kiberbűnözés és az állami kiberkémkedés között.
Read More
A Hunt.io a Dindoor backdoor részletes reverse engineeringjét mutatja be, különös tekintettel a fertőzési lánc MSI-alapú kezdeti szakaszára és a teljes
Read More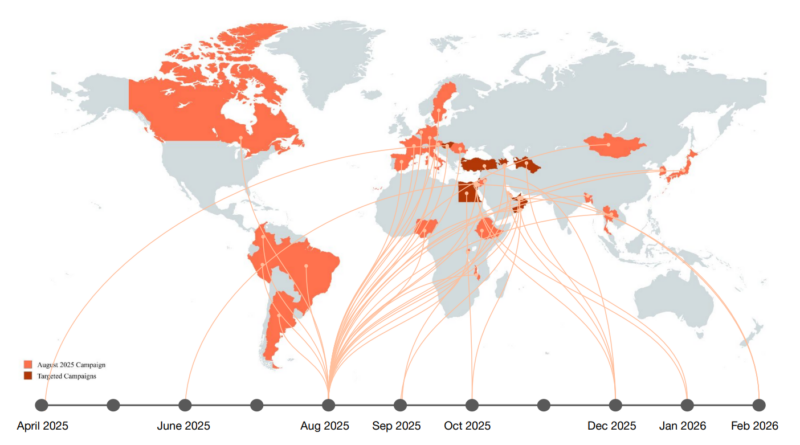
A Unit 42 elemzés szerint a Boggy Serpens (MuddyWater) egy iráni állami kötődésű APT-csoport, amelynek működése az utóbbi időszakban jelentősen fejlődött technikai és
Read More
A Check Point Research elemzése szerint az iráni Ministry of Intelligence and Security (MOIS)-hez köthető kiberfenyegetési szereplők egy új taktikai irányba
Read More
A CloudSEK elemzése szerint az iráni–amerikai konfliktus nem hozott létre új kiberfenyegetést a kritikus infrastruktúrák ellen, hanem felgyorsította egy már évek óta épülő támadási
Read More