Star Blizzard új módszerei
A Microsoft jelentése szerint a Star Blizzard – az amerikai CISA által az orosz FSZB Centre 18-hoz kötött szereplő – 2026-ban jelentősen átalakította adathalász és malware-terjesztési módszereit. A korábbi, erősen személyre szabott spear-phishing mellett már nagyobb, kampányonként több tíz vagy száz címzettet elérő műveleteket is futtat. Január óta legalább 13 ilyen kampányt figyeltek meg, amelyek Ukrajna mellett nemzetközi NGO-kat, think tankeket, kormányzati és pénzügyi szervezeteket céloztak, több mint 100 szervezetet érintettek, főként az Egyesült Államokban és az Egyesült Királyságban.
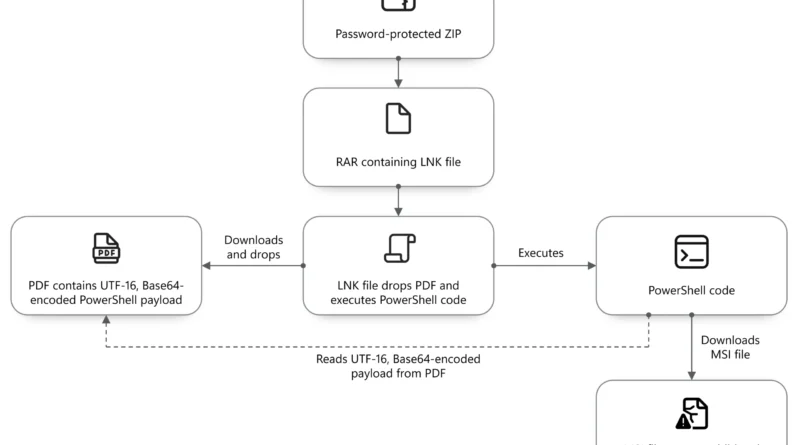
A Microsoft által RedFlicknek nevezett terjesztési technika során a támadó első kapcsolatfelvétele gyakran még melléklet nélküli email, majd válasz esetén jelszóval védett ZIP/RAR fájl érkezik. A korábbi ClickFix láncokkal szemben az új módszer kevesebb felhasználói műveletet igényel. Januárban például VHDX-be rejtett, PDF-nek álcázott LNK indított BAT-scriptet, amely az SSH kliensen keresztül töltött le MSI telepítőt. Az MSI scheduled taskot hozott létre, majd egy Control Panel appletnek álcázott downloaderen keresztül telepítette a CosmicPulse Python backdoort.
Áprilistól a RedFlick már három scheduled taskot alkalmazott. Ezek közül az egyik alapvető gép- és felhasználói adatokat küldött a C2-nek, majd WebDAV-on keresztül távoli DLL-t tudott futtatni, egy másik előkészítette a WebDAV működését, a harmadik pedig a CosmicPulse downloaderét indította. Júliusban újabb réteg jelent meg, az LNK egy PDF-et töltött le, amelyben Base64-kódolt PowerShell parancsot rejtettek el. A script ezt kivonta a dokumentumból, majd újabb MSI-t és scheduled taskokat telepített.
A Star Blizzard infrastruktúrája is változott. A támadók már kompromittált WordPress- és cPanel-webhelyeken létrehozott fiókokról is küldenek phishing leveleket, ami hitelesebb feladói környezetet és nagyobb kampányméretet tesz lehetővé. A technikai változások közös iránya, hogy csökkenjen a felhasználótól szükséges interakció, miközben a payloadok több legitim Windows-komponenst – például control.exe, curl, SSH és WebDAV – használnak. Védekezésnél ezért a Microsoft nemcsak IOC-alapú keresést javasol, hanem az archívumból induló LNK-futtatás, szokatlan scheduled taskok, külső WebDAV/SSH-kapcsolatok és control.exe által távoli CPL/DLL betöltésének figyelését is.