Peerstitch malware
A Palo Alto Networks Unit 42 egy távközlési szolgáltatónál 2024 szeptemberében kezdődött, hosszú ideig fennmaradó behatolást tárt fel. A CL-STA-0954, más néven UNC5820 csoport először a FortiManager CVE-2024-47575 (FortiJump) sérülékenységét használta ki hitelesítés nélküli távoli parancsvégrehajtásra. Egyetlen központi FortiManager kompromittálásával több mint 500 menedzselt FortiGate tűzfal konfigurációját, hálózati topológiáját, hitelesítő adatait, tanúsítványait és privát kulcsait tartalmazó archívumot szereztek meg.
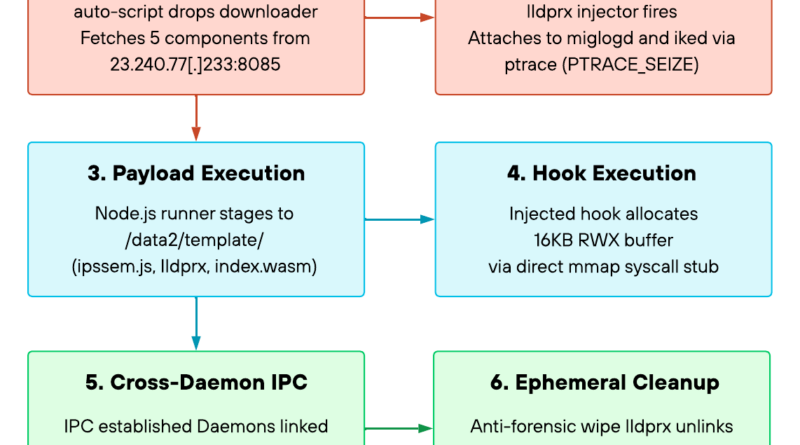
A támadók később a megszerzett adatokkal VPN-kapcsolatokat létesítettek, forgalmat figyeltek meg, és további tűzfalakat céloztak. A FortiOS CVE-2025-61624 útvonalbejárási hibájával root szintű fájlírást értek el, majd telepítették az újonnan azonosított Peerstitch malwaret. Az ARM64-es implantátum a FortiOS két legitim folyamatába, a naplózásért felelős miglogd és az IPsec/IKE VPN-t kezelő iked démonba injektál kódot.
A Peerstitch különösen nehezen észlelhető, működése után nem hagy tartós bináris fájlt a lemezen, nem nyit saját hálózati portot és nem kezdeményez önálló kimenő kapcsolatot. Ehelyett a legitim FortiOS-folyamatokon már áthaladó hálózati forgalmat vizsgálja, és memóriában kialakított rejtett kommunikációs mechanizmust használ. A támadók emellett az Apache mod_md ACME-funkcióját is manipulálták visszacsatoló parancsértelmező létrehozására, miközben naplózási folyamatokat állítottak le és nyomokat töröltek.
Egy központi hálózatmenedzsment-rendszer kompromittálása a javítás telepítésével nem feltétlenül ér véget. Az ellopott hitelesítő és kriptográfiai anyagok továbbra is használhatók lehetnek, ezért az érintett szervezeteknek a frissítés mellett a kulcsok és hitelesítő adatok cseréjével, valamint a menedzselt eszközök külön vizsgálatával is számolniuk kell. A Unit 42 ugyanakkor nem állítja, hogy mind az 500-nál több érintett konfigurációjú tűzfalat ténylegesen kompromittálták volna.