Kémszoftverek támadják a délkelet-ázsiai kormányzati rendszereket
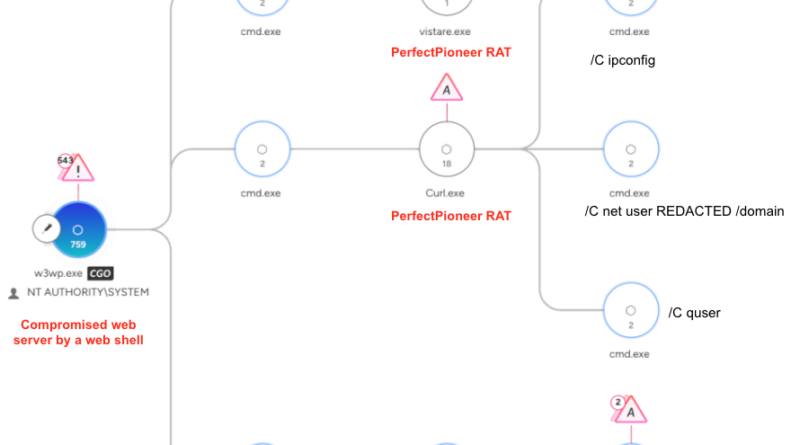
A Palo Alto Networks Unit 42 kutatói két korábban nem dokumentált RAT-ot azonosítottak egy délkelet-ázsiai kormányzati szervezeteket célzó kiberkémkedési kampányban.
Read More
A Palo Alto Networks Unit 42 kutatói két korábban nem dokumentált RAT-ot azonosítottak egy délkelet-ázsiai kormányzati szervezeteket célzó kiberkémkedési kampányban.
Read More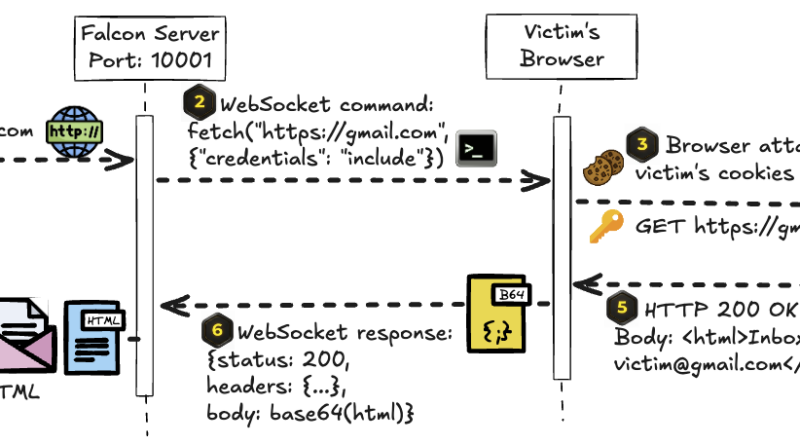
A Palo Alto Networks Unit 42 kutatói Falcon néven azonosítottak egy kiberkémkedésre használt támadási keretrendszert, amellyel 2026 márciusa és májusa
Read More
A Recorded Future Insikt Group kutatói GhostFrame néven korábban nem dokumentált támadóeszközt azonosítottak, amely a VMware ESXi virtualizációs környezetek kompromittálás
Read More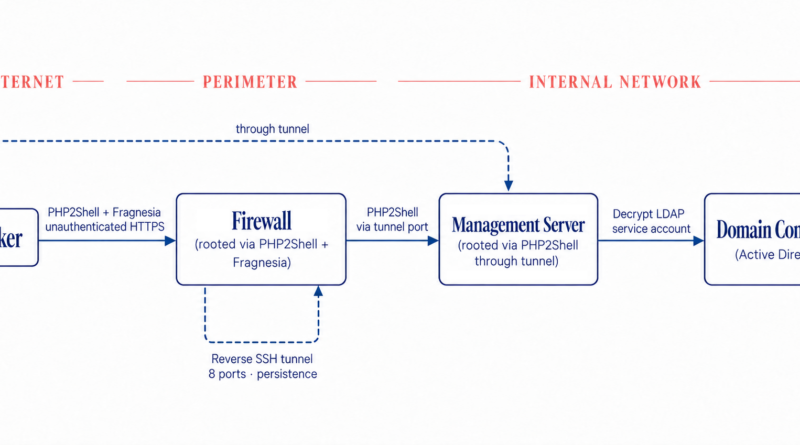
A Dream Research kutatása szerint egy feltehetően kínai nyelvű támadócsoport 25 Palo Alto Networks PAN-OS tűzfalat és felügyeleti szervert kompromittált az Egyesült
Read More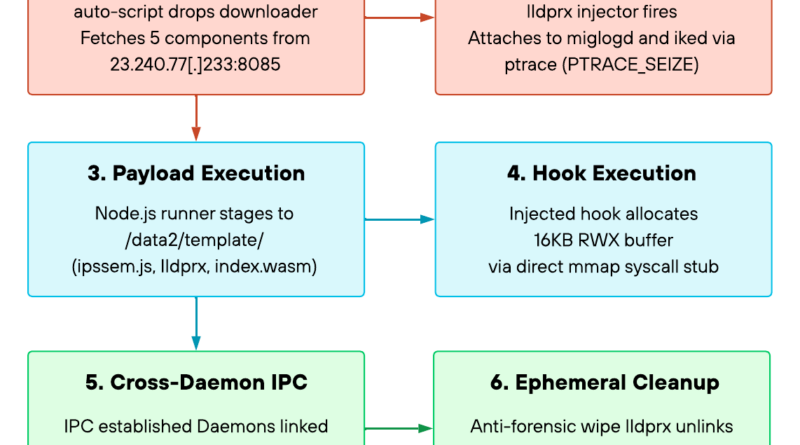
A Palo Alto Networks Unit 42 egy távközlési szolgáltatónál 2024 szeptemberében kezdődött, hosszú ideig fennmaradó behatolást tárt fel. A CL-STA-0954,
Read More
A Palo Alto Networks javítást adott ki egy már támadásokban is kihasznált PAN-OS sérülékenységhez. A CVE-2026-0322 azonosítójú, 8,6-os CVSS-besorolású kódinjektálási hiba
Read More
A Palo Alto Networks Unit 42 több mint 400 AI-hoz kapcsolódó malware-mintát vizsgált meg, de ezek mindössze 3%-a, 12 minta jelent meg valódi, Cortex
Read More
A kínai Cyberspace Administration of China (CAC) hivatalosan kiberbiztonsági felülvizsgálatot indított a Palo Alto Networks Kínában forgalmazott termékei ellen. A CAC közleménye szerint a vizsgálat célja
Read More
A Palo Alto Networks Unit 42 kutatói három, láncba fűzhető nulladik napi sérülékenységet fedeztek fel a Siemens RUGGEDCOM ROX II ipari hálózati
Read More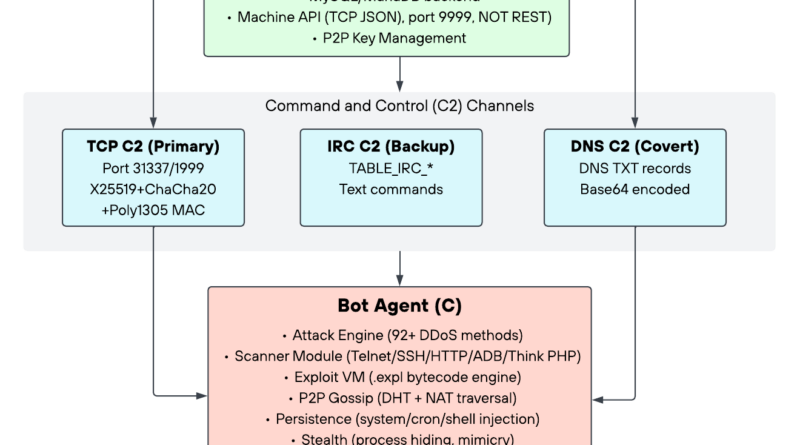
A Palo Alto Networks Unit 42 kutatói egy eddig nem dokumentált IoT-botnet keretrendszert elemeztek TuxBot v3 Evolution néven, amelynek teljes forráskódját, 17
Read More