Atomic macOS Stealer fertőzési lánc
A Palo Alto Unit 42 elemzése az Atomic macOS Stealer (AMOS) egyik 2026. augusztusi fertőzési láncát mutatja be. Az AMOS egy szolgáltatásként értékesített információlopó kártevő,
Read More
A Palo Alto Unit 42 elemzése az Atomic macOS Stealer (AMOS) egyik 2026. augusztusi fertőzési láncát mutatja be. Az AMOS egy szolgáltatásként értékesített információlopó kártevő,
Read More
A Unit 42 kutatása egy legalább két éve működő, CL-CRI-1171 néven követett kiberbűnözői hálózatot tárt fel. A csoport pay-per-install (PPI) szolgáltatást működtet, fertőzött számítógépekhez
Read More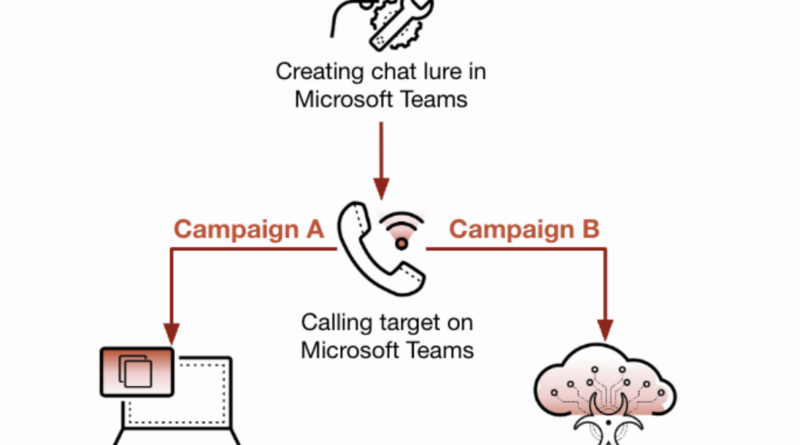
A Palo Alto Networks Unit 42 által Spring Ring kampány 2026 januárja és áprilisa között legalább 10 vállalat több mint 150 alkalmazottját célozta. A támadók
Read More
A Palo Alto Networks Unit 42 több mint 400 AI-hoz kapcsolódó malware-mintát vizsgált meg, de ezek mindössze 3%-a, 12 minta jelent meg valódi, Cortex
Read More
A Unit 42 kutatói egy kínai nyelvű fenyegető szereplő által végrehajtott, nagyrészt autonóm AI-alapú kibertámadási kampányt azonosítottak, amelyben a mesterséges intelligencia nem
Read More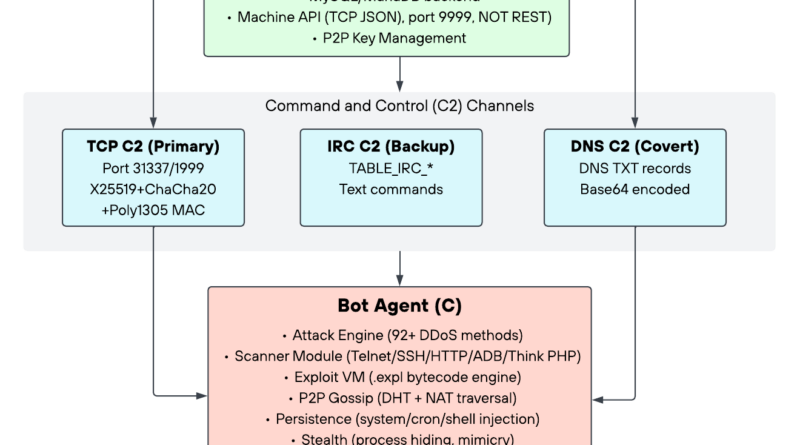
A Palo Alto Networks Unit 42 kutatói egy eddig nem dokumentált IoT-botnet keretrendszert elemeztek TuxBot v3 Evolution néven, amelynek teljes forráskódját, 17
Read More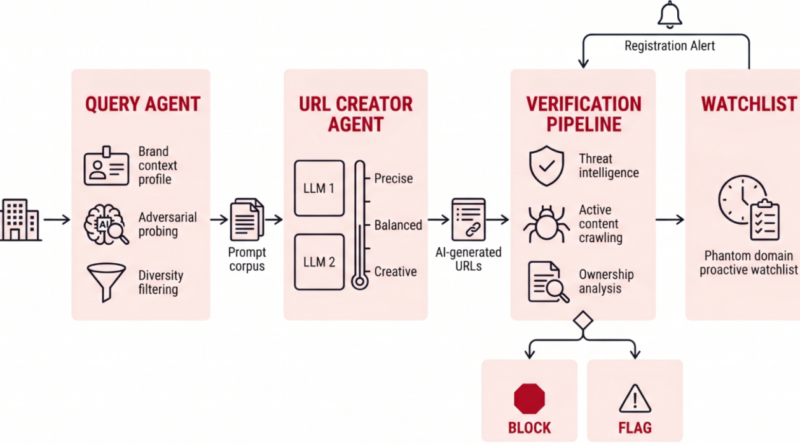
A Unit 42 kutatói egy új támadási módszert, a Phantom Squattinget írták le, amely a nagy nyelvi modellek által hallucinált webcímeket használja ki. Ahelyett, hogy typosquatting-re
Read More
A Unit 42 kutatása egy olyan, több felhőszolgáltatót érintő támadási módszert mutat be, amely a globálisan egyedi bucketek kezeléséből eredő
Read More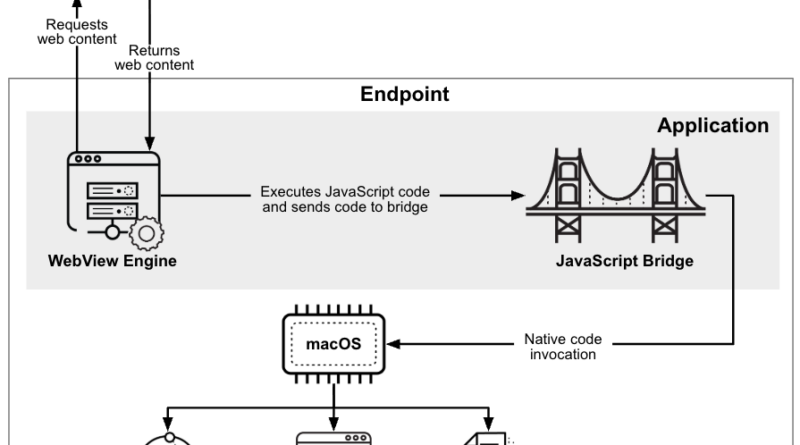
A Unit 42 egy új, Operation FlutterBridge néven azonosított macOS-kampányt tárt fel, amely malvertising segítségével terjeszti a FlutterShell backdoort. A kutatók szerint a művelet
Read More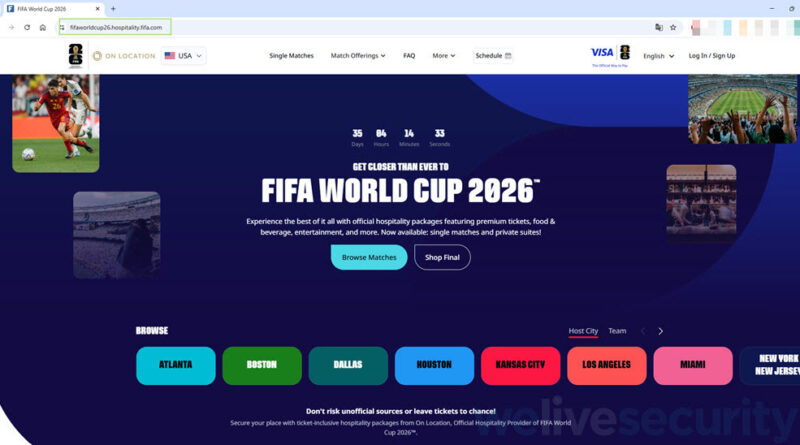
Az FBI figyelmeztetést adott ki a 2026-os labdarúgó-világbajnoksághoz kapcsolódó tömeges phishing- és csalási kampányokról. A támadók FIFA-tematikájú hamis weboldalakat hoznak
Read More