Orosz kiberkémek egy hadihajógyártó hálózatában
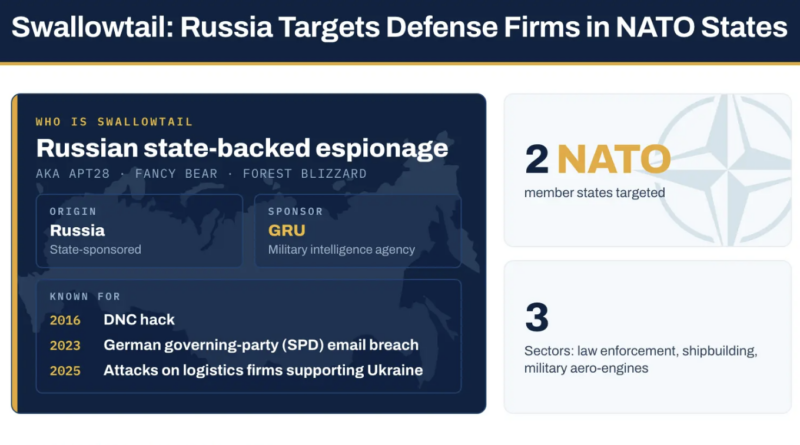
A Symantec Threat Hunter Team kutatása szerint az orosz katonai hírszerzéshez kötött APT28, Swallowtail, Fancy Bear, Forest Blizzard – két európai NATO-tagállamban hajtott végre kiberkémkedési műveleteket. A célpontok között egy hadihajógyártó, egy katonai repülőgép-hajtóműveket gyártó vállalat és egy rendvédelmi szervezet szerepelt. Az érintett országokat nem nevezték meg.
A hajógyártó elleni támadás 2026. július 24-én kezdődött, amikor egy alkalmazott Outlook-mellékletként érkezett, rosszindulatú makrót tartalmazó Word-dokumentumot nyitott meg. Ez telepítette a HOOKEDGE back doort, amely kezdetben a webhook.site szolgáltatáson keresztül kommunikált, és rejtett Microsoft Edge-ablakot használt a támadói utasítások lekérésére.
A támadók később saját vezérlőszerverre váltottak, belső rendszereket térképeztek fel, majd kétféle módszerrel szereztek hitelesítő adatokat. Egy PowerShell-szkripttel NTLM-hitelesítési válaszokat gyűjtöttek, emellett SSH-kulcs segítségével tartós alagutat építettek ki a vállalat belső hálózatához.
A kutatók egy korábban nem dokumentált, ld.exe nevű reflektív loadert is azonosítottak. Ez futás közben megadott kulccsal fejti vissza titkosított payloadját, majd közvetlenül a memóriában indítja el. A végső payloadot nem sikerült megszerezni, így annak pontos feladata ismeretlen.
A hajógyártó hálózatában legalább két hónapon át, szeptember 24-ig észleltek kapcsolódó aktivitást. A célpontok alapján a művelet feltehetően katonai és védelmi információk megszerzésére irányult, de a kutatók nem tudták bizonyítani, hogy ténylegesen történt adatkiszivárogtatás.