Lindnor back door
A Symantec és a Carbon Black kutatói 2026. november 5-én egy olyan zsarolóvírus-támadást mutattak be, amelyben az Anubis ransomware üzemeltetői egy korábban
Read More
A Symantec és a Carbon Black kutatói 2026. november 5-én egy olyan zsarolóvírus-támadást mutattak be, amelyben az Anubis ransomware üzemeltetői egy korábban
Read More
A Symantec Threat Hunter Team kutatása szerint egy nem hivatalos AI-szolgáltatásközvetítő az OpenAI Codex és az Anthropic Claude Code agenteket úgy konfigurálta
Read More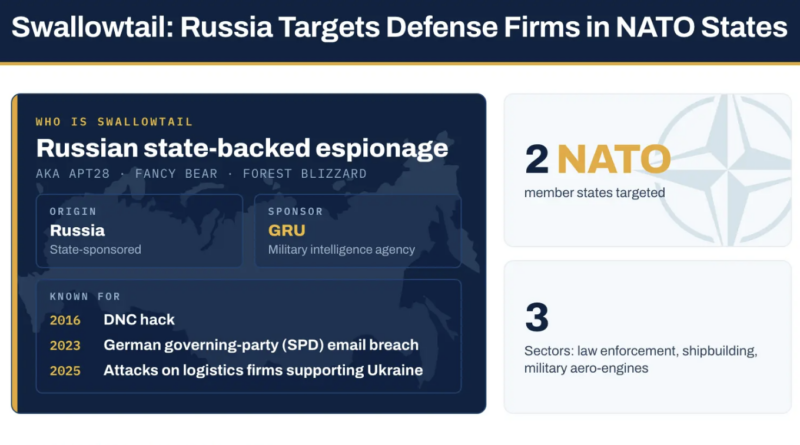
A Symantec Threat Hunter Team kutatása szerint az orosz katonai hírszerzéshez kötött APT28, Swallowtail, Fancy Bear, Forest Blizzard – két európai NATO-tagállamban hajtott végre
Read More
A Symantec Threat Hunter Team kutatói szerint az Aoki, más néven Aokigahara információlopó kártevő újabb változatai már kifejezetten AI-alapú kódoló
Read More
A Symantec és a Carbon Black kutatása szerint a Warlock ransomware mögött álló Longlegs, amelyet a Microsoft Storm-2603 néven követ, továbbra
Read More
A Symantec Threat Hunter Team elemzése szerint 2026 februárja óta több, egymástól részben független támadó ismét aktívan használja a Node.js futtatókörnyezetet kártékony JavaScript
Read More
A Symantec Threat Hunter Team egy új, Jewelbug (REF7707, Earth Alux, CL-STA-0049) néven követett, Kínához köthető fenyegető csoport működését elemezte. A csoport ugyanazt az infrastruktúrát használja állami
Read More
A Symantec Threat Hunter Team egy korábban ismeretlen Spirals zsarolóvírust azonosított, amelyet egy dél-ázsiai IT-szolgáltató ellen vetettek be 2026 júniusában. A támadás
Read More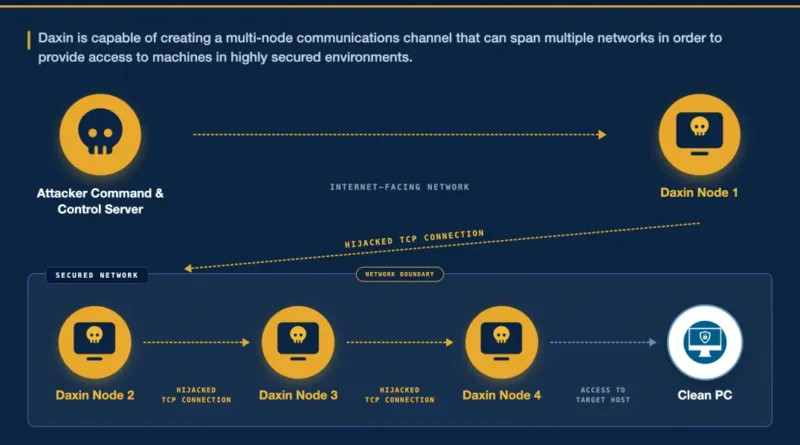
A Symantec Threat Hunter Team kutatói ismét azonosították a Daxin rendkívül fejlett backdoor-t, amelyet a kínai BlackTech (Palmerworm, Circuit Panda) kiberkémkedő csoporthoz kötnek. A
Read More
A Symantec Threat Hunter Team elemzése szerint a GodDamn zsarolóvírus nem egy új ransomware-család, hanem a Beast legújabb átnevezett változata, amely maga is a Monster ransomware utódja. A
Read More