Amatera infostealer
Az ESET elemzése szerint az Amatera nevű adatlopó kártevő vezette a vállalat információlopó programokra vonatkozó észlelési statisztikáját Latin-Amerikában 2026 első felében. A világszerte terjedő fenyegetés jól mutatja, hogyan vált az adatlopás előfizetéses, szervezett kiberbűnözői üzletággá.
Az Amatera egy C++ nyelven írt, Windows-rendszereket célzó kártevő, amelyet először 2024-ben figyeltek meg. Az ESET szerint nagy valószínűséggel a korábbi ACR Stealer átnevezett változata, amely maga is a GrMsk adatlopó továbbfejlesztéséből származik. A programot malware-as-a-service (MaaS) konstrukcióban értékesítik: fejlesztői karbantartják a kódot és az infrastruktúrát, az ügyfelek pedig saját támadásaikhoz használják. Az előfizetés ára már 2024 végén havi 199 dollár volt.
A kártevő böngészőkben tárolt jelszavakat, munkamenet-sütiket, hitelesítési tokeneket, kriptotárcaadatokat és érzékeny dokumentumokat gyűjt. Képes a OneDrive és SharePoint által szinkronizált fájlok megszerzésére is, így egyetlen fertőzés vállalati rendszerekhez biztosíthat további hozzáférést.
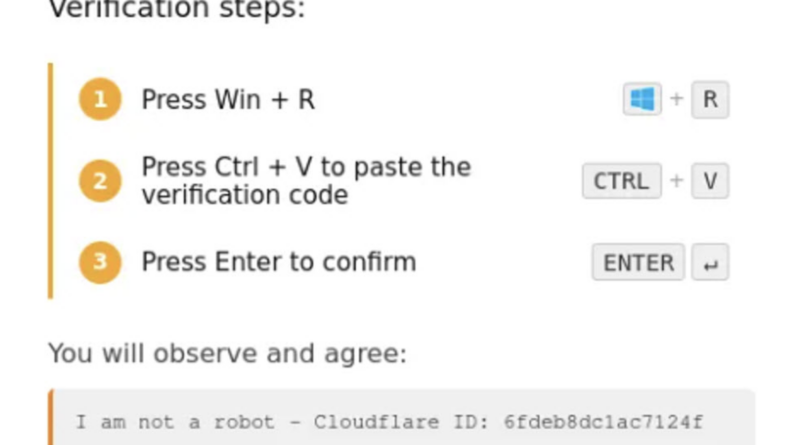
A terjesztés módszere a ClickFix, a támadók hamis CAPTCHA-ellenőrzéssel vagy böngészőhiba-üzenettel ráveszik az áldozatot, hogy saját kezűleg futtasson egy rosszindulatú parancsot. Ennek változatai között szerepel az MI-szolgáltatásokat utánzó AI-fix, a böngésző összeomlását színlelő CrashFix, valamint a Microsoft-fiókok OAuth-jogosultságait célzó ConsentFix.
Az Amaterát fertőzött WordPress-oldalakon, célzott e-maileken, SVG-állományokon és keresőhirdetéseken keresztül is terjesztik. A támadók hamis telepítőoldalakat készítettek többek között a Claude Code, NotebookLM, JetBrains és Snowflake nevével visszaélve, különösen az MI-eszközöket használó fejlesztőket célozva.