Sogou billentyűzetalkalmazás kihasználálása
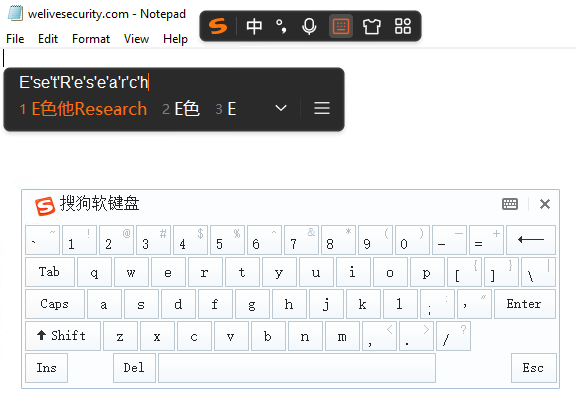
Az ESET kutatása szerint a SlippyNunchucks nevű, kínai állami érdekekhez köthető kiberkémkedési csoport a népszerű Sogou Input Method Windows-alkalmazás biztonsági hiányosságát kihasználva terjesztette a DarkVigil nevű kémprogramot.
A 2026 júliusától megfigyelt kampány Hongkongban, Thaiföldön, Japánban, Vietnámban, Srí Lankán és Ománban élő, elsősorban kínai nyelvű felhasználókat és szervezeteket érintett.
A támadók a DNS-válaszok manipulálásával saját szervereikre irányították a Sogou alkalmazás titkosítatlan HTTP-kéréseit. A szoftver eredetileg márkanevekhez kapcsolódó ikonokat és konfigurációkat töltött volna le, ehelyett azonban rosszindulatú beállításokat kapott.
Ezek segítségével a támadók egy legitim, digitálisan aláírt Adobe-programot és a DarkVigil kártevőt juttatták a számítógépekre. DLL-oldalbetöltéssel a kémprogram a Sogou meglévő komponenskezelési folyamataiban indult el, külön automatikus indítási mechanizmus nélkül.
A DarkVigil egy moduláris, .NET-alapú kémkedési eszközkészlet, több mint húsz ismert bővítménnyel. Távoli vezérlést, adatgyűjtést és további modulok telepítését teszi lehetővé, a Duplex Message Transport Protocol (DMTP) használatával.
Az ESET szeptember 11-én jelentette a problémát a Tencentnek, amely október 30-án, a Sogou Input Method 16.10-es verziójában javította a hibát. A CVE-2026-120422 azonosítójú sérülékenység javítása HTTPS-re állította át az érintett kommunikációt, tanúsítványellenőrzéssel kiegészítve.