PapRAT
A Fortinet FortiGuard Labs elemzése szerint a BITTER APT csoport új, PapRAT nevű távoli hozzáférést biztosító malwaret használt dél-ázsiai szervezetek ellen. A legalább 2013 óta aktív, feltételezhetően dél-ázsiai kötődésű csoport korábban kormányzati, energetikai és mérnöki célpontokat támadott.
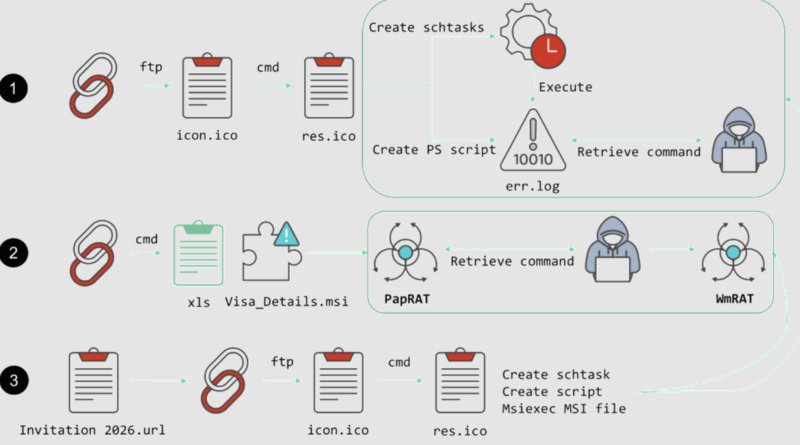
A kutatók három fertőzési módszert azonosítottak. Az első rosszindulatú Windows-parancsikonokat (LNK), valamint a rendszerbe épített ftp.exe és curl eszközöket használja parancsok végrehajtására és ütemezett feladatok létrehozására. Ez a módszer hagyományos kártevőfájl telepítése nélkül is lehetővé teszi a tartós hozzáférést. A második támadási lánc diplomáciai dokumentumnak álcázott VHDX-lemezképet alkalmaz. A felhasználó egy megtévesztő táblázatot lát, miközben a háttérben egy MSI-telepítő elindítja a PapRAT-ot. A harmadik változat URL-parancsikonon és WebDAV-kapcsolaton keresztül telepíti a kártevőt, amely később a korábban már ismert WmRAT hátsó kaput is letöltheti.
A PapRAT távoli parancsvégrehajtásra, fájlok feltöltésére és letöltésére, törlésére, könyvtárak felderítésére és képernyőképek készítésére alkalmas. A Fortinet C++ és Rust nyelven írt változatokat is azonosított. A Rust-verzió további PowerShell-parancsvégrehajtási és vezérlési funkciókat tartalmaz.