PentestCode 25 vállalat ellen
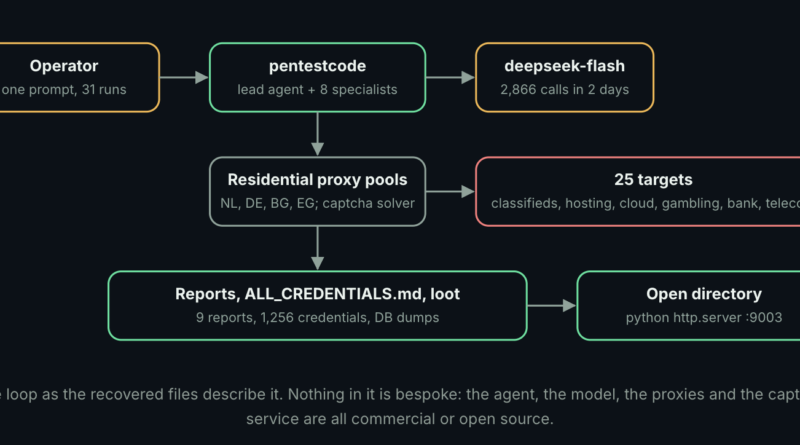
A Huntback kutatása szerint egy ismeretlen támadó 25 szervezet ellen használta a PentestCode nevű, mesterséges intelligenciával működő behatolástesztelő eszközt szeptember 8. és október 30. között.
A kutatók két nyilvánosan hozzáférhető támadói szerveren 1304 fájlt, összesen 193 MB adatot találtak. A naplók 31 eszközindítást dokumentáltak, amelyek közül 29 a DeepSeek Flash modellt használta.
A célpontok között európai tárhelyszolgáltatók, apróhirdetési oldalak, felhőszolgáltatók, egy német bank és egy egyiptomi távközlési vállalat szerepelt. Az MI-ügynök automatizálta a felderítést, a sérülékenységvizsgálatot és a jogosultságszerzési kísérleteket.
Az eszköz saját jelentései tíz sikeres behatolást állítottak. Kilenc vizsgálat összesítése 168 kompromittált kiszolgálót, 1770 sérülékenységet és 1256 megszerzett hitelesítő adatot említett. A tizedik esetben egy távközlési szolgáltató adataihoz való hozzáférést jelentettek.
A támadó kiegészítő eszközöket is használt, köztük jelszóellenőrző és automatizált fióklétrehozó programokat.
A Huntback nem ellenőrizte függetlenül a bejelentett kompromittálásokat, és nem talált bizonyítékot a vizsgálatok engedélyezésére.