Globális AI-támadássorozat
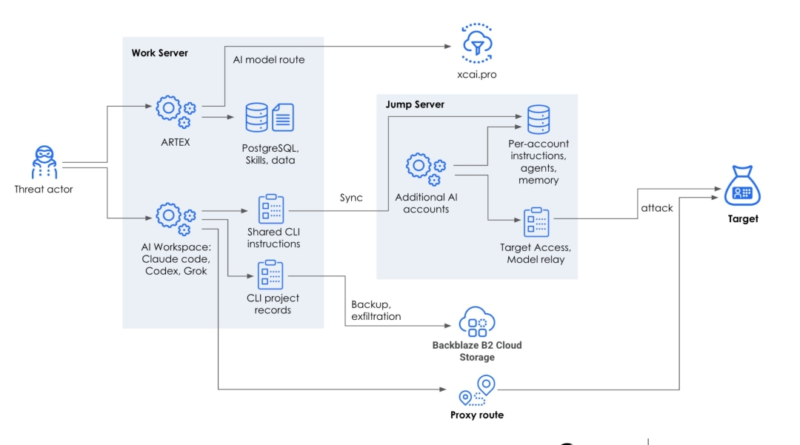
A Zscaler ThreatLabz kutatása egy összetett, mesterséges intelligenciával támogatott kibertámadási műveletet tárt fel. A támadó az ARTEX nyílt forráskódú penetrációtesztelési keretrendszert Claude Code-, Codex- és Grok-munkakörnyezetekkel, valamint saját automatizálási szkriptekkel kapcsolta össze.
A kutatók az augusztus 4. és október 4. közötti utasításelőzményeket elemezték. Ezek alapján a művelet legalább 19 országot és területet érintett, többek között Dél-Koreát, Japánt, az Egyesült Államokat és az Egyesült Királyságot. A célpontok között pénzügyi szolgáltatók, kriptovaluta-platformok, kereskedelmi és logisztikai rendszerek is szerepeltek.
A támadó egy munkaszervert és egy közvetítő szervert használt. Az ARTEX Docker-környezetét Nmap, SQLmap, Nuclei, HTTPX és Android-elemző eszközökkel bővítette. A mesterségesintelligencia-modellek feladatokat osztottak fel, sebezhetőségeket kerestek, és egymás eredményeit ellenőrizték. Egyes utasítások kifejezetten arra kérték a GLM modellt, hogy vizsgálja felül a DeepSeek korábbi munkáját.
A szinkronizációs szkriptek megőrizték a felderítési eredményeket és az ügynökök munkakörnyezetét, lehetővé téve a támadások folytatását különböző munkamenetekben. A konfigurációk egyes esetekben az interaktív jóváhagyás megkerülésére is törekedtek.
A megszerzett utasítások személyes adatok, telefonszámok, pénzügyi tranzakciós információk és fizetési API-kulcsok megszerzésére irányultak. A támadó a lopott adatok értékesítési lehetőségeiről is érdeklődött, ami pénzügyi motivációra utal.
A Zscaler kínai nyelvű operátorra utaló nyomokat talált, de nem bizonyított állami kapcsolatot. A kutatás legfontosabb tanulsága, hogy a többmodellű AI-munkafolyamatok a támadók számára is lehetővé teszik az automatizált felderítés, az ellenőrzés és a hosszabb távú műveletek összehangolását.