SloppyRAT
A Zscaler ThreatLabz a SloppyRAT nevű távoli hozzáférésű kártevőt azonosította, amelyet zsarolóvírusos támadások előkészítésében használnak. A RAT feladata nem maga a fájlok titkosítása, hanem
Read More

A Zscaler ThreatLabz egy új, C2Looper néven követett Rust alapú back door-t azonosított, amelyet alacsony-közepes bizonyossággal zsarolóvírus-támadásokhoz köt. A kutatók szerint a malware elsődleges feladata kezdeti hozzáférés biztosítása és
Read More
A Zscaler ThreatLabz 2026 VPN Risk Report, amely 647 IT- és kiberbiztonsági vezető megkérdezésén alapul, arra a következtetésre jut, hogy a hagyományos VPN-ek
Read More
A Zscaler ThreatLabz egy új, Edgecution malware-keretrendszert azonosított, amelyet a Payouts King ransomware-hez köthető Initial Access Broker (IAB) használ vállalati hálózatok kezdeti kompromittálására. A
Read More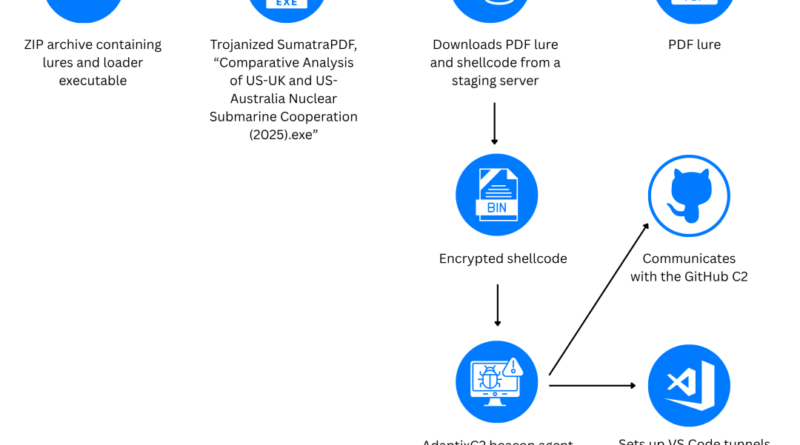
A Zscaler ThreatLabz elemzés egy a Tropic Trooper által végrehajtott, többfázisú kiberkémkedési kampányt mutat be, amelyben a csoport új eszközkészletre és infrastruktúrára
Read More
A Zscaler ThreatLabz elemzése új, YiBackdoor néven azonosított kártevőcsaládot ismertet, amelyet júniusban észleltek, és amely jelentős kódátfedést mutat az IcedID és a Latrodectus mintákkal — ez
Read More
A Zscaler ThreatLabz jelentése egy új, többfázisú ClickFix kampányt ír le, amelyet a civileket, újságírókat és emberi jogi aktivistákat célzó,
Read More
A Zscaler ThreatLabz kutatói nyár elején több rosszindulatú Python csomagot fedeztek fel a PyPI nyílt forráskódú tárházában, amelyek SilentSync RAT
Read More
Zscaler ThreatLabz éves riportja arra hívja fel a figyelmet, hogy a zsarolóvírusok támadásszáma 2025-ben drámai módon nőtt – a felhő-alapú
Read More