KeyDrift – Cisco SD-WAN-rendszereken
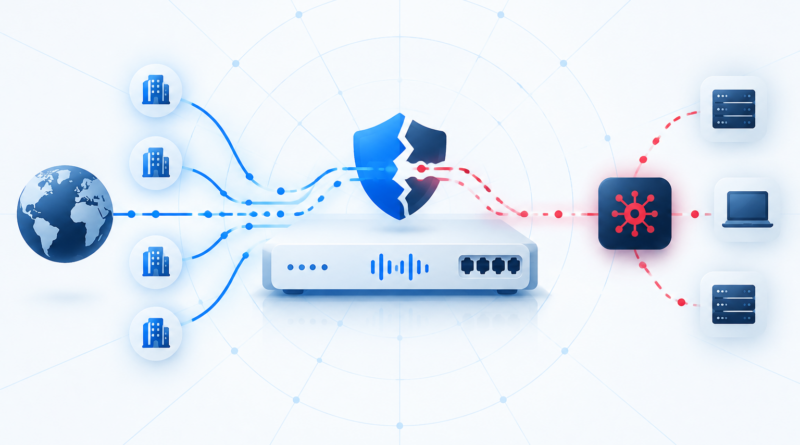
A Cisco Talos kutatása szerint az UAT-11473 nevű fejlett támadócsoport a Cisco Catalyst SD-WAN hálózatvezérlő rendszereit kompromittálta, majd KeyDrift malware-t telepített rájuk. A műveletek az űr- és műholdas szolgáltatásokat, a védelmi és repülőgépipart, valamint a szakpolitikai kutatóintézeteket célozták.
A behatolás kiindulópontja a CVE-2026-20127 jelű, kritikus, 10,0 CVSS-pontszámú hitelesítésmegkerülési sérülékenység volt. Ennek kihasználásával a támadók előzetes hitelesítés nélkül férhettek hozzá az érintett SD-WAN-vezérlőkhöz.
A KeyDrift fő összetevője, a PolyFlame, módosított rendszerindítási szkripteken keresztül töltődik be, majd a legitim vdaemon folyamatok memóriájába épül. Hátsó ajtóként parancsokat hajthat végre, fájlokat olvashat és írhat, illetve közvetítő állomásként továbbíthatja a támadók kommunikációját. Mivel a hálózatvezérlés saját folyamataiban működik, hagyományos külső vezérlőszerver-kapcsolat nélkül is kaphat utasításokat.
A LittleFilch nevű második komponens a vezérlőfolyamat titkosításból már visszafejtett kommunikációját figyeli. Azonosítja a hálózati végpontokat, és a kutatók értékelése szerint AES-256 IPsec-forgalom titkosításához használt kulcsanyagot gyűjthet. Az adatokat RSA-val titkosítva, helyi állományban készíti elő a továbbításhoz.
A Talos nagy bizonyossággal állapította meg, hogy az UAT-11473 infrastruktúrája jelentős átfedést mutat a kínai kötődésű Volt Typhoon csoport Silent Train nevű rejtett hozzáférési hálózatával, amelyet a Lumen Black Lotus Labs külön kutatása is dokumentált.
A Cisco javításokat adott ki a sérülékenységre. A Talos a frissítés mellett a módosított szolgáltatásindító szkriptek, a gyanús aaamgrd komponensek és a /var/tmp/vdaemon.bin állomány keresését, valamint a kompromittálódás utáni tevékenység vizsgálatát javasolja.