Kihasznált Palo Alto Networks eszközök
A Dream Research kutatása szerint egy feltehetően kínai nyelvű támadócsoport 25 Palo Alto Networks PAN-OS tűzfalat és felügyeleti szervert kompromittált az Egyesült Államokban, Japánban, Tajvanon és Dél-Koreában. A támadók a PHP2Shell sérülékenységeit egy Linux-kernelhibával kapcsolták össze, így hitelesítés nélkül rendszergazdai hozzáférést szerezhettek.
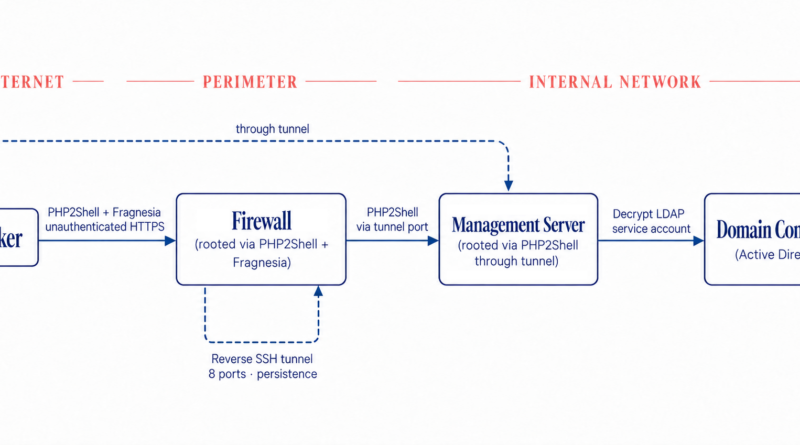
A támadás első szakaszában a CVE-2026-109618 és CVE-2026-109619 PHP-hibákat használták ki a PAN-OS internetre nyitott felügyeleti felületén. A memóriahibák révén parancsokat futtattak korlátozott jogosultsággal, majd a Fragnesia (CVE-2026-46300) Linux-kernelsérülékenységgel root jogosultságot szereztek. A teljes folyamat kevesebb mint 15 perc alatt végrehajtható volt.
A támadók mintegy 19 ezer interneten elérhető tűzfalat azonosítottak, amelyek közül ötezernél sikerült verzióinformációt gyűjteniük. A földrajzi és verzióalapú szűrés után 240 rendszert támadtak meg automatizáltan, és 24 tűzfalon sikerült root jogosultságot szerezniük.
A kompromittált eszközök közül 22-n csupán későbbi hozzáférést biztosító webshellt hagytak. Két, amerikai kormányzati kötődésű környezethez kapcsolódó tűzfalnál azonban továbbléptek, tartós SSH-alagutat építettek ki, majd feltörték a belső tűzfalfelügyeleti szervert is. Ezzel az érintett rendszerek száma 25-re nőtt.
A támadók megszerezték az Active Directory felhasználó- és csoportlistáját, visszafejtettek egy LDAP-szolgáltatásfiókhoz tartozó jelszót, és további hitelesítési támadásokat indítottak. Hátsó ajtóként használható fiókok létrehozásával és SAML-kulcsok megszerzésével is próbálkoztak, de ezek sikeressége nem ismert.
A kutatók körülbelül 40 támadás utáni műveletekre szolgáló szkriptet találtak. A támadói infrastruktúrán Claude Code, valamint DeepSeek és Kimi modellekkel konfigurált biztonsági eszköz is szerepelt, de az AI tényleges szerepét nem sikerült bizonyítani.
A Palo Alto Networks megerősítette a támadási láncot, és javításokat adott ki.