KeyDrift – Cisco SD-WAN-rendszereken
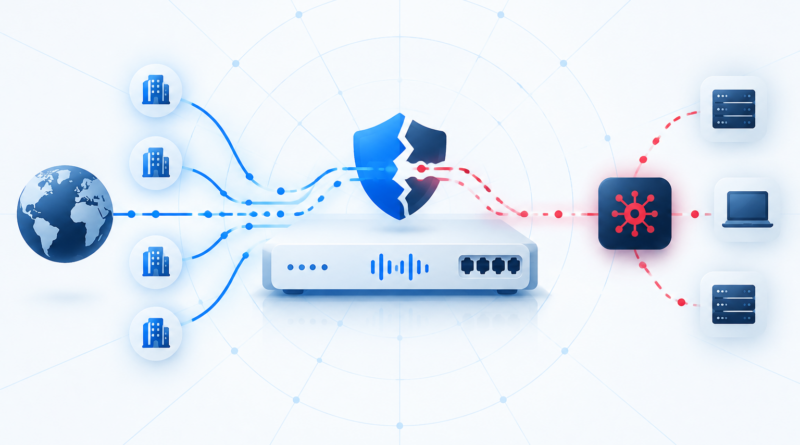
A Cisco Talos kutatása szerint az UAT-11473 nevű fejlett támadócsoport a Cisco Catalyst SD-WAN hálózatvezérlő rendszereit kompromittálta, majd KeyDrift malware-t telepített rájuk. A műveletek
Read More
A Cisco Talos kutatása szerint az UAT-11473 nevű fejlett támadócsoport a Cisco Catalyst SD-WAN hálózatvezérlő rendszereit kompromittálta, majd KeyDrift malware-t telepített rájuk. A műveletek
Read More
A Lumen Technologies Black Lotus Labs kutatócsoportja hároméves vizsgálat során feltérképezte a Volt Typhoon, Kínához kötött kibertámadó csoport Silent Train elnevezésű infrastruktúráját. A
Read More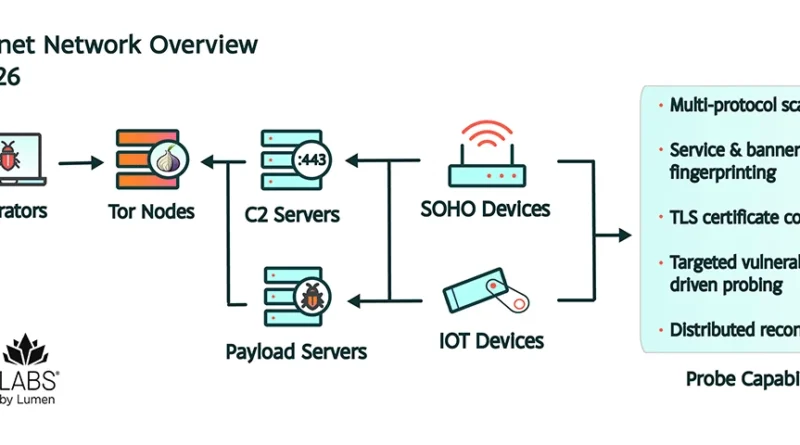
A Black Lotus Labs szerint a JDY botnet az elmúlt két évben jelentősen fejlődött, és mára több mint 1500 kompromittált SOHO-routerből és IoT-eszközből
Read More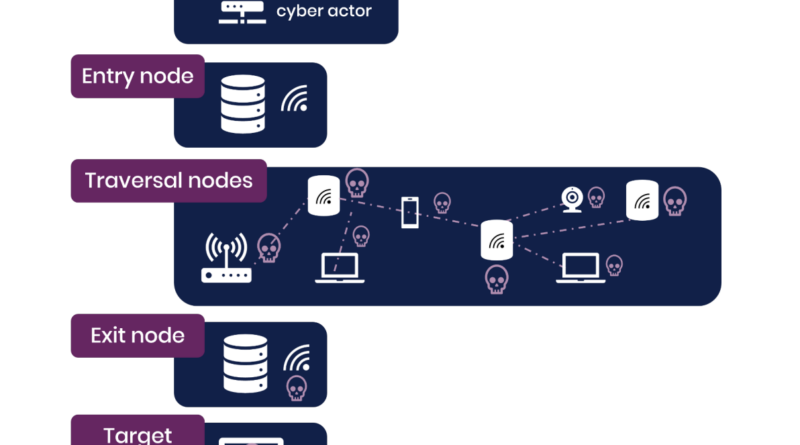
Az National Cyber Security Centre (NCSC) és más nemzetközi kiberbiztonsági szervezetek figyelmeztetése szerint a kínai kötődésű fenyegető szereplők taktikája az elmúlt években
Read More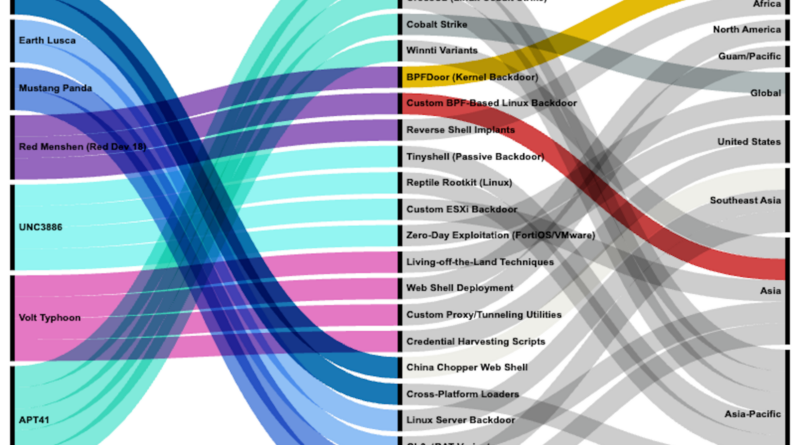
A Rapid7 kutatása szerint a kínai kötődésű csoportok, így a Red Menshen már nem a klasszikus IT-réteget célozzák, hanem közvetlenül a hálózati gerinchálózat
Read More
A CloudSEK elemzése szerint az iráni–amerikai konfliktus nem hozott létre új kiberfenyegetést a kritikus infrastruktúrák ellen, hanem felgyorsította egy már évek óta épülő támadási
Read More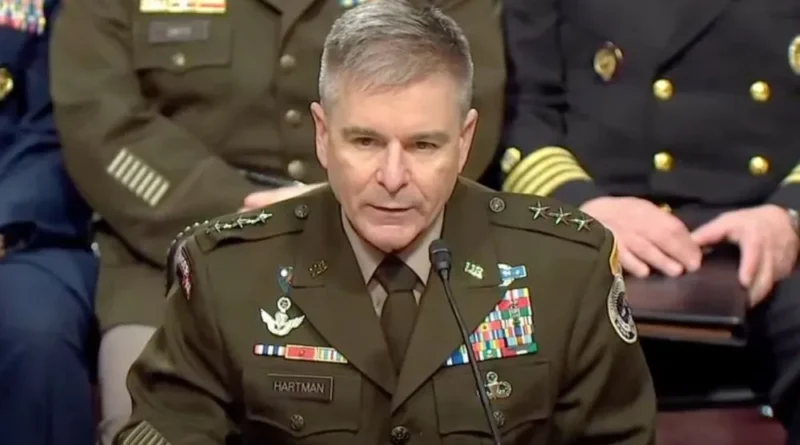
A The Record cikke szerint William Hartman altábornagy, az Egyesült Államok Kiberparancsnokságának (US Cyber Command) és a Nemzetbiztonsági Ügynökségnek (NSA)
Read More
A 2024 decemberében Genfben tartott titkos találkozón kínai tisztviselők elismerték, hogy a Volt Typhoon nevű kiberkémkedési kampány mögött állnak, amely
Read More
A Joshua Rovner által a War on the Rocks portálon publikált elemzés részletesen vizsgálja Kína kiberstratégiájának alakulását, különös tekintettel egy
Read More