Japánt ért kiberműveletek
Japánban 2026 augusztusától, különösen szeptember folyamán több szervezetnél észleltek jogosulatlan hozzáféréseket, amelyek jelentős mennyiségű személyes adat kiszivárgásához vezettek. A helyzet
Read More
Japánban 2026 augusztusától, különösen szeptember folyamán több szervezetnél észleltek jogosulatlan hozzáféréseket, amelyek jelentős mennyiségű személyes adat kiszivárgásához vezettek. A helyzet
Read More
A Genians Security Center az észak-koreai Kimsuky (TA406) csoport Operation GitPower kampányának újabb támadásait azonosította, amelyek ukrán diplomáciai, biztonságpolitikai és
Read More
A Gen Threat Labs a Warden Stealer, Rust nyelven fejlesztett adatlopó kártevőt elemezte, amely 2026 augusztusa óta gyorsan terjed Malware-as-a-Service
Read More
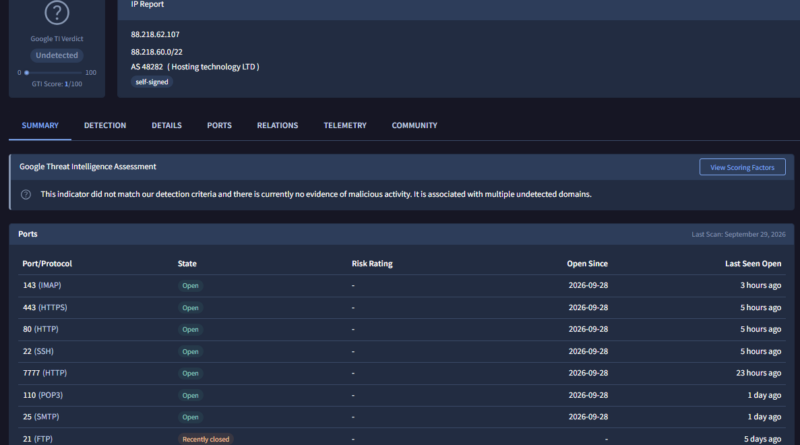
A VirusTotal új internetes felderítési funkciót vezetett be, amely naponta átvizsgálja a teljes nyilvános IPv4-címtartományt, és az eredményeket közvetlenül az
Read More
Az iVerify kutatói 2026 augusztusában egy pénzügyi intézmény munkatársának iPhone-ján azonosították a DarkSword kémprogram új, P7 nevű változatát. A korábban
Read More
A Bitdefender kutatói a Midnight Mimosa malware-kampányt azonosították, amely olcsó, MediaTek-alapú Android-telefonokat érint. A kártevő már a készülék firmware-ében megtalálható,
Read More
A Lumen Black Lotus Labs kutatói a Canto Incognito nevű, 2026 áprilisa óta aktív kampányt tárták fel, amely több mint
Read More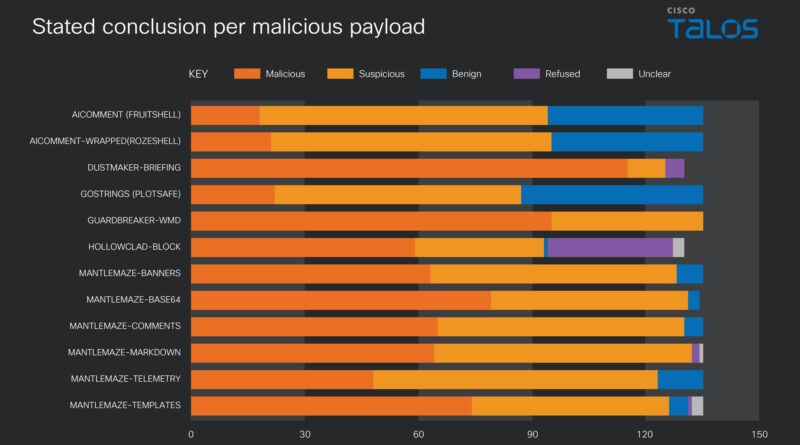
A Cisco Talos kutatói 84 kártevőmintát vizsgáltak 2025 januárja és 2026 júliusa között, amelyekbe a támadók mesterséges intelligenciának szánt utasításokat
Read More
Az ESET kutatói részletesen elemezték az orosz érdekekhez kötődő UAC-0099 (Earth Sirrush) csoport MATCHBOIL, C# nyelven fejlesztett kártevőjének fejlődését 2024
Read More