Windows LOLBIN: MSHTA
A Bitdefender kutatása szerint a Microsoft HTML Application Host továbbra is az egyik legaktívabban kihasznált Windows LOLBIN, annak ellenére, hogy
Read More
A Bitdefender kutatása szerint a Microsoft HTML Application Host továbbra is az egyik legaktívabban kihasznált Windows LOLBIN, annak ellenére, hogy
Read More
A Check Point Research elemzése szerint az iráni állami hátterű kiberműveletek a hagyományos spear-phishing akciókból kifinomult, többfázisú kiberkémkedési infrastruktúrává váltak.
Read More
A Kaspersky kutatása szerint a CVE-2026-25262 egy rendkívül súlyos, hardverszintű sérülékenység több Qualcomm Snapdragon és modemchip-sorozatban, amely lehetővé teheti a
Read More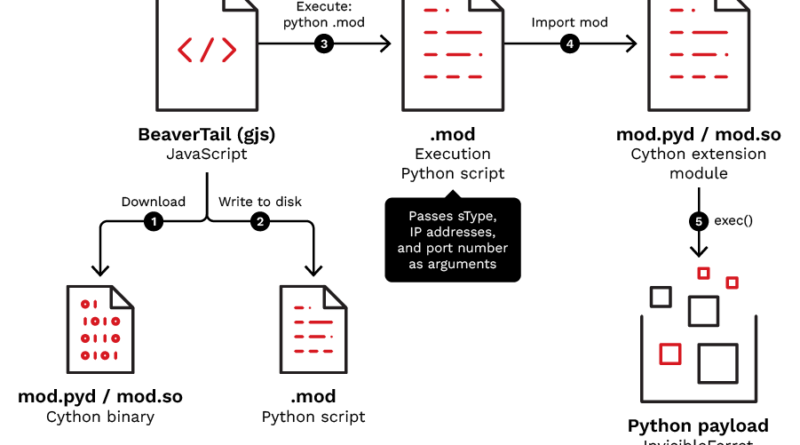
A Trend Micro elemzése szerint az észak-koreai kötődésű Void Dokkaebi – Famous Chollima – jelentősen továbbfejlesztette InvisibleFerret malware-kampányát, amely mára klasszikus pszichológai megtévesztési műveletből önterjedő ellátási
Read More
A Kaspersky elemzése szerint a Cloud Atlas APT-csoport 2025 második felében és 2026 elején is aktív maradt, elsősorban orosz és belarusz
Read More
A CISA új KEV (Known Exploited Vulnerabilities) jelölőűrlapot vezetett be, amely lehetővé teszi kutatók, gyártók és biztonsági partnerek számára, hogy közvetlenül
Read More
A SafeDep kutatása szerint a Megalodon kampány során több mint 5700 rosszindulatú commitot pusholtak GitHub repositorykba, amelyek a legitim GitHub
Read More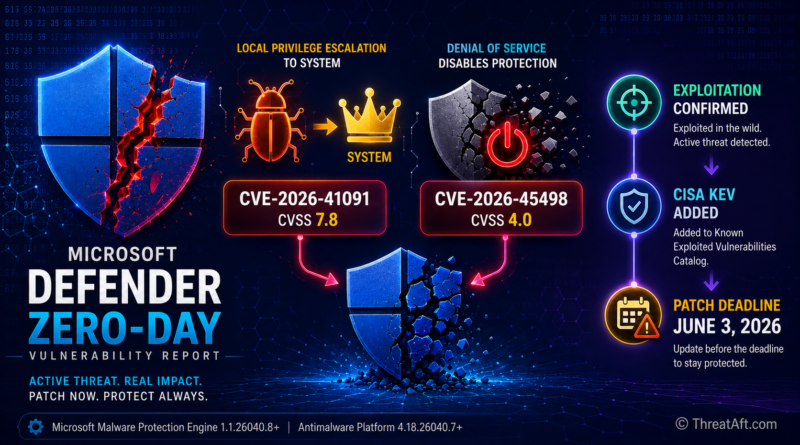
A Microsoft két, aktívan kihasznált Microsoft Defender zero-day sérülékenységet javított, a CVE-2026-41091 jogosultságkiterjesztést, míg a CVE-2026-45498 szolgáltatásmegtagadást tesz lehetővé. A hibák a Microsoft
Read More
Cisco maximális, 10.0 CVSS-besorolású sérülékenységet javított a Cisco Secure Workload (korábbi nevén Tetration) platformban. A CVE-2026-20223 azonosítójú hiba az internal REST API
Read More