Dysphoria IoT botnet
A QiAnXin XLab kutatói egy új, Dysphoria IoT botnetet azonosítottak, amely néhány hónap alatt világszerte mintegy 200 000 hálózati eszközt kompromittált. A malware
Read More04-02
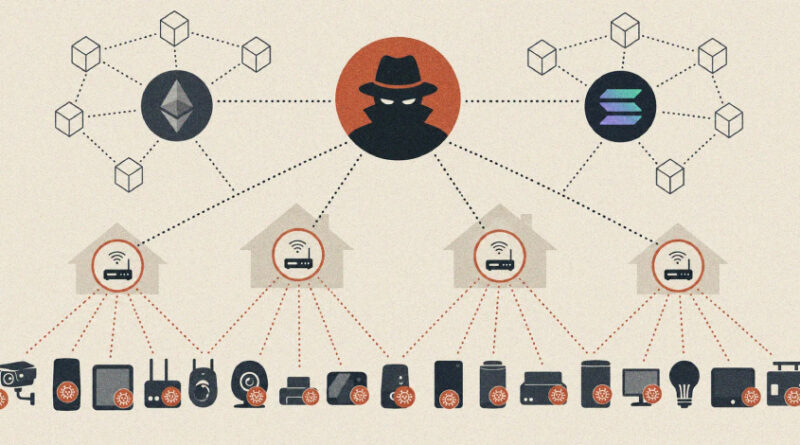
A QiAnXin XLab kutatói egy új, Dysphoria IoT botnetet azonosítottak, amely néhány hónap alatt világszerte mintegy 200 000 hálózati eszközt kompromittált. A malware
Read More
A Dragos vezérigazgatója, Robert M. Lee június 2-án közzétett blogbejegyzésében egy új iparági fogalmat vezetett be: az xOT-ot (Extended Operational
Read More
A Home Assistant Android- és iOS-alkalmazásaiban egy magas kockázatú hozzáférésátvételi sérülékenységet javítottak (CVE-2026-44698, CVSS 8.3), amely lehetővé tehette a Home Assistant
Read More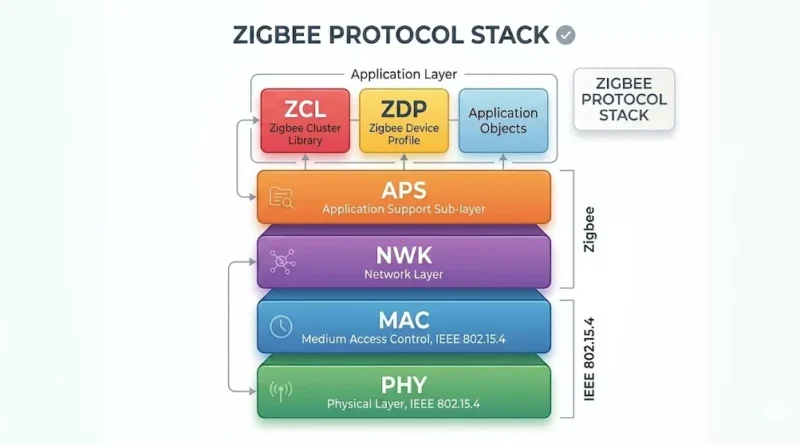
A Synacktiv kutatása egy Zigbee-alapú, teljesen over-the-air (OTA) exploit láncot mutat be a Philips Hue Bridge ellen, amely fizikai vagy IP-alapú hozzáférés nélkül, kizárólag
Read More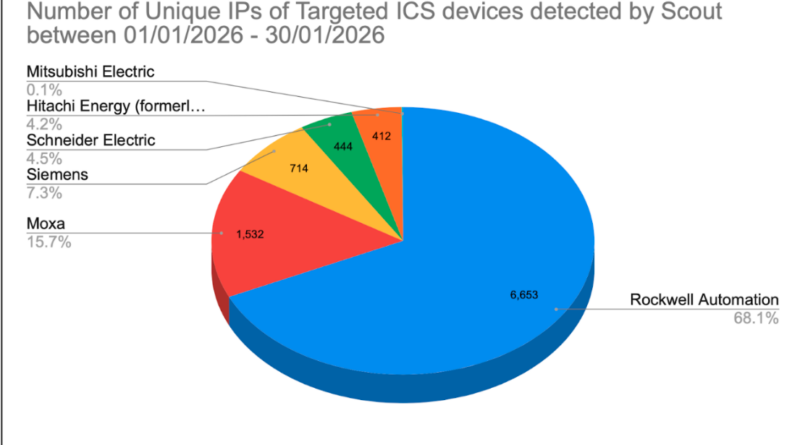
A Team Cymru elemzés az ipari kiberbiztonság jelenlegi állapotáról egyértelmű figyelmeztetés az Iipari vezérlőrendszerek és operatív technológiák már nem izolált környezetek, hanem
Read More
Az ausztrál kormány vizsgálja, hogy a kínai gyártmányú elektromos buszok jelentenek-e nemzetbiztonsági kockázatot. 2023 óta Ausztrália lassan kezdett befektetni az
Read More
A Darktrace kutatói azonosítottak egy „PumaBot” nevű, Go alapú Linux botnetet, amely beágyazott Linuxos IoT eszközöket céloz meg. A kártevő
Read More
A Contec CMS8000 betegőrző monitorokban azonosított hátsó kapu valójában egy biztonsági tervezési hiba következménye, amely veszélyezteti a betegadatokat – állítja
Read More
A Cybersecurity and Infrastructure Security Agency (CISA) súlyos biztonsági figyelmeztetést adott ki a Contec Health CMS8000 betegmonitorainak több sebezhetőségéről, amelyek
Read More
A Dragos, az ipari kiberbiztonság egyik vezető cége egyesíti erőit a Microsoft Sentinellel, hogy átfogó védelmet nyújtsanak a kritikus infrastruktúrák
Read More