ValleyRAT architektúrája
A ValleyRAT (Winos, Winos4.0) egy moduláris, több komponensből álló backdoor malware-család, amelyet világszerte és különösen célzott kampányokban használnak. Egyes megfigyelések szerint a
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
A ValleyRAT (Winos, Winos4.0) egy moduláris, több komponensből álló backdoor malware-család, amelyet világszerte és különösen célzott kampányokban használnak. Egyes megfigyelések szerint a
Read More

A Picus Security elemzése szerint az APT15 (Ke3Chang, Vixen Panda, NICKEL, Bronze Palace) kínai hátterű csoport már 2010 óta aktív, és folyamatosan
Read More
A React2Shell néven ismert sebezhetőség (CVE-2025-55182) az elmúlt napokban a kiberbiztonsági szakma egyik legfontosabb témája lett. A hiba a React Server Components
Read More
A WIRED arról számolt be, hogy egyre gyakrabban fordul elő, hogy kiberbűnözők rendőröknek álcázzák magukat, és ezzel sikeresen ráveszik a
Read More
A CyberVolk, a 2024 végén feltűnt, Oroszország-párti hacktivista csoport, 2025 augusztusában tért vissza a kiberbűnözés színterére egy új, Ransomware-as-a-Service (RaaS) megoldással,
Read More
A Gladinet CentreStack és Triofox termékekben felfedezett biztonsági sérülékenység a Huntress kutatói szerint aktív kihasználás alatt van, ahol a támadók
Read More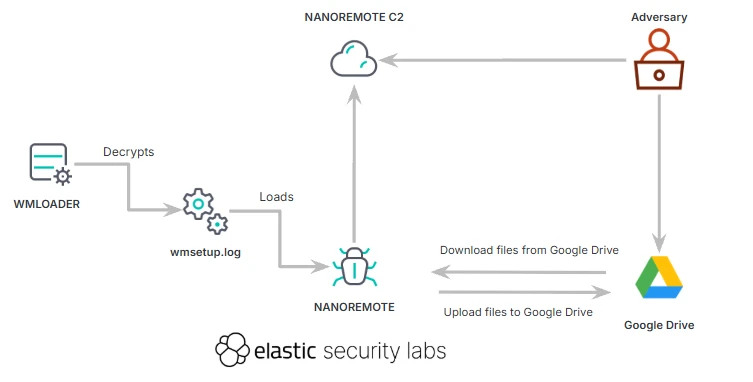
A Nanoremote egy új, teljes értékű Windows-backdoor, amelyet az Elastic Security Labs fedezett fel 2025 októberében. A káros program erős
Read More
A MITRE a 2025-ös ATT&CK Enterprise kiértékeléseinek eredményeit decemberben publikálta, és ezúttal 11 vállalat vett részt a tesztelésben. A kiértékelések
Read More
A Wiz Research jelentése szerint a CVE-2025-8110 sebezhetőség egy aktívan kihasznált, zero-day távoli kódvégrehajtási RCE hibát jelent a népszerű, önállóan üzemeltethető Gogs
Read More