Orosz katonai adatbázis szivárgás
Egy névtelen hackercsoport számolt be arról, hogy hónapokon át hozzáférést tartott fenn egy orosz szoftverfejlesztő vállalat szerverein, amelyről civil források szerint részt
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
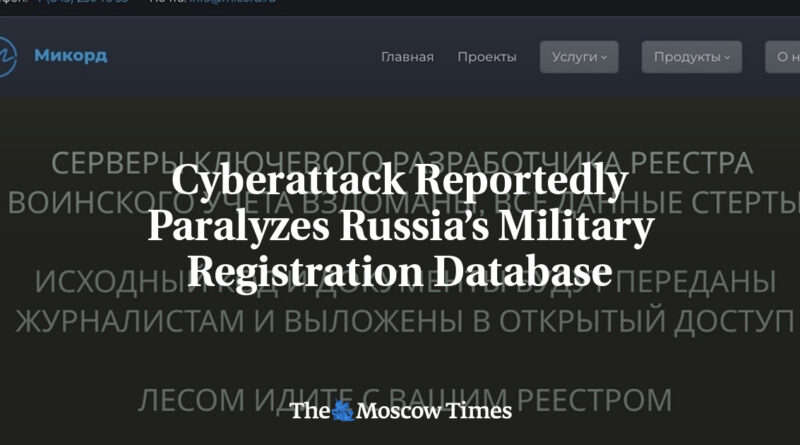
Egy névtelen hackercsoport számolt be arról, hogy hónapokon át hozzáférést tartott fenn egy orosz szoftverfejlesztő vállalat szerverein, amelyről civil források szerint részt
Read More
Zimperium zLabs kutatói új Android kártevőt, a DroidLockot azonosítottak, amely elsősorban spanyol nyelvű felhasználókat céloz, és egyszerre alkalmaz social engineeringet, jogosultság-túlkapást és távoli
Read More
A Wired nyilvánosságra hozta, hogy a Salt Typhoonhoz köthető cégek tulajdonosai közül ketten, Qiu Daibing és Yu Yang, korábban részt
Read More
A GrayBravo kibercsoport működése ma már messze túlmutat egy hagyományos kártevőkampányon, egy iparszerűen felépített, tartósan működő támadó-ökoszisztéma képe rajzolódik ki, amely különböző
Read More
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség (CISA), illetve további több, mint 20 szervezet – köztünk számos ország kiberbiztonsági szervezete –
Read More
A U.S. Department of Justice (DOJ) vádirata szerint az orosz állami támogatású Cyber Army of Russia Reborn (CARR vagy Z-Pentest)
Read More
A BSI tizenegy, Windows, macOS, Android és iOS platformon működő, elterjedt jelszókezelőt vett górcső alá, hogy kiderítse mennyire bízhatók azok
Read More
Matanyahu Englman, az izraeli állami számvevőszék vezetője figyelmeztet, jelentős hiányosságok vannak Izrael felkészültségében az idegen befolyásra, kibertámadásokra és dezinformációra a
Read More
Cisco Talos Intelligence Group jelentése szerint egy új Bring Your Own Vulnerable Driver (BYOVD) loader-technikát alkalmazó kampány során a támadók
Read More
A Kaspersky kutatása szerint a ChatGPT-t és a megtévesztést használva a bűnözők most az AMOS-t alkalmazzák, hogy macOS rendszereken adathalász-támadást hajtsanak
Read More