APT41 Afrikában
A Kaspersky MDR csapata egy afrikai kormányzati informatikai rendszereket célzó APT41 támadásra bukkant. A csoport aktívan használta a célpont belső struktúráját, például
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
A Kaspersky MDR csapata egy afrikai kormányzati informatikai rendszereket célzó APT41 támadásra bukkant. A csoport aktívan használta a célpont belső struktúráját, például
Read More
Az iráni hírszerzési és biztonsági minisztériummal (MOIS) feltehetőleg kapcsolatban álló kiberszereplő a DCHSpy malware egy újonnan felfedezett törzsét használják az
Read More
Szingapúr kritikus infrastruktúráját vette célba egy kínai kiberkémkedő csoport – közölte 2025. július 18-án K. Shanmugam nemzetbiztonsági koordinációs miniszter. A
Read More
A Phobos és 8Base ransomware incidensek áldozatai mostantól hozzáférhetnek egy dekódolóhoz a japán National Police Agency-nek köszönhetően. A japán tisztviselők
Read More
Az ETH Zürich CSS tanulmánya ismerteti, hogyan formálta Kína modern kiberhadviselését már a 1990-es években kialakuló red hacker vagy honker
Read More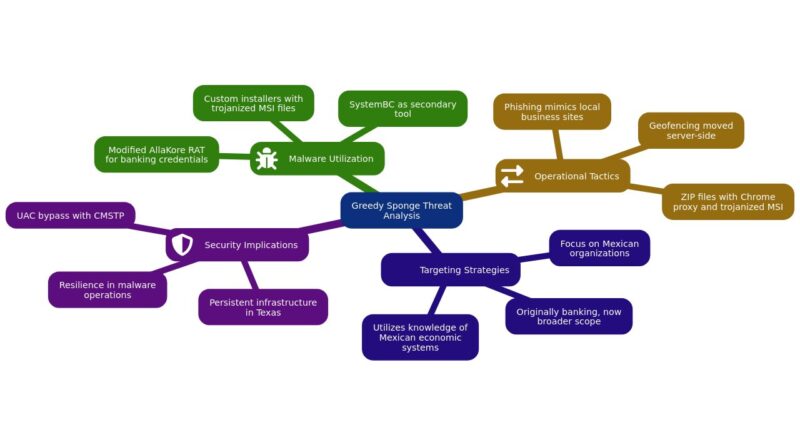
A Greedy Sponge egy, 2021 óta aktív, pénzügyi motivációjú támadócsoport, amely most újabb hullámban használja a módosított AllaKore RAT és a másodlagos SystemBC eszközök
Read More
A Google Android az elmúlt négy évben több mint 1 200 földrengést érzékelt, és 98 országban küldött riasztásokat a felhasználóknak. A rendszer lényege, hogy
Read More
A Microsoft France vezető jogásza, Anton Carniaux a francia szenátus meghallgatásán elismerte, hogy nem tudja garantálni, hogy az EU-ból származó
Read More
A PoisonSeed kampány célja, hogy átverje azokat a felhasználókat, akik FIDO2 biztonsági kulcsot használnak – tipikusan Okta vagy Microsoft 365
Read More
A Scanception kampány egy kifinomult quishing (QR-kód alapú adathalász) támadás, amelynek lényege, hogy a phishing e-mailek hamis, de professzionális kinézetű PDF
Read More