GoGPRC
A Zscaler ThreatLabz kutatói egy 2026 eleje óta aktív, feltehetően kezdeti hozzáférést értékesítő (Initial Access Broker, IAB) csoport tevékenységét elemezték, amely kifinomult Microsoft
Read MoreSzemlézett tartalmak, melyeket a szerkesztők fontosnak, hasznosnak, informatívnak találtak.
A Lumen Black Lotus Labs elemzése szerint a modern proxy rendszerek mára összetett, egymásra épülő szolgáltatások hálózatává vált, ahol a lakossági proxyk,
Read More
A GitHub bevezette a Dependabot új alapértelmezett védelmét, ezentúl a verziófrissítések esetén három napot vár, mielőtt automatikusan pull requestet nyitna egy új csomagverzióra.
Read More
Az ExfilSquad zsarolócsoport azt állítja, hogy feltörte a Microsoftot, és mintegy 130 GB adatot, illetve körülbelül 8 millió rekordot szerzett meg. A csoport szerint a
Read More
Az amerikai Energiaügyi Minisztérium (DOE) Cybersecurity, Energy Security, and Emergency Response (CESER)hivatala bemutatta a Stormbreaker nevű tesztkörnyezetet, amely az energiaipari OT-rendszerekben alkalmazott LLM
Read More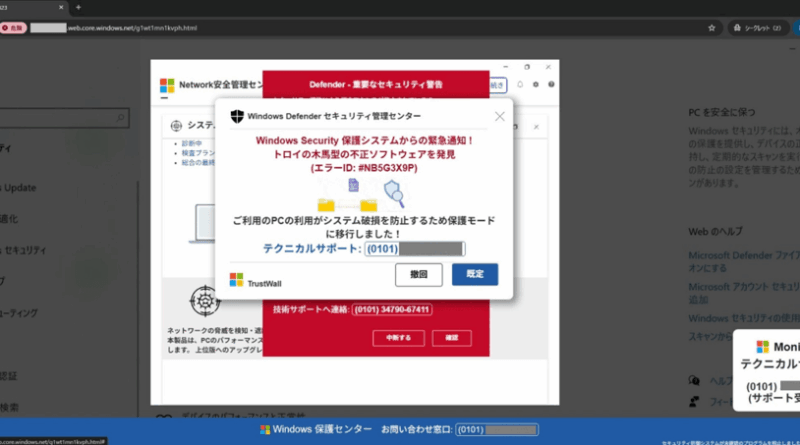
A Trend Micro kutatói egy nagyszabású, Japánt célzó tech support scam kampányt azonosítottak, amely során több mint 13 millió adathalász e-mailt küldtek ki. A
Read More
A Seth Enoka DFIR-sorozatának új része arra hívja fel a figyelmet, hogy a Windows nyomok egy része, így a szolgáltatások, ütemezett
Read More
Az Ausztrál Kiberbiztonsági Központ (ACSC) szerint az AI agensek jelentős előrelépést hozhatnak a kibervédelemben, de csak fokozatos és szigorúan kontrollált bevezetés
Read More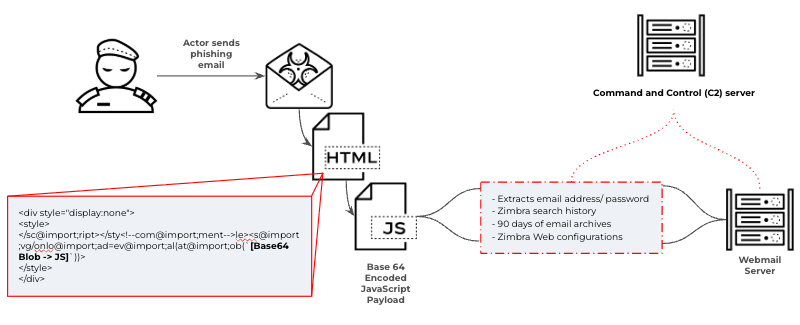
A Unit 42 kutatói egy folyamatos, CL-STA-1114 néven követett orosz kiberkémkedési kampányt elemeztek, amely átfedést mutat a más gyártók által Void Blizzard vagy LAUNDRY BEAR néven
Read More
A Dark Atlas elemzése szerint az iráni APT42 nem alapvetően új támadási technikákat vezetett be, hanem a már ismert, célzott adathalász módszereit
Read More